트래블
230년 전통 일본 소바 명가 서울 상륙
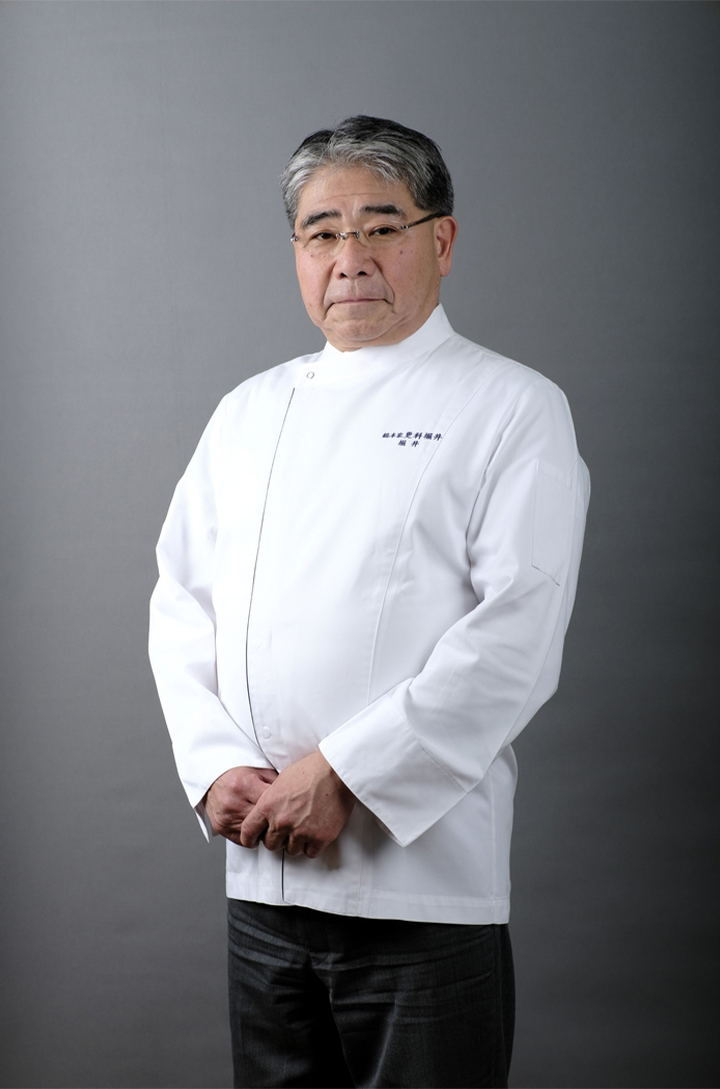
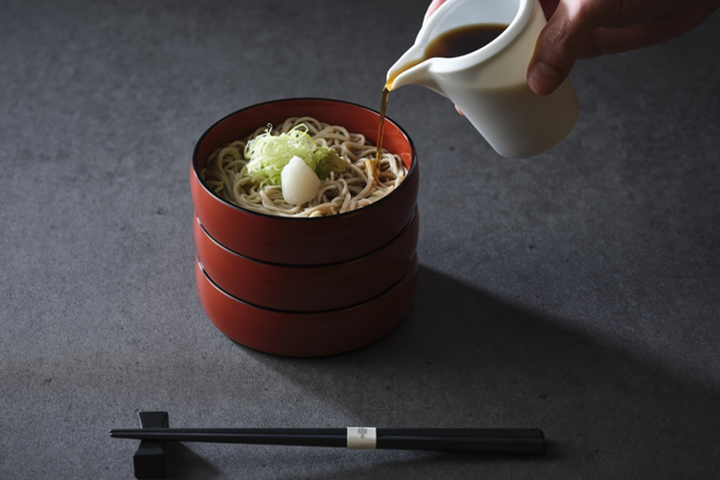 일본 소바의 정수를 보여주는 230년 전통의 명가 '사라시나 호리이'가 서울에 상륙한다. 조선호텔앤리조트는 오는 26일부터 나흘간 도쿄의 유서 깊은 소바 장인을 초청해 특별한 미식 프로모션을 진행한다고 밝혔다. 1789년 문을 연 사라시나 호리이는 메밀의 중심부만을 정교하게 추출해 만든 순백색의 '사라시나 소바'로 전 세계 미식가들의 사랑을 받아온 곳이다. 이번 협업은 일본 정통 소바 문화의 깊이를 국내 관객들에게 생생하게 전달하는 소중한 기회가 될 것으로 보인다.
이번 미식 여정은 두 곳의 서로 다른 공간에서 각기 다른 매력으로 펼쳐진다. 26일과 27일에는 웨스틴 조선 서울의 뷔페 레스토랑 '아리아'에서 활기찬 라이브 스테이션 형식으로 진행되며, 이어 28일과 29일에는 청담동의 모던 재패니즈 다이닝 '호무랑'에서 정제된 코스 요리로 관객들을 만난다. 장소에 따라 소바를 즐기는 방식과 곁들임 메뉴가 다르게 구성되어, 취향에 따라 장인의 손길이 닿은 다채로운 소바의 세계를 탐험할 수 있다.
웨스틴 조선 서울 '아리아'에서는 소바의 무한한 변신을 목격할 수 있다. 정통 사라시나 소바는 물론 녹차와 청유자의 향을 입힌 이색 소바들이 누들 스테이션을 채운다. 특히 오리고기를 곁들인 따뜻한 온소바와 성게알을 올린 냉녹차 소바는 이번 행사를 위해 준비된 스페셜 메뉴다. 여기에 메밀가루로 만든 두부에 복숭아와 멜론 등 제철 과일의 풍미를 더한 이색 디저트까지 준비되어 뷔페 이용객들에게 풍성한 미식의 즐거움을 선사한다.
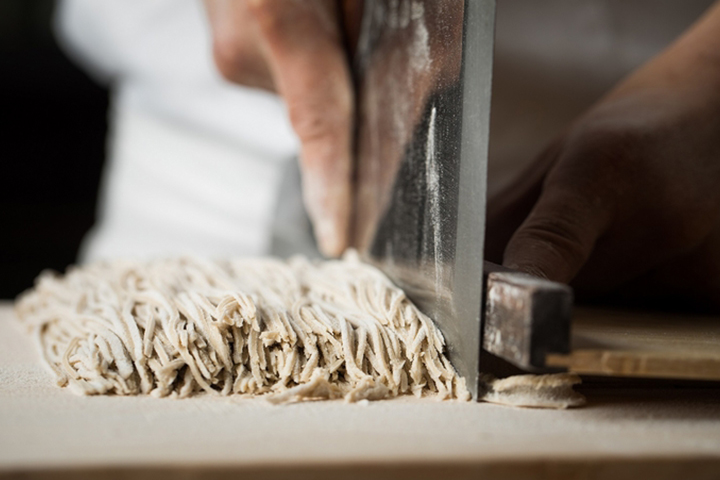
단순히 맛보는 즐거움을 넘어 시각적인 퍼포먼스도 준비되어 눈길을 끈다. 행사 기간 중 아리아에서는 오후 6시와 7시, 하루 두 차례에 걸쳐 소바 장인이 직접 면을 뽑는 제면 퍼포먼스를 선보인다. 메밀 반죽이 정교한 칼질을 거쳐 가느다란 면발로 탄생하는 과정은 200년 넘게 이어온 장인정신의 실체를 눈앞에서 확인하는 특별한 볼거리가 될 것이다. 이는 단순한 식사를 넘어 하나의 문화 공연을 감상하는 듯한 몰입감을 제공한다.
청담동 호무랑에서 선보이는 '셰프스 셀렉션' 코스는 보다 심도 있는 미식 경험을 제안한다. 멜론 메밀 두부와 계절 스시를 시작으로, 전통의 맛에 현대적 감각을 더한 '스페셜 삼색 소바'가 메인으로 등장한다. 유자와 말차의 색감이 어우러진 삼색 소바는 시각과 미각을 동시에 만족시킨다. 또한 소바와 환상적인 궁합을 자랑하는 센킨 누보 사케와 조선 라거가 페어링 주류로 준비되어, 일식 다이닝의 정수를 오감으로 만끽할 수 있도록 돕는다.
여름의 끝자락에서 만나는 이번 프로모션은 전통의 가치를 소중히 여기는 조선호텔의 철학과 일본 소바 명가의 자부심이 만나 완성되었다. 장인이 빚어낸 한 그릇의 소바에는 230년이라는 세월의 무게와 계절의 변화를 담아내려는 노력이 깃들어 있다. 도심 속 호텔에서 즐기는 이 특별한 미식 경험은 일상에 지친 이들에게 정갈한 위로와 신선한 자극을 동시에 안겨줄 것이다. 일본 현지의 맛과 멋을 고스란히 옮겨온 이번 행사는 올여름 미식계의 가장 화려한 피날레를 장식할 전망이다.