문화
대사 없이 몸짓으로…선사시대 모험 떠나볼까
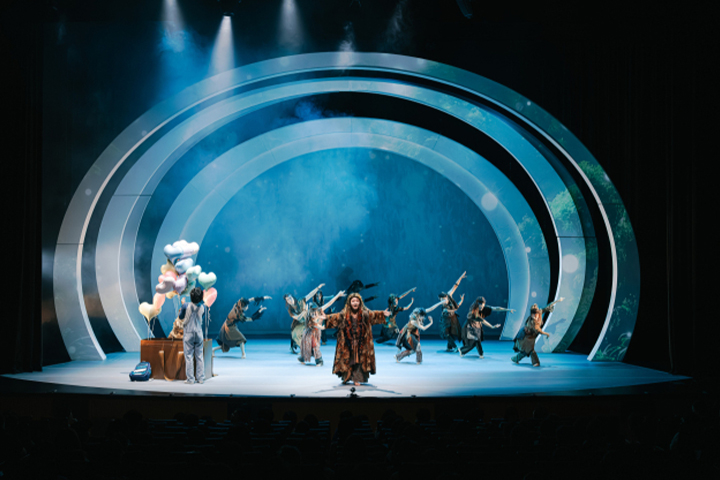 여름방학의 끝자락, 아이들의 상상력을 자극하고 가족의 의미를 되새기게 할 특별한 무대가 펼쳐진다. 달서아트센터는 지역의 독특한 문화자산인 선사유적을 소재로 한 넌버벌 퍼포먼스 '뚜들뚜들 선사시대'를 오는 21일부터 이틀간 선보인다. 대사 없이 몸짓과 소리만으로 이야기를 풀어가는 이번 공연은 올해 더욱 탄탄해진 서사와 확장된 무대 연출을 앞세워 완전히 새로운 시즌으로 관객들을 맞이할 준비를 마쳤다.
작품은 현대 사회의 일상적인 풍경에서 시작된다. 맞벌이 부모의 잦은 다툼을 목격하며 상처받은 일곱 살 소년 도윤이 주인공이다. 아이는 부모의 걱정이 자신 때문이라는 생각에 잠기고, 그 고민을 해결하려 선사유적지를 찾았다가 우연히 2만 년 전 과거로 타임슬립하게 된다. 낯선 선사시대에서 겪는 기상천외한 모험과 그곳에서 만난 인물들과의 교감은 도윤이 가족의 소중함과 자기 자신의 가치를 깨닫는 성장통을 생생하게 그려낸다.
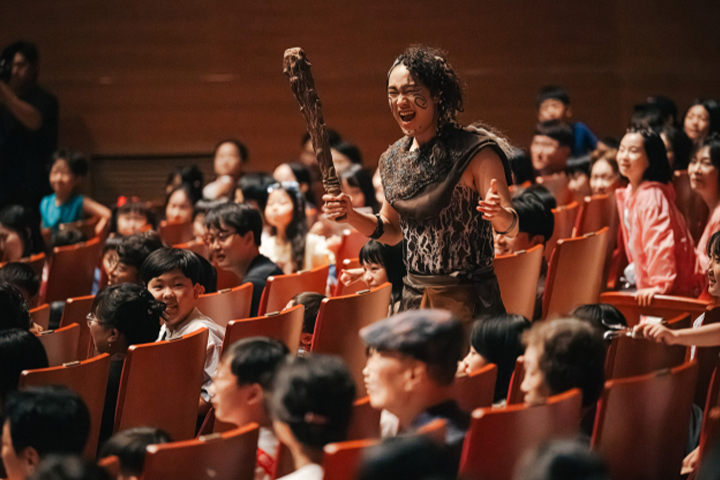
올해 공연의 가장 큰 특징은 관객과 무대가 실시간으로 소통하는 인터랙티브 요소의 강화다. 관객이 타악기를 두드리는 리듬과 움직임에 맞춰 무대 영상이 즉각적으로 반응하며 현대와 과거를 넘나드는 공간의 변화를 시각적으로 구현한다. 현대무용과 한국무용이 결합된 역동적인 안무는 화려한 영상 매핑 기술과 어우러져 관객들에게 단순한 관람을 넘어선 몰입형 체험을 선사한다.
공연의 재미를 더하는 관객 참여 프로그램도 눈여겨볼 만하다. 입장 시 배부된 타악기를 배우의 신호에 맞춰 함께 연주하며 극의 일부가 되는 경험은 아이들에게 잊지 못할 추억을 제공한다. 공연장 로비에 마련된 체험 공간에서는 자신의 걱정거리를 적어 선사시대로 날려 보내는 이벤트를 통해, 극 중 주인공이 겪는 감정의 해소를 관객이 직접 체험하며 작품의 주제 의식에 깊이 공감할 수 있도록 설계했다.
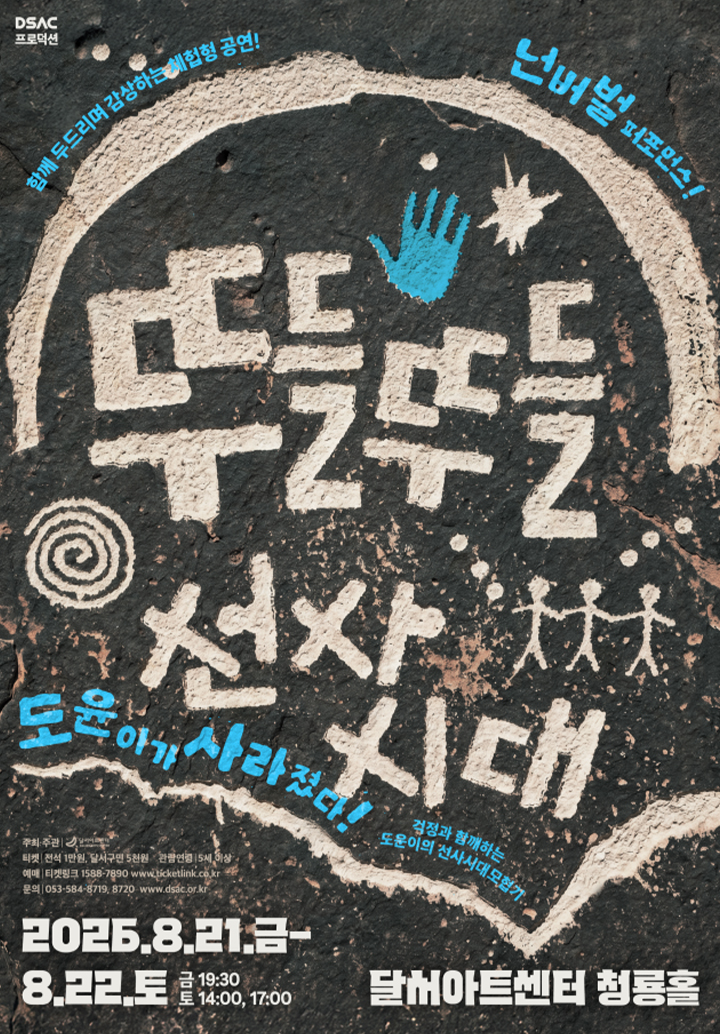
이번 작품은 대구 지역 예술인들의 역량이 집결된 결과물이라는 점에서 더욱 의미가 깊다. 극단 헛짓의 김현규 연출가를 필두로 음악, 안무, 무대 디자인 등 각 분야에서 대구를 기반으로 활동하는 창작자들이 제작 전반에 참여했다. 무대 위에서 땀 흘리는 배우와 무용수들 역시 지역의 청년 예술가들로 구성되어, 지역 문화자원을 지역의 인재들이 예술로 승화시킨 모범적인 사례로 평가받고 있다.
가족 간의 이해와 화해라는 묵직한 메시지를 유쾌한 퍼포먼스로 풀어낸 이번 공연은 세대를 초월한 감동을 예고하고 있다. 부모에게는 아이의 마음을 들여다보는 계기를, 아이에게는 가족의 사랑을 확인하는 시간을 제공하며 단순한 어린이 극을 넘어선 '가족 치유극'의 역할을 톡톡히 할 것으로 보인다. 2만 년 전 선사시대로 떠나는 이 특별한 여정은 올여름 지역민들에게 가장 뜨거운 문화적 선물이 될 것으로 기대된다.