건강모아
16시간 굶으면 해독? 장기는 쉬지 않는다
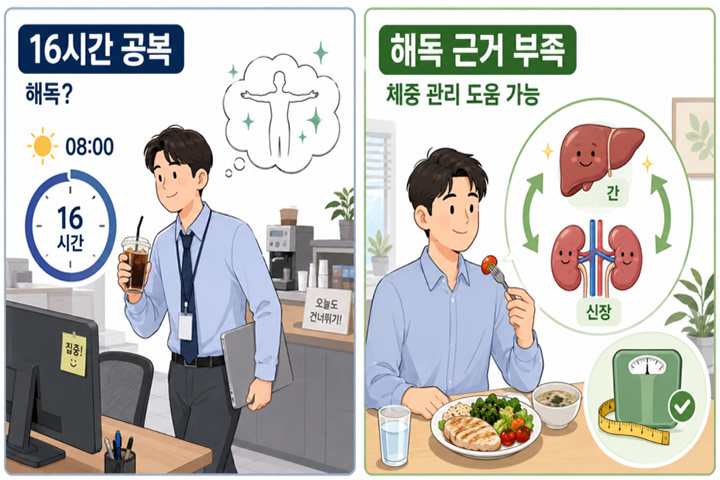
 오전 시간, 사무실에서 식사 대신 커피 한 잔으로 허기를 달래는 풍경은 이제 낯설지 않다. 많은 이들이 '16시간 공복'을 유지하면 장기가 휴식을 취하고 몸속 독소가 배출된다는 이른바 '디톡스' 효과를 기대하며 아침을 거른다. 특히 20대 여성 셋 중 둘이 아침을 먹지 않는다는 통계는 이러한 식습관의 확산을 단적으로 보여준다. 하지만 과학적 관점에서 볼 때, 16시간이라는 숫자가 몸 안의 독소를 씻어내는 마법의 경계선이라는 주장은 사실보다 과장된 측면이 크다.
흔히 음식을 먹지 않으면 간과 콩팥이 일을 멈추고 청소에 집중할 것이라 오해하지만, 우리 몸의 장기는 단 한 순간도 '휴가'를 떠나지 않는다. 간은 공복 상태에서도 혈당을 유지하기 위해 저장된 에너지를 분해하고 새로운 포도당을 만들어내는 대사 과정을 쉼 없이 수행한다. 콩팥 역시 혈액 속 노폐물을 걸러 소변으로 내보내는 본연의 기능을 멈추지 않는다. 즉, 단식은 대사의 방식을 바꿀 뿐 장기를 완전히 쉬게 하거나 특별한 해독 모드로 전환시키는 장치는 아니다.
세포가 스스로 불필요한 요소를 재활용하는 '자가포식' 개념 역시 단식 시간표와 연결하기엔 무리가 있다. 영양 공급이 줄어들면 자가포식 신호가 활성화될 가능성은 있지만, 사람의 몸에 "16시간이 지나면 청소가 시작된다"는 식의 정교한 알람 시스템이 확립된 것은 아니다. 개인의 대사 상태나 운동량에 따라 반응은 천차만별이며, 특정 시간을 채우기만 하면 세포 단위의 정화가 일어난다는 설명은 현재의 의학적 연구 수준을 훨씬 앞질러간 성급한 결론이다.
그렇다고 간헐적 단식의 체중 감량 효과까지 부정할 수는 없다. 최근 임상 시험 결과에 따르면, 시간을 제한해 먹는 방식은 섭취 열량을 직접 줄이는 방식과 유사한 수준의 감량 효과를 보였다. 이는 복잡한 칼로리 계산 대신 '먹지 않는 시간'을 정함으로써 자연스럽게 야식이나 간식 섭취를 차단하는 심리적, 물리적 효과가 크기 때문이다. 즉, 단식은 해독의 도구가 아니라 과도한 열량 섭취를 막는 효율적인 통제 수단으로서의 가치가 더 크다고 볼 수 있다.
다만 이러한 단식법이 누구에게나 안전한 것은 아니다. 특히 혈당 조절 약물을 복용 중인 당뇨 환자가 무리하게 공복을 유지할 경우 치명적인 저혈당 쇼크에 빠질 위험이 크다. 근육량이 부족한 노년층 역시 끼니를 줄이는 과정에서 단백질 섭취량이 부족해지면 오히려 건강을 해칠 수 있다. 체중계의 숫자가 줄어드는 것에 매몰되어 몸의 경고 신호를 무시한다면, '해독'을 하려다 오히려 '독'이 되는 결과를 초래할 수 있다는 것이 전문가들의 공통된 지적이다.
결국 건강 관리의 핵심은 몇 시간을 굶었느냐보다, 공복을 끝낸 뒤 무엇을 먹느냐에 달려 있다. 16시간을 엄격히 지켰더라도 이후의 식사를 정제된 탄수화물이나 고열량 식품으로 채운다면 단식의 이점은 사라지고 만다. 공복 타이머가 '16:00'을 가리킨다고 해서 몸속의 노폐물이 자동으로 사라지는 마법은 일어나지 않는다. 숫자에 집착하기보다는 자신의 신체 상태에 맞는 균형 잡힌 식단을 유지하는 것이 진정한 의미의 건강한 대사를 만드는 지름길이다.