스포츠모아
KBO 월요일 10명 말소…엔트리 대수술 시작
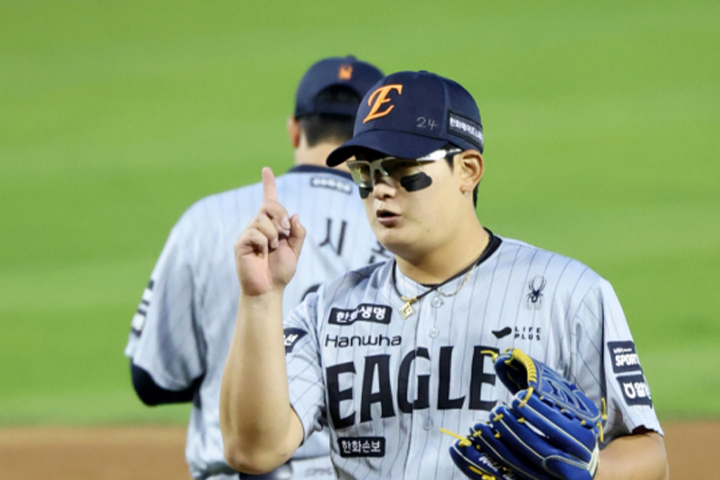 프로야구 정규시즌이 막바지로 향하는 길목에서 각 구단이 전력 재정비를 위한 대대적인 엔트리 조정을 단행했다. 경기가 없는 월요일인 17일, KBO는 한화 이글스와 SSG 랜더스를 포함한 4개 구단에서 총 10명의 선수가 1군 명단에서 제외됐다고 발표했다. 이번 조정은 단순한 휴식 차원을 넘어, 부진한 베테랑을 대신해 활력을 불어넣을 신예를 수혈하거나 예기치 못한 부상 공백을 메우기 위한 각 팀 사령탑들의 승부수로 풀이된다.
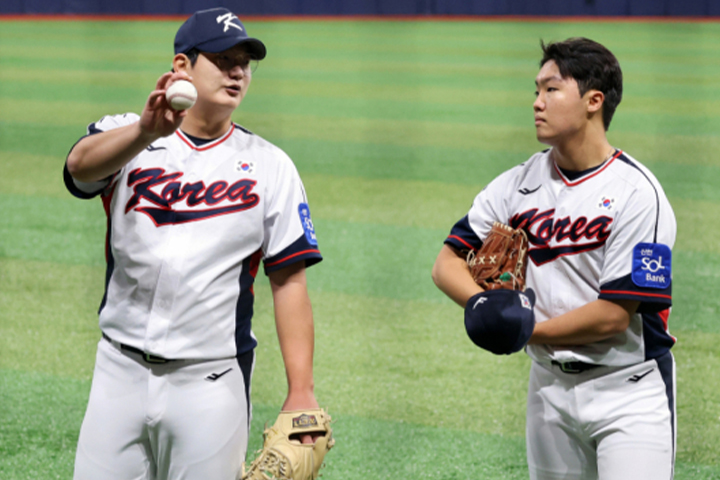
가장 눈에 띄는 변화를 시도한 팀은 한화 이글스다. 한화는 불펜의 핵심이었던 강재민과 김종수, 그리고 한때 팀의 주축 내야수였던 정은원을 과감히 2군으로 내려보냈다. 김경문 감독은 이들의 빈자리를 '미래의 에이스'들로 채울 계획이다. 지난해부터 기대를 모았던 김서현과 정우주가 그 주인공이다. 퓨처스리그에서 최근 실점 없는 완벽한 투구를 선보인 두 유망주는 18일 1군 선수단에 합류해 팀 마운드에 새로운 에너지를 공급할 예정이다.
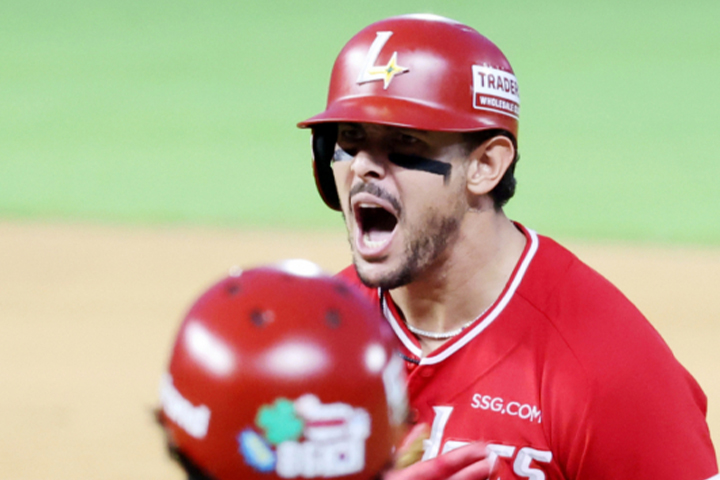
SSG 랜더스는 외국인 선수 잔혹사와 부상 악재가 겹치며 비상이 걸렸다. 대체 외국인 타자로 합류했던 마드리스는 16일 경기를 끝으로 짐을 쌌고, 선발 한 축을 담당해야 할 토마스 해치는 또다시 몸 상태에 이상을 느끼며 엔트리에서 빠졌다. 이숭용 감독은 마드리스의 빈자리에 퓨처스리그에서 타격감이 가장 좋은 외야수 김성욱을 먼저 호출했다. 해치의 공백은 최민준이 메우게 됐지만, 외국인 투수의 복귀 시점이 불투명해지면서 선발 로테이션 운용에 큰 차질이 빚어졌다.
중위권 도약을 노리는 키움 히어로즈 역시 투타에서 3명의 선수를 말소하며 변화를 줬다. 선발로 기회를 받았던 신예 김윤하와 불펜의 김성민, 그리고 외야수 임병욱이 2군행 통보를 받았다. 김윤하는 직전 경기에서 비교적 준수한 투구를 펼쳤음에도 불구하고 재정비의 시간을 갖게 됐으며, 타격에서 기복을 보인 임병욱 역시 전력에서 제외됐다. NC 다이노스 또한 투수 박지한을 말소하며 주중 시리즈를 앞둔 마운드 개편에 동참했다.
이번 엔트리 변동의 핵심은 '구조조정'과 '새 얼굴'이다. 한화는 이름값에 연연하지 않고 현재 가장 구위가 좋은 유망주들을 전면에 내세우는 정공법을 택했다. 반면 SSG는 외국인 선수의 이탈이라는 악조건 속에서 국내 선수들의 결집력을 시험해야 하는 상황에 놓였다. 키움과 NC 역시 하반기 동력을 얻기 위해 부진한 자원들을 과감히 정리하며 퓨처스리그에서 준비된 자원들에게 기회의 문을 열어주었다.
각 팀의 이러한 결단은 18일부터 재개되는 주중 3연전 결과로 곧장 나타날 전망이다. 2군에서 절치부심하며 올라올 대체 자원들이 기존 주전들의 공백을 얼마나 완벽히 메우느냐에 따라 순위 싸움의 향방이 갈릴 수 있다. 특히 한화의 '영건' 듀오가 보여줄 퍼포먼스와 SSG의 토종 선발진 안착 여부는 이번 주 KBO 리그를 관통하는 가장 뜨거운 관전 포인트가 될 것으로 보인다.