정치모아
이진숙 5·18 포럼 강행, 국회는 아수라장
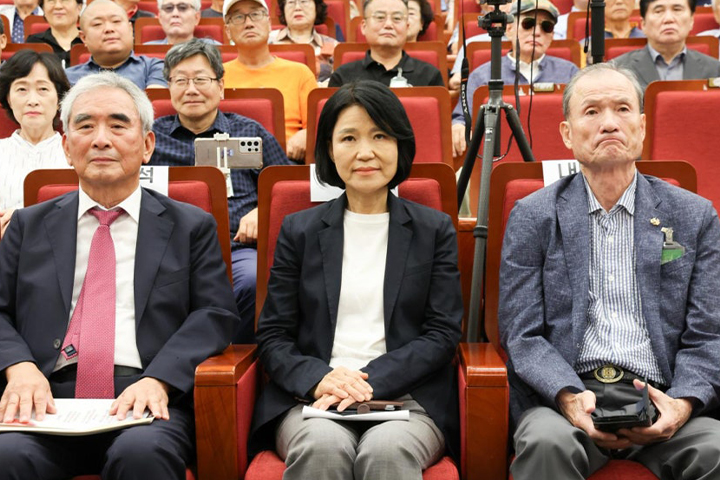 국회도서관 대강당에서 열린 5·18 민주화운동 관련 포럼이 정치권의 거센 후폭풍을 불러일으키고 있다. 국민의힘 이진숙 의원은 당 원내지도부의 거듭된 개최 철회 요구에도 불구하고, 뉴라이트 계열 인사들과 손잡고 행사를 강행했다. 이번 포럼은 민주화운동의 역사적 의미를 학술적으로 검토한다는 명분을 내세웠으나, 실제 현장에서는 5·18을 '소요 사태'로 규정하거나 유공자 명단 공개를 압박하는 등 기존의 역사적 합의를 부정하는 발언들이 쏟아져 나와 논란의 중심에 섰다.
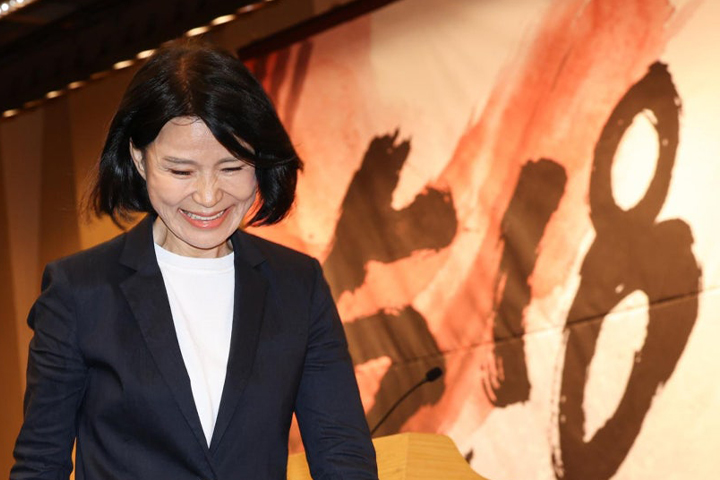
이진숙 의원은 축사를 통해 5·18 민주화운동이 특정 진영의 전유물이 되어서는 안 된다고 주장하며, 해당 사건이 성역화되는 현실에 의문을 제기했다. 그녀는 민주화운동 발생 46주년을 맞이한 시점에서도 자유로운 토론이 가로막혀 있다고 언급하며, 특히 유공자들의 구체적인 공적을 국민에게 투명하게 알려야 한다는 점을 강조했다. 이러한 발언은 5·18 정신의 헌법 수록을 추진해온 여야 공통의 흐름과는 배치되는 것이어서 보수 진영 내부에서도 우려의 목소리가 터져 나왔다.
공동 주최자로 나선 이영훈 전 서울대 교수의 발언은 논란에 기름을 부었다. 그는 5·18 민주화운동을 민중 민족주의 사관이 확산된 결정적 계기인 '소요 사태'라고 표현하며, 이를 통해 형성된 비공식적 연대가 우리 사회의 사법과 언론 등 주요 기관을 장악하고 있다고 비판했다. 역사적·법적 평가가 끝난 민주화운동을 폭동이나 소요로 폄훼하는 듯한 발언이 국회 한복판에서 나오자, 포럼장 밖에서는 이를 규탄하는 목소리가 높아졌다.
행사장은 찬반 세력 간의 격렬한 대립으로 인해 순식간에 아수라장으로 변했다. 포럼 개최에 항의하는 방청객들과 이를 저지하려는 주최 측 지지자들 사이에 고성과 욕설이 오갔고, 급기야 책을 휘두르거나 주먹다짐을 벌이는 물리적 충돌까지 발생했다. 현장에 경찰이 출동해 상황을 정리해야 할 정도로 소란이 극심해지자, 이 의원은 이러한 소동 자체가 행사를 방해하려는 특정 세력의 의도된 행동이라고 맞서며 강경한 태도를 유지했다.
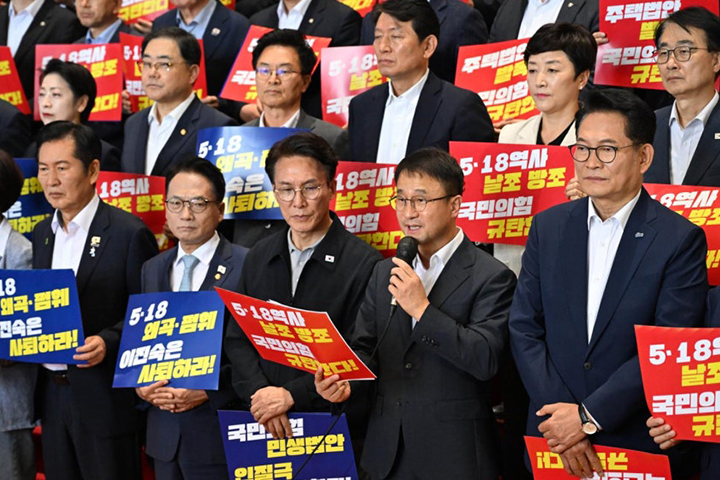
더불어민주당을 비롯한 범진보 진영은 즉각적인 제명 절차를 예고하며 총공세에 나섰다. 민주당 지도부는 국회를 역사 왜곡의 장으로 전락시킨 행위를 용납할 수 없다며 이 의원의 사퇴와 당 차원의 공식 사과를 요구했다. 조국혁신당 또한 국회 윤리특별위원회 제소를 검토하며 압박 수위를 높였다. 청와대 역시 대변인 브리핑을 통해 5·18 민주화운동의 역사적 가치를 훼손하는 시도는 사회적으로 엄단해야 할 사안이라며 이례적으로 강한 유감을 표명했다.
여당인 국민의힘은 이 의원의 돌발 행동에 당혹감을 감추지 못하고 있다. 원내지도부는 여러 차례 개인적인 토론회일 뿐이라며 선을 그었지만, 소속 의원이 주도한 행사가 광주 민심을 자극하고 중도층 이탈을 가속화할 수 있다는 점에서 내부 위기감이 고조되는 분위기다. 당내에서는 지도부의 만류를 무시하고 행사를 강행한 이 의원에 대해 엄중한 책임을 물어야 한다는 목소리가 커지고 있으며, 이번 사태가 향후 여야 관계와 정국 주도권 싸움에 어떤 변수로 작용할지 이목이 쏠리고 있다.