트래블
LP 듣고 조식 먹으며... 서사가 흐르는 특별한 하룻밤
 공연의 막이 내린 뒤에도 관객들은 극장을 떠나지 않는다. 대신 1층 카페 바에서 처음 만난 이들과 술잔을 기울이며 방금 목격한 서사의 조각들을 맞춘다. 무대 장치가 그대로 남은 방에서 기념사진을 찍고 객실로 돌아오면, 앞서 다녀간 이들의 감상이 적힌 게스트노트와 이야기의 핵심 열쇠가 담긴 레코드판이 투숙객을 맞이한다. 일본 교토와 오사카의 부티크 호텔에서 펼쳐지는 '숙박형 연극'은 체크인부터 체크아웃까지 1박 2일의 모든 과정을 하나의 거대한 서사로 연결하며 관객을 이야기의 주인공으로 초대한다.
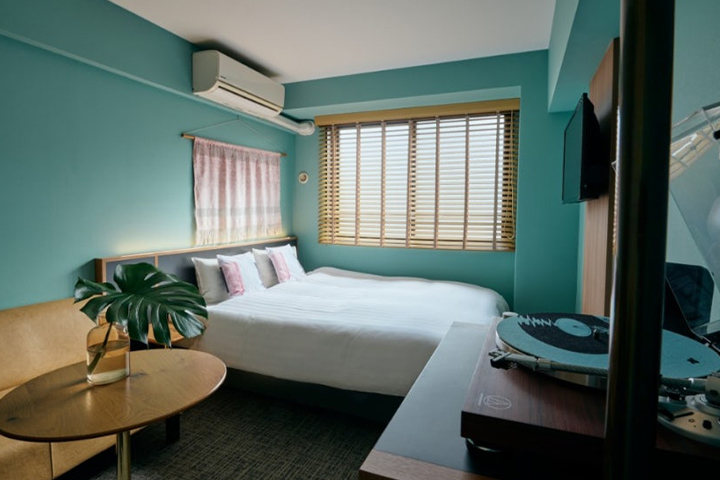
객실은 단순한 숙소를 넘어 극의 세계관을 확장하는 사적인 무대가 된다. 벽에 걸린 포스터부터 욕실의 작은 소품 하나까지 철저하게 계산된 연출은 관객이 잠드는 순간까지 몰입을 방해하지 않는다. 특히 일부 객실에 비치된 턴테이블은 공연의 여운을 음미하게 만드는 핵심 장치다. 관객은 바늘을 레코드판 위에 얹으며 그날 밤 목격한 인물들의 갈등과 성장을 다시금 곱씹는다. 극 중에 등장했던 메뉴를 조식으로 맛보고 오리지널 굿즈를 구매하는 과정은 하룻밤의 꿈같은 경험을 현실의 기억으로 각인시킨다.
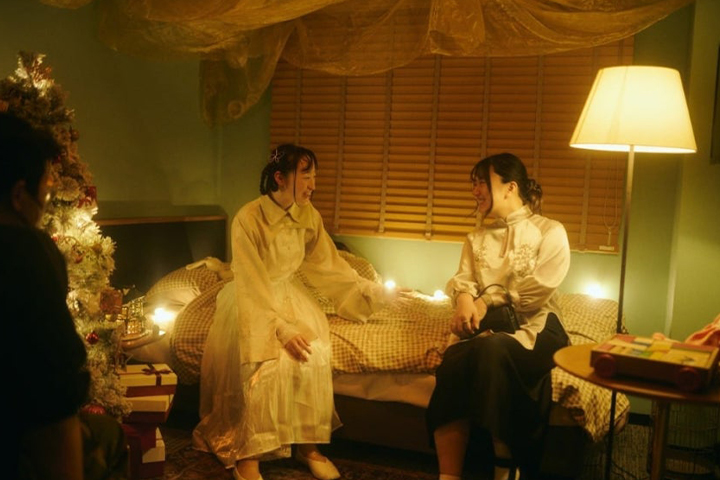
이 프로젝트가 2030 세대를 중심으로 국경을 넘어 대만과 중국 관객까지 불러모으는 힘은 화려한 시각 효과가 아닌 '인물의 서사'에 있다. 스릴이나 공포 위주의 기존 몰입형 콘텐츠와 달리, 이곳은 등장인물 개개인의 고민과 성장에 집중하는 다층적 군상극을 지향한다. 조연 없이 모든 캐릭터가 각자의 이야기를 가진 구조 덕분에 관객은 자신의 삶을 투영할 수 있는 캐릭터를 발견하고 깊은 정서적 공감을 느낀다. 이는 자극적인 연출이 주류인 일본 엔터테인먼트 시장에서 매우 이례적이고 독창적인 접근으로 평가받는다.
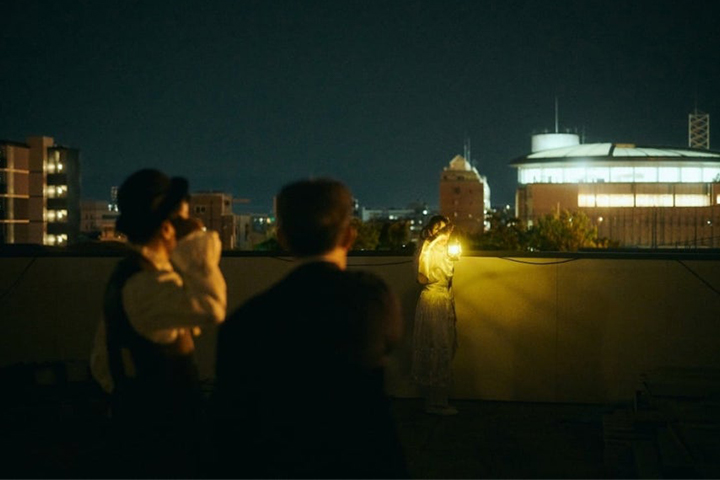
브랜딩의 디테일 또한 성공의 핵심 요인이다. 프로듀서 하나오카 씨는 방문 전부터 관객의 설렘을 자극하기 위해 제목 선정부터 웹사이트 디자인, F&B 메뉴 구성까지 일관된 세계관을 구축하는 데 공을 들인다. 올여름 상연된 『가라스마 도겐도』 역시 익숙한 지명과 몽환적인 무릉도원의 정서를 결합해 관객의 호기심을 자극했다. 비즈니스와 크리에이티브 사이의 균형을 유지하며 창작의 고삐를 늦추지 않는 프로듀서의 철학은 80명이 넘는 대규모 제작진을 하나의 방향으로 이끄는 원동력이 되고 있다.
이러한 시도는 숙박업과 공연계 모두에 새로운 비즈니스 모델을 제시한다. 배우의 인지도에 의존하는 기존 공연계의 관행에서 벗어나 기획의 독창성만으로 강력한 팬덤을 구축했으며, 이는 실력파 배우들을 발굴하는 선순환 구조를 만들었다. 호텔 입장에서는 시기마다 바뀌는 상연작 덕분에 재방문객이 급증하는 '극장형 비즈니스'로의 전환에 성공했다. 비수기의 빈방을 걱정하던 한 직원의 작은 질문이 호텔 경영의 고질적인 문제를 해결하는 혁신적인 해법이 된 셈이다.
올해의 대장정은 마무리되었지만, 숙박형 연극의 실험은 멈추지 않는다. 제작진은 특정 공간에 종속된 각본의 한계를 극복하기 위해 재연과 업데이트 상연을 염두에 둔 '베타판' 제작 방식을 도입하며 확장을 꾀하고 있다. 2027년 초로 예정된 차기작은 더욱 길어진 상연 기간과 심화된 서사로 관객을 맞이할 준비를 하고 있다. 하룻밤의 숙박이 한 편의 예술이 되는 이 특별한 경험은 이제 교토와 오사카를 방문해야 할 가장 강력한 이유가 되어 전 세계 여행자들을 기다리고 있다.