건강모아
맥주보다 무서운 고등어? 통풍 환자 '퓨린' 주의보
 극심한 통증을 동반하여 '질병의 왕'이라 불리는 통풍이 현대인의 식탁을 위협하고 있다. 흔히 통풍의 주범으로 맥주를 지목하지만, 건강식으로 알려진 고등어나 닭가슴살 역시 방심하고 먹었다가는 요산 수치를 급격히 높일 수 있다는 경고가 나왔다. 통풍은 단백질의 일종인 퓨린이 체내에서 분해되며 생성되는 요산이 제대로 배출되지 않고 관절에 쌓여 염증을 일으키는 질환이다. 따라서 단순히 술을 끊는 것을 넘어 평소 섭취하는 식재료 속 퓨린 함량을 꼼꼼히 따져보는 지혜가 필요하다.
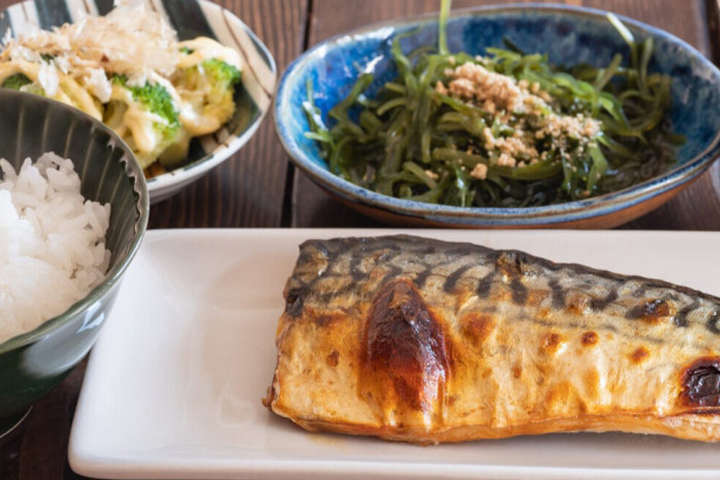
많은 이들이 맥주를 통풍의 최대 적군으로 여기지만, 실제 퓨린 함량을 비교해보면 의외의 결과가 나타난다. 연구 결과에 따르면 맥주 500mL 한 잔에 든 퓨린은 약 35mg 수준인 반면, 국민 생선으로 불리는 고등어 100g에는 그 3배가 넘는 122mg의 퓨린이 포함되어 있다. 혈관 건강에 이로운 불포화지방산이 풍부한 고등어일지라도 요산 관리가 필요한 환자들에게는 주의가 필요한 식재료인 셈이다. 특히 조림이나 찜을 할 때는 퓨린이 녹아 나온 국물을 피하고 살코기 위주로 섭취하는 것이 권장된다.
동물의 내장 부위는 퓨린의 거대한 저장소와 다름없다. 간이나 곱창 등은 100g당 퓨린 함량이 돼지의 경우 284mg, 소는 219mg에 달해 맥주와는 비교조차 할 수 없을 만큼 높다. 더욱 위험한 것은 이러한 내장 요리를 술과 곁들이는 습관이다. 알코올은 신장에서 요산이 빠져나가는 통로를 막고 수분만 배출시키기 때문에, 내장류 안주와 술을 함께 먹는 행위는 체내 요산 농도를 단시간에 폭발적으로 끌어올리는 최악의 조합이 된다.
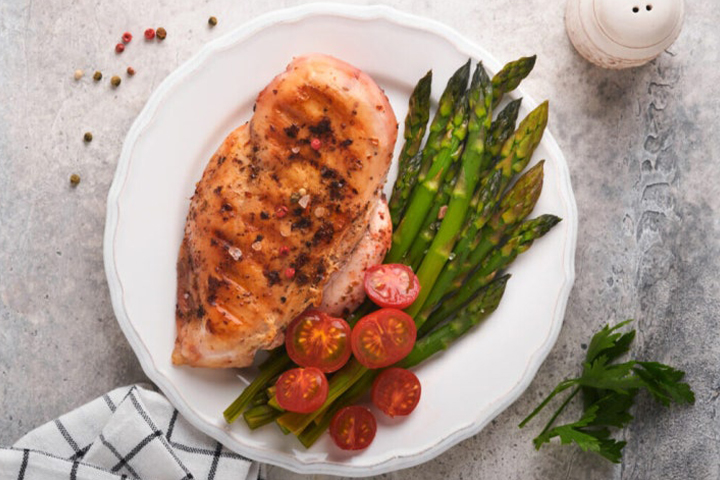
운동 마니아들이 즐겨 찾는 닭가슴살도 통풍 안전지대는 아니다. 근육 생성을 위해 매일 닭가슴살을 과도하게 섭취할 경우, 100g당 141mg에 달하는 퓨린이 몸속으로 유입되어 요산 수치를 높이는 원인이 된다. 다이어트나 근성장을 위해 단백질 섭취가 필수적이라면, 동물성 단백질에만 의존하기보다 식물성 공급원으로 눈을 돌릴 필요가 있다. 닭가슴살 위주의 편중된 식단이 오히려 관절 건강을 해치는 독이 될 수 있음을 명심해야 한다.
전문가들은 동물성 단백질의 대안으로 콩류를 적극 추천한다. 렌틸콩이나 강낭콩 같은 식물성 식품은 양질의 단백질을 제공하면서도 퓨린 함량이 붉은 고기에 비해 현저히 낮다. 또한 식이섬유와 비타민이 풍부해 요산 배출을 돕고 체내 대사 환경을 개선하는 데 효과적이다. 식단에서 퓨린을 완전히 제거하는 것은 불가능하지만, 육류 섭취 비중을 줄이고 콩류를 통한 단백질 보충 비율을 높이는 것만으로도 통풍 발작의 위험을 상당 부분 낮출 수 있다.
결국 통풍 관리는 무엇을 먹느냐보다 어떻게 조절하느냐의 싸움이다. 고등어나 닭가슴살처럼 몸에 좋은 음식이라도 자신의 요산 수치에 맞춰 섭취 빈도를 조절하는 절제가 필수적이다. 물을 충분히 마셔 요산 배출을 원활하게 하고, 퓨린이 많은 국물 요리보다는 건더기 위주의 식습관을 갖는 작은 변화가 중요하다. 바람만 불어도 고통스러운 통풍의 공포에서 벗어나기 위해서는 오늘 내가 먹는 식단 속 숨겨진 퓨린의 양을 다시 한번 점검해 보아야 한다.