국제
日 지바현 350mm 물폭탄, 3명 사망·1만 명 고립
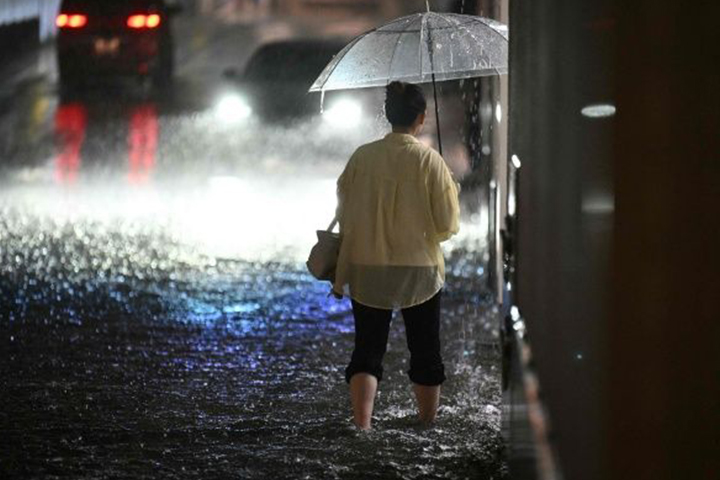 태풍이 휩쓸고 간 자리에 남은 것은 평온이 아닌 거대한 물폭탄이었다. 제15호 태풍 '찬홈'의 직접적인 영향권에서 벗어나는 듯했던 일본 수도권 지역이 예상치 못한 집중호우로 인해 아수라장으로 변했다. 특히 지바현 일대는 하늘에 구멍이 뚫린 듯 쏟아진 비로 인해 도로가 강으로 변하고 주택이 물에 잠기는 등 처참한 광경이 펼쳐졌다. 이번 폭우는 태풍이 남긴 습한 공기와 상층의 찬 공기가 충돌하며 형성된 강력한 비구름대가 특정 지역에 오래 머물면서 피해를 키운 것으로 분석된다.
인명 피해 소식은 밤사이 끊이지 않고 들려왔다. 침수된 도로 위에서 미처 대피하지 못한 남성들이 숨진 채 발견되는가 하면, 갑작스럽게 차오른 물에 차량 안에 갇힌 고령자들이 목숨을 잃는 안타까운 사고가 잇따랐다. 지바시에서는 단 하루 만에 8월 한 달 전체 강수량의 세 배가 넘는 350mm 이상의 비가 쏟아지며 도시의 배수 능력을 완전히 마비시켰다. 기상 당국이 최고 수준의 경보를 발령하며 긴급 대피를 권고했지만, 짧은 시간에 집중된 강우량을 감당하기에는 역부족이었다.
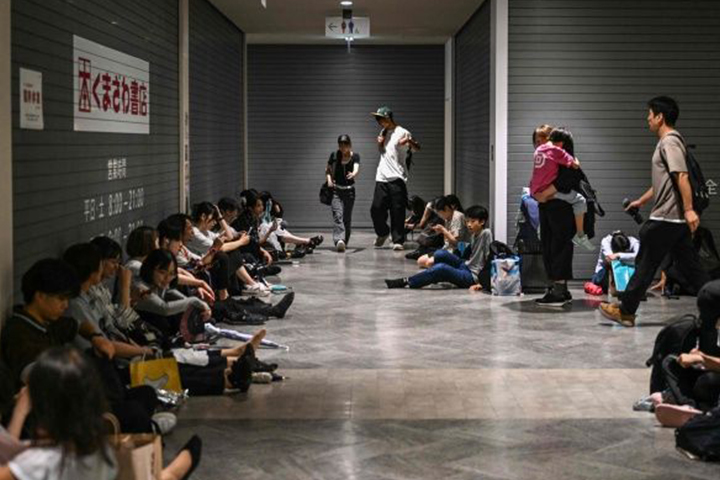
하늘길과 철길도 모두 끊기며 도시는 거대한 고립 섬이 되었다. 일본의 관문인 나리타 공항은 철도 운행 중단과 고속도로 통제라는 이중고 속에 이용객 7,000여 명이 로비 바닥에서 밤을 지새우는 초유의 사태를 맞이했다. 공항으로 향하던 특급 열차들이 줄줄이 멈춰 섰고, 인근 숙박 시설마저 포화 상태에 이르자 지바현은 급히 공공시설을 임시 체류지로 개방했다. 귀가하지 못한 채 길 위에서 밤을 보낸 시민만 1만 명을 넘어선 것으로 추산되며, 현장은 흡사 전쟁터를 방불케 했다.
전력 인프라의 붕괴는 주민들의 고통을 더욱 가중시켰다. 폭우와 강풍으로 인해 도쿄전력 관할 구역 내 수만 가구의 전기가 끊기면서 암흑 속에서 공포에 떠는 밤이 지속되었다. 정전으로 인해 통신 장비 충전이 불가능해지자 재난 정보를 확인하지 못한 고립 지역 주민들의 불안감은 극에 달했다. 지바현 당국은 피해 규모가 감당 가능한 수준을 넘어서자 17개 시에 재해구조법을 적용하고 중앙 정부 차원의 신속한 지원을 요청하며 복구 작업에 총력을 기울이고 있다.
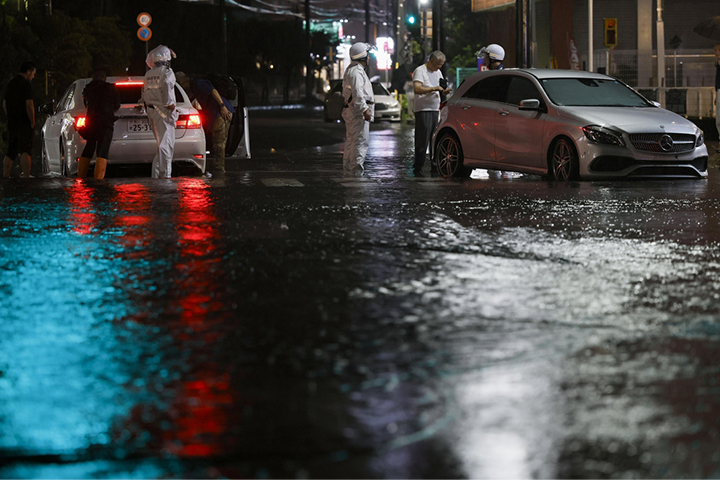
기상 전문가들은 이번 사태의 원인으로 '선상강수대'의 반복적인 발생을 꼽는다. 동풍과 북풍이 맞부딪히며 형성된 좁고 긴 비구름 통로가 지바현 상공에 고착되면서 특정 구역에만 기록적인 폭우를 퍼부은 것이다. 기상청이 단시간 호우 속보를 25차례나 타전할 정도로 상황은 급박하게 돌아갔다. 기압 배치의 미묘한 변화가 태풍보다 더 무서운 2차 피해를 불러온 셈이며, 이는 기후 변화 시대의 예측 불가능한 기상 재난이 얼마나 치명적일 수 있는지를 여실히 보여주었다.
현재 비줄기는 다소 가늘어졌으나 토사 재해와 추가 침수 위험은 여전히 도사리고 있다. 지반이 약해진 상태에서 작은 비에도 산사태가 발생할 수 있어 주민들은 여전히 대피소에서 집으로 돌아가지 못하고 있다. 고속도로 통행 금지가 해제되지 않은 구간이 많아 물류 수송에도 차질이 빚어지고 있으며, 정전 복구 작업 역시 험난한 지형과 침수 구역 때문에 속도를 내지 못하고 있다. 일본 수도권은 태풍의 상흔을 치유하기도 전에 덮친 물난리로 인해 기나긴 복구의 시간을 견뎌야 하는 처지에 놓였다.