
경제
CU엔 버터·GS엔 매콤, 편의점 '맛의 전쟁'
 국내 식품업계의 거물들이 대형 마트 대신 골목 어귀의 편의점으로 집결하고 있다. 과거 편의점이 단순히 기성 제품을 판매하는 소매점에 불과했다면, 이제는 제조사와 유통사가 머리를 맞대고 특정 채널에서만 만날 수 있는 독점 상품을 개발하는 전략적 요충지로 변모했다. 이러한 흐름은 소비자의 취향이 극도로 세분화되고, 오직 그곳에서만 구할 수 있는 희소성에 열광하는 젊은 층의 구매 패턴이 반영된 결과로 풀이된다.
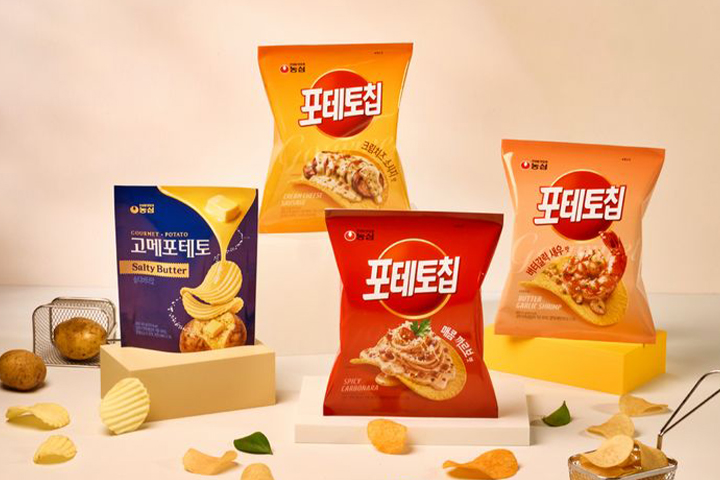
농심은 최근 국내 주요 편의점 4사와 손을 잡고 각 브랜드의 특색을 살린 포테토칩 시리즈를 선보이며 공격적인 행보를 보이고 있다. CU에서는 고소한 풍미의 솔티버터맛을, GS25에서는 매콤한 까르보맛을 출시하는 등 매장별로 전혀 다른 맛의 라인업을 구축했다. 이는 소비자들이 자신이 선호하는 맛을 찾아 특정 편의점을 방문하게 만드는 강력한 유인책이 되고 있으며, 기업 입장에서는 채널별 영향력을 동시에 확대하는 고도의 마케팅 기법이다.
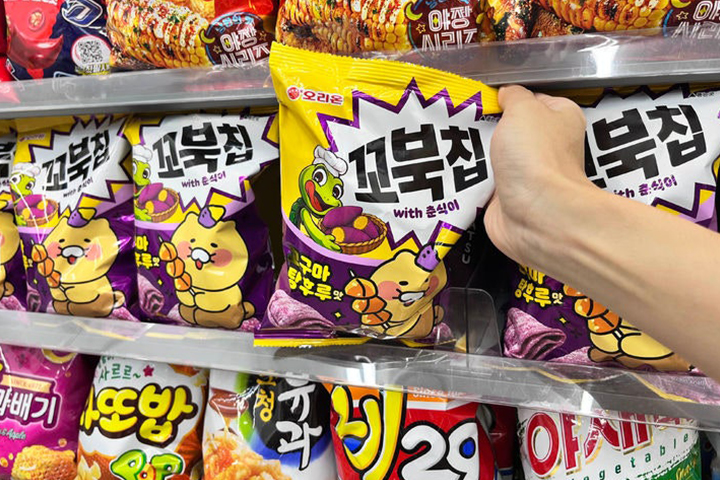
오리온 역시 인기 캐릭터 IP와 최신 식감 트렌드를 결합한 단독 상품으로 승부수를 던졌다. 최근 유행하는 고구마 탕후루의 바삭하고 달콤한 맛을 꼬북칩 특유의 네 겹 구조에 이식하여 특정 편의점에서만 판매하기 시작했다. 탕후루의 딱딱하면서도 바삭한 질감을 과자로 구현해낸 기술력에 캐릭터의 친숙함이 더해지면서, 해당 제품은 출시와 동시에 품귀 현상을 빚으며 편의점 집객력을 높이는 일등 공신 역할을 톡톡히 해내고 있다.
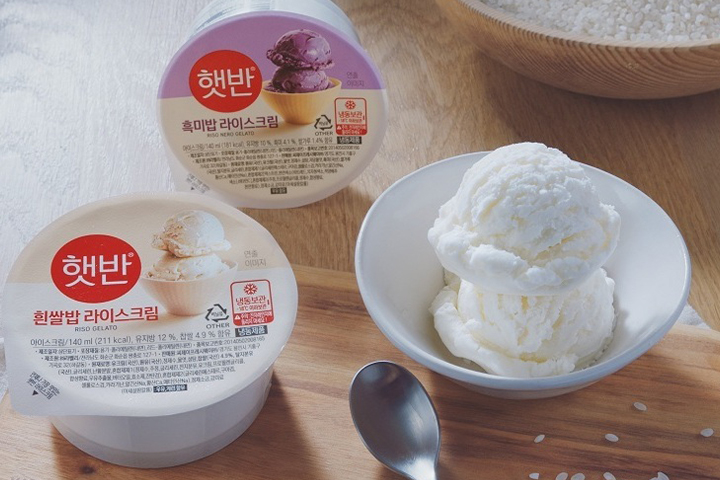
식사 대용식 시장의 강자인 CJ제일제당은 브랜드의 지식재산권을 적극적으로 활용해 제품군을 대폭 확장하고 있다. 햇반 브랜드를 아이스크림이나 라떼에 접목하는 파격적인 시도를 통해 편의점을 찾는 소비자들에게 신선한 브랜드 경험을 제공한다. 특히 편의점의 방대한 판매 데이터를 분석해 제품의 용량과 가격을 기획 단계부터 조정함으로써, 1인 가구와 트렌드에 민감한 소비자들의 니즈를 정확히 관통하고 있다는 평가를 받는다.
이러한 현상의 배경에는 편의점이 스낵류 소매 매출의 36% 이상을 점유하며 유통 채널의 최강자로 우뚝 섰다는 통계적 근거가 자리한다. 식품 기업들에 편의점은 이제 단순한 판매처를 넘어 신제품의 성공 가능성을 가장 빠르고 정확하게 가늠해볼 수 있는 '테스트 베드'로 기능한다. 현장의 판매 데이터와 소비자 피드백이 실시간으로 수집되기에, 기업들은 이를 바탕으로 제품을 수정하거나 글로벌 시장 진출을 위한 전략을 수립하는 데 귀중한 자산으로 활용하고 있다.
유통 전문가들은 식품사와 편의점의 밀착 행보가 앞으로 더욱 심화될 것으로 내다보고 있다. 소비자의 취향이 파편화될수록 대중적인 제품보다는 특정 타깃을 겨냥한 맞춤형 상품의 경쟁력이 높아지기 때문이다. 편의점에서 시작된 이러한 브랜드 실험은 국내 시장의 성공을 발판 삼아 해외 시장으로 뻗어 나가는 K-푸드 수출의 새로운 모델이 되고 있다. 이제 편의점 진열대는 단순한 상품 배치를 넘어 식품 기업들의 창의성과 데이터 분석력이 격돌하는 가장 치열한 전쟁터가 되었다.










