정치모아
나경원·윤상현 충돌, 국조특위가 전쟁터?
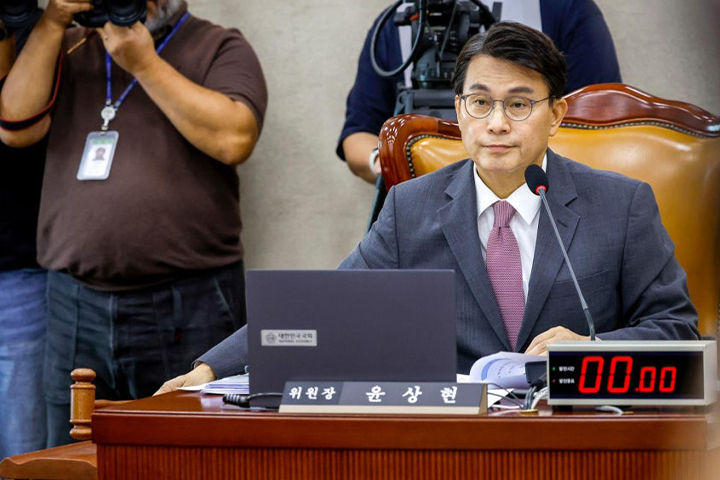 지방선거 투표용지 부족 사태를 조사하는 국정조사 특별위원회 위원장 윤상현 의원이 당내 강성 지지층에 의해 윤리위원회에 제소되면서 여권 내부의 갈등이 격화되고 있다. 국민의힘 당원과 지지자 약 2만 명은 윤 의원이 선관위 의혹 조사 과정에서 당의 입장과 배치되는 태도를 보였다며 위원장직 사퇴와 징계를 공식 요구했다. 이는 당 지도부와 강성 당원들이 비당권파 의원들을 압박하는 이른바 ‘징계 정치’가 반복되고 있다는 우려를 낳으며 당내 민주주의 논란으로 번지는 모양새다.
이번 논란의 발단은 지난 10일 열린 국조특위 3차 청문회에서 비롯되었다. 윤 의원은 선관위의 투표율 입력 오류가 실제 득표수 조작으로 이어졌다는 의혹에 대해 논리적 비약이라며 신중한 입장을 견지했다. 이에 대해 주진우, 김은혜 의원 등 자당 소속 특위 위원들이 강하게 반발하며 고성이 오갔고, 윤 의원이 선관위의 입장을 대변하고 있다는 비판이 쏟아졌다. 당원들은 윤 의원의 이러한 태도가 당의 투쟁 동력을 약화시킨다며 징계 서명 운동을 벌였다.
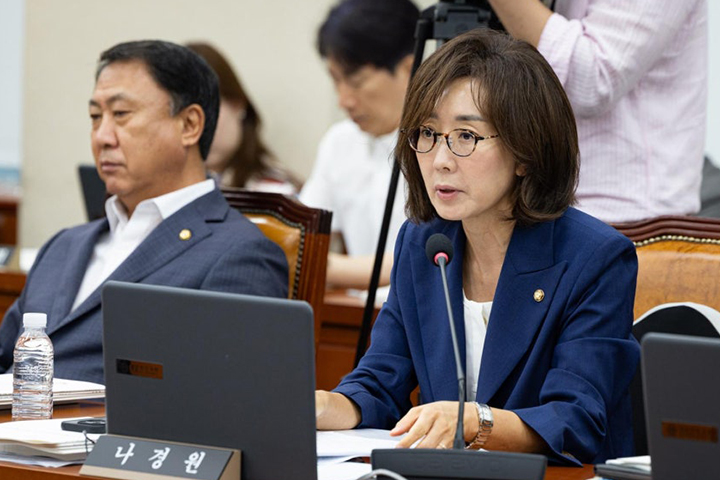
윤 의원은 자신의 소신을 굽히지 않고 나경원 의원에게 공개적인 ‘끝장 토론’을 제안하며 정면 돌파를 선택했다. 그는 사회관계망서비스를 통해 나 의원이 합리적인 선을 무너뜨리고 득표수 조작이라는 프레임으로 당을 위험한 방향으로 끌고 가고 있다고 비판했다. 강성 지지층의 분노에 편승하는 정치는 당의 미래에 도움이 되지 않는다는 점을 분명히 한 것이다. 이에 나 의원은 특위 위원장이 부실과 부정의 증거를 섣불리 배척해서는 안 된다며 즉각 맞받아쳤다.
당 지도부 역시 윤 의원을 향해 싸늘한 시선을 보내고 있다. 장동혁 대표는 최근 한 언론 인터뷰에서 윤 위원장의 특위 운영 방식과 발언들이 자신의 생각과 일치하지 않는 지점이 너무 많다며 공개적으로 아쉬움을 표했다. 지도부가 사실상 윤 의원의 행보에 제동을 걸고 나선 것으로 풀이되며, 이는 윤리위 징계 절차에 상당한 영향을 미칠 것으로 보인다. 당내에서는 지도부의 이러한 기류가 비당권파를 향한 조직적인 압박이 아니냐는 목소리도 나온다.
현재 국민의힘 윤리위는 조경태, 권영진, 진종오 의원 등 이미 징계 절차가 개시된 의원들에 대한 소명 절차를 진행 중이다. 오는 18일 회의에서는 윤상현 의원에 대한 제소 안건을 정식으로 상정할지 여부를 검토할 예정이다. 만약 윤 의원에 대한 징계 절차까지 시작될 경우, 당내 소수 의견을 가진 의원들의 입지는 더욱 좁아질 수밖에 없다. 이는 정당 내의 다양한 목소리를 억압하는 결과로 이어질 수 있다는 지적이 당 안팎에서 제기되고 있다.
국정조사의 본질인 진상 규명보다 당내 주도권 다툼과 징계 공방이 앞서는 현 상황에 대해 우려의 시각이 지배적이다. 지방선거 과정에서 발생한 행정적 실책을 바로잡아야 할 특위가 계파 갈등의 전쟁터로 변질되면서 국민들의 피로감도 높아지고 있다. 윤리위의 결정이 당의 통합을 이끌어낼지, 아니면 갈등을 더욱 심화시키는 기폭제가 될지는 18일 회의 결과에 따라 판가름 날 전망이다. 국민의힘은 이번 사태를 통해 정당 내 이견 조율 능력이라는 중대한 시험대에 오르게 됐다.