트래블
꽃 구경하고 시장 가자…화순의 경제 실험
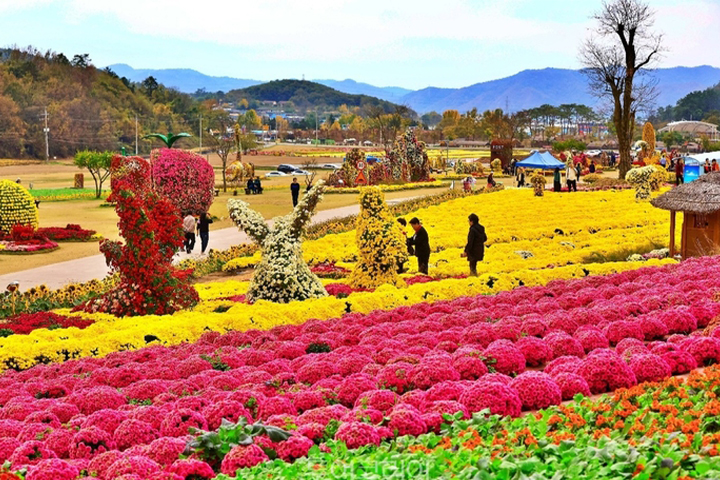 전남 화순군이 축제의 즐거움을 지역 상권의 실질적인 소득으로 연결하기 위한 대대적인 경제 활성화 프로젝트에 착수했다. 군은 오는 10월 개최 예정인 ‘2026 화순 고인돌 가을꽃 축제’를 기점으로 방문객의 발걸음을 화순읍 중심가와 전통시장으로 유도하는 다각적인 체류형 프로그램을 운영한다고 밝혔다. 이는 축제장 내에만 머물다 떠나는 일회성 관광에서 벗어나, 마을 전체가 축제의 혜택을 공유하는 선순환 구조를 구축하겠다는 의지를 담고 있다.
이번 프로젝트의 핵심 전략 중 하나는 대중문화 콘텐츠와 지역 상권의 물리적 결합이다. 축제 메인 무대에 오르는 인기 트로트 가수들의 팬사인회를 공연 직후 축제장이 아닌 화순읍 중심 상권에서 개최하기로 한 점이 눈길을 끈다. 수천 명에 달하는 팬덤과 관람객이 자연스럽게 읍내로 이동하게 함으로써 인근 음식점과 카페, 소매점의 매출 증대를 직접적으로 꾀하는 방식이다. 이는 연예인 마케팅을 지역 소비 촉진의 마중물로 활용하는 영리한 전략으로 평가받는다.
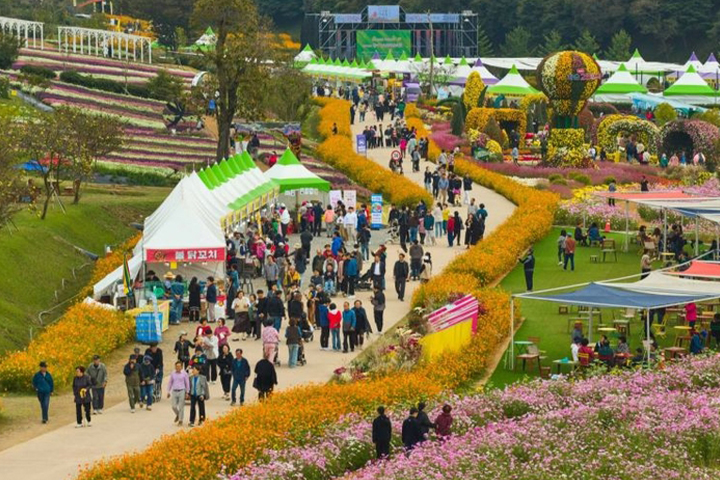
관광객의 능동적인 움직임을 이끌어내기 위한 ‘스탬프 투어’도 한층 강화된 형태로 도입된다. 고인돌 유적지와 전통시장, 최근 인기를 끌고 있는 파크골프장을 하나의 동선으로 묶어 미션을 수행하게 함으로써 관광객의 체류 시간을 대폭 늘릴 계획이다. 미션을 완료한 방문객에게는 파크골프장 무료 이용권과 전통시장 내 참여 점포 할인 혜택 등 실질적인 보상을 제공하여 즐거움과 경제적 이득을 동시에 체감할 수 있도록 설계했다.
전통시장의 활성화는 이번 축제 경제학의 또 다른 축을 담당한다. 고인돌전통시장을 스탬프 투어의 필수 거점으로 지정하고, 시장 내부에서만 구할 수 있는 특화 기념품을 배포함으로써 젊은 층과 가족 단위 관광객의 유입을 독려한다. 단순히 물건을 파는 공간을 넘어 지역의 생활 문화를 체험하는 공간으로 시장을 재정의하여, 축제 방문이 전통시장 방문으로 이어지는 자연스러운 소비 흐름을 만들어낼 방침이다.
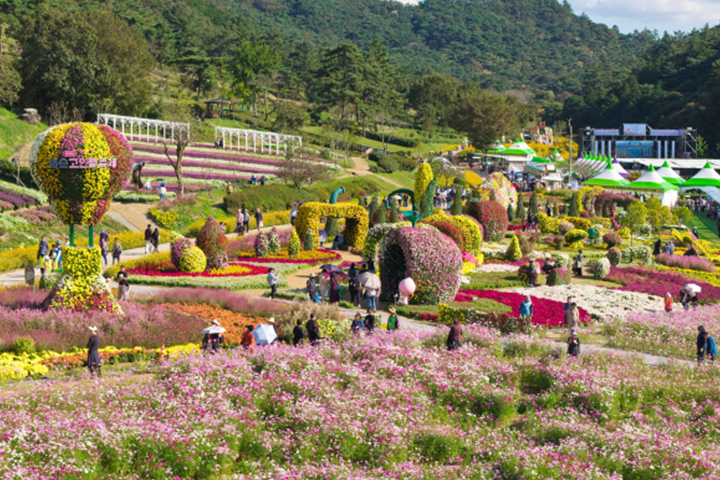
화순군은 세계문화유산인 고인돌 유적의 역사적 가치와 가을꽃의 시각적 아름다움, 그리고 지역의 생활 인프라를 유기적으로 통합하는 데 주력하고 있다. 이를 위해 주요 관광지와 상권 사이의 이동 편의성을 높이고, 각 지점마다 차별화된 경험을 배치하여 관광객이 화순에 더 오래 머물러야 할 이유를 제공한다. 이러한 체류형 관광 기반의 확충은 일시적인 축제 효과를 넘어 지역 경제의 기초 체력을 다지는 계기가 될 것으로 기대된다.
임지락 화순군수는 이번 축제가 지역 상권과 관광 산업이 동반 성장하는 결정적 전환점이 될 것이라고 강조하며, 머무르고 싶은 관광 도시 화순을 만들기 위한 행정적 지원을 아끼지 않겠다고 밝혔다. 지역 곳곳으로 소비의 온기를 확산시키려는 화순군의 시도가 10월의 가을꽃 향기와 함께 어떤 경제적 결실을 맺을지 귀추가 주목된다. 화순만의 고유한 자원을 연결한 이번 실험은 지방 소멸 시대에 축제가 나아가야 할 새로운 방향을 제시하고 있다.