스포츠모아
박지성 "축구협회 신뢰 추락…깊이 반성할 때"
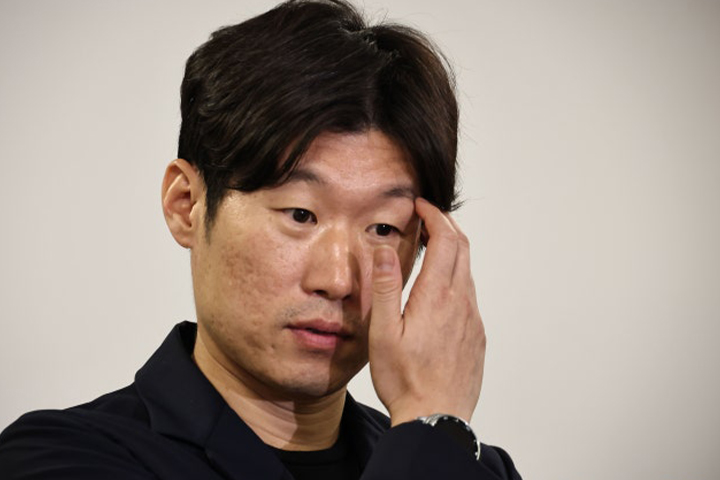 한국 축구의 전설이자 K-축구 혁신위원회를 이끄는 박지성 공동위원장이 최근 불거진 대한축구협회의 심판 성 접대 파문에 대해 참담한 심경을 드러냈다. 박 위원장은 지난 11일 열린 혁신위 브리핑에서 이번 사건이 위원회의 직접적인 논의 대상은 아니라고 선을 그으면서도, 한국 축구가 마주한 현재의 상황이 매우 부정적이라는 점을 분명히 했다. 그는 무너진 신뢰를 어떻게 회복하고 미래로 나아갈지에 대해 축구계 전체가 뼈를 깎는 성찰을 해야 할 시점이라고 강조했다.
이번 논란의 핵심은 2011년부터 2012년 사이 국내에서 열린 주요 국제 경기에서 협회가 외국인 심판진을 상대로 성 접대를 제공했다는 구체적인 정황이다. 최근 공개된 문화체육관광부의 과거 감사 자료에 따르면, 당시 협회는 브라질 월드컵 예선과 런던 올림픽 최종예선 등 총 7경기에서 심판과 감독관들에게 부적절한 접대를 한 것으로 드러났다. 특히 개인의 일탈이 아닌 협회 법인카드를 사용하고 '심판 마사지'라는 명목으로 상부 결재까지 받은 조직적 관행이었다는 점이 대중에게 큰 충격을 안겼다.
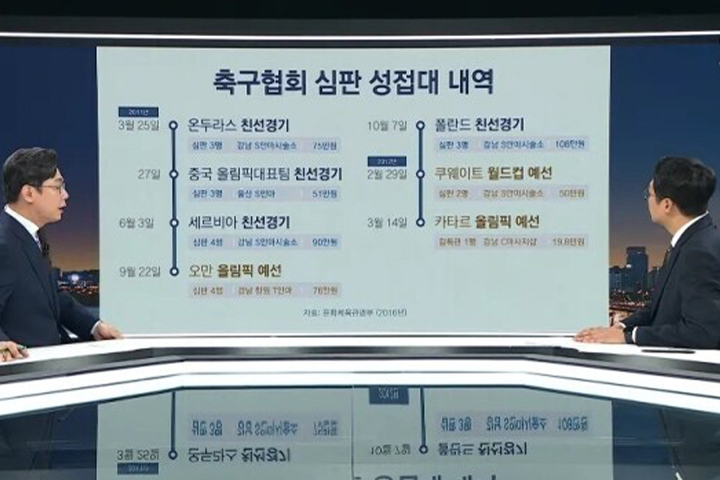
사건의 여파는 국내를 넘어 국제적인 의구심으로 번지고 있다. 당시 성 접대 의혹이 제기된 7경기에서 한국 대표팀이 5승 2무라는 압도적인 성적을 거둔 사실이 알려지자, 해외 언론들은 과거 한국 축구가 이뤄낸 성과 전반에 대해 의심의 눈초리를 보내고 있다. 특히 일본과 베트남 등 아시아 인접국 매체들은 국제올림픽위원회(IOC)의 규정을 인용하며 2012 런던 올림픽 동메달 박탈 가능성까지 거론하는 등 한국 축구의 명예를 실추시키는 보도를 이어가고 있다.
하지만 법조계와 축구 전문가들은 실제 국제기구의 징계가 이뤄질 가능성에 대해서는 신중한 입장이다. FIFA 윤리강령상 대부분의 위반 행위는 10년의 시효를 두고 있어, 14년 전의 사건을 소급 적용해 성적을 무효화하기는 현실적으로 어렵다는 분석이다. 또한 메달 박탈과 같은 극단적인 조치가 내려지려면 접대 행위가 실제 경기 결과에 직접적인 영향을 미쳤다는 구체적인 인과관계가 입증되어야 한다. 그럼에도 불구하고 이미 훼손된 국가대표팀의 도덕성과 대외 신뢰도는 회복하기 어려운 상처를 입었다.
대한축구협회는 사태의 심각성을 인지하고 공식 사과문을 발표하며 진화에 나섰다. 협회는 과거의 부적절한 행정 관행으로 인해 현재 태극마크를 달고 뛰는 선수들의 노력이 퇴색되지 않기를 바란다는 입장을 밝혔다. 현재는 법인카드 오남용을 방지하는 철저한 시스템을 운영 중이라고 해명했으나, 정몽규 전 회장 체제 이후 극도로 악화된 팬들의 불신을 잠재우기에는 역부족인 모습이다. 행정의 불투명성이 과거부터 뿌리 깊게 박혀 있었다는 사실이 증명되면서 협회 쇄신론은 더욱 힘을 얻고 있다.
이러한 혼란 속에서 박지성 위원장이 주도하는 혁신위의 어깨는 더욱 무거워졌다. 혁신위는 차기 협회장 선거인단을 기존보다 100배 늘린 2만 명 규모로 확대하고 전자투표를 도입하는 등 인적 쇄신을 위한 제도적 장치를 마련하고 있다. 오는 19일 열릴 경청회에서는 축구인과 팬들의 목소리를 직접 듣고 유소년 시스템부터 리그 구조까지 전면적인 개편안을 논의할 예정이다. 과거의 오욕을 씻어내고 한국 축구가 다시 공정성을 회복할 수 있을지 전 세계의 시선이 박지성의 혁신안에 쏠리고 있다.