국제
네타냐후, 美 평화안 거부…가자 공습 전격 재개
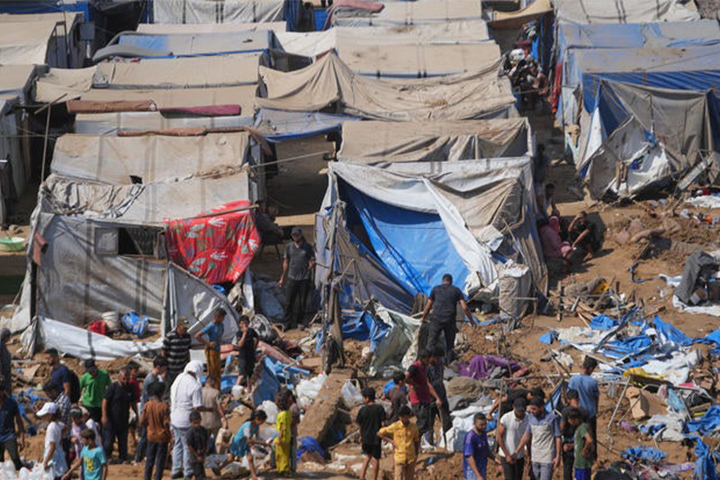 미국이 주도해온 중동 평화 중재 노력이 물거품이 될 위기에 처했다. 약 일주일 동안 평온을 유지하던 가자지구에서 이스라엘군이 공습을 재개하며 다시금 전운이 감돌고 있기 때문이다. 현지 시각으로 12일, 가자 북부 베이트 라히야 서부 지역에서 이스라엘 무인기가 차량 한 대를 정밀 타격해 인명 피해가 발생했다. 현지 의료진과 민방위대는 이번 공격으로 민간인 사상자가 다수 발생했다고 전하며 참혹한 현장 상황을 알렸다.
이스라엘 군 당국은 이번 작전이 하마스 지휘관을 표적으로 삼은 정당한 군사 행동이었다는 입장이다. 이스라엘군 본부는 가자 북부에서 자국군을 공격하려던 하마스 조직의 핵심 인물인 무한나드 사다를 제거하기 위해 미사일을 발사했다고 공식 시인했다. 군 관계자는 현장에 주둔 중인 아군에 대한 직접적인 위협을 척결하기 위해 앞으로도 필요한 모든 군사적 조치를 멈추지 않겠다고 강조하며 강경한 태도를 고수했다.
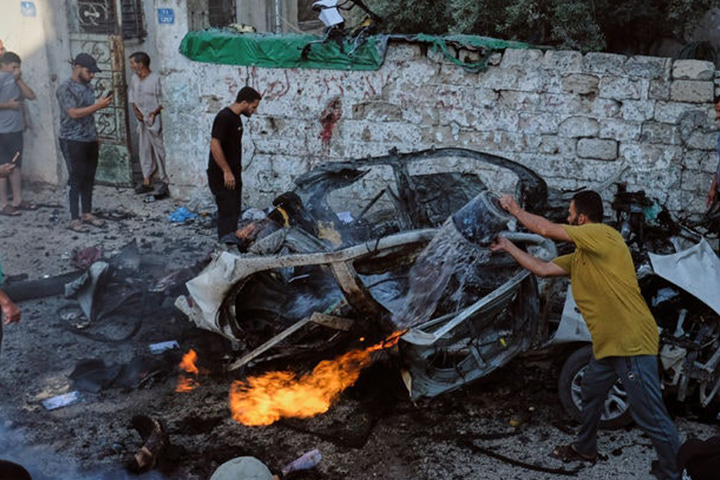
이번 공습은 국제사회가 기대했던 가자지구의 평화 정착 가능성에 찬물을 끼얹었다. 그동안 미국이 이끄는 평화위원회는 하마스의 무장 해제와 이스라엘군의 단계적 철수를 골자로 한 중재안을 추진해왔고, 이에 따라 가자지구는 잠시나마 포성이 멈춘 상태였다. 하지만 일주일 만에 재개된 이번 공격으로 인해 어렵게 마련된 대화의 불씨가 꺼질 위기에 놓였으며, 현지 주민들은 다시금 불바다가 된 삶의 터전에서 절망하고 있다.
정치권의 엇갈린 행보도 사태를 악화시키는 요인이다. 하마스 측은 미국의 평화안에 원칙적으로 동의한다는 뜻을 내비쳤으나, 베냐민 네타냐후 이스라엘 총리는 이번 주 초 미국이 제시한 15개 항목의 평화안을 공식적으로 거부했다. 이스라엘 국영 방송은 미국의 압박으로 공격이 일시 중단될 것이라고 보도하기도 했지만, 총리의 강경한 거부 의사가 확인되면서 군사 작전은 기다렸다는 듯이 재개된 형국이다.
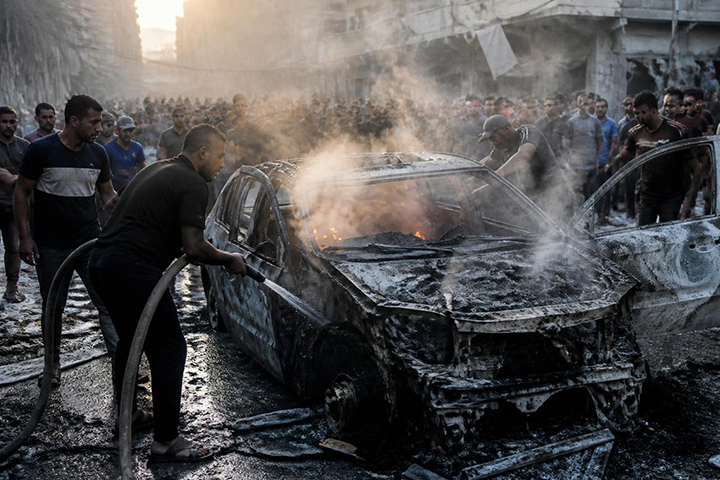
전쟁의 상흔은 수치로도 확인된다. 지난해 10월 정전 협정이 발효된 이후에도 이스라엘의 산발적인 공격은 계속되었으며, 이 과정에서 1,200명이 넘는 팔레스타인인이 목숨을 잃었다. 가자 보건당국이 집계한 자료에 따르면, 2023년 10월 전쟁 발발 이후 현재까지 누적 사망자 수는 7만 3,300여 명에 이른다. 이는 단순한 통계를 넘어 한 세대의 궤멸을 의미할 정도로 심각한 인도주의적 재앙이 지속되고 있음을 보여준다.
이스라엘군은 앞으로도 하마스의 잔당을 소탕하기 위한 작전을 지속하겠다는 방침이어서 추가적인 유혈 사태는 불가피해 보인다. 평화위원회의 중재안이 사실상 동력을 상실한 가운데, 국제사회는 이스라엘의 공습 재개가 지역 전체의 대규모 분쟁으로 확산되지 않을까 우려 섞인 시선으로 지켜보고 있다. 가자지구의 하늘은 다시 무인기의 굉음으로 채워졌고, 평화를 향한 여정은 다시금 안갯속으로 빠져들었다.