정치모아
민주당 당권 토론, 부동산·탈당 이력 격돌
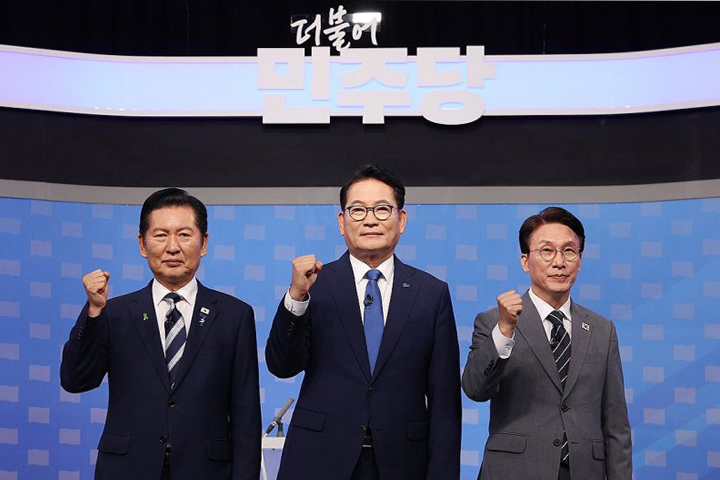 더불어민주당의 차기 리더십을 결정지을 8·17 전당대회 당 대표 후보들이 마지막 TV 토론회에서 격돌하며 당심 잡기에 총력을 기울였다. 12일 열린 토론회에서 송영길, 정청래, 김민석 후보는 이재명 정부의 국정 운영을 뒷받침할 적임자임을 자처하며 치열한 설전을 벌였다. 토론 초반부터 후보들은 부동산 공급 대책과 금융 정책 등 민감한 경제 현안을 두고 서로의 전문성을 검증하는 날 선 질문을 쏟아내며 긴장감을 높였다.
가장 뜨거웠던 쟁점은 부동산 정책과 레버리지 상장지수펀드(ETF) 책임론이었다. 정 후보는 김 후보를 향해 주택 공급 수치를 제시하며 정책 이해도를 파고들었고, 김 후보는 단순한 수치 비교보다는 주거 뉴딜이라는 본질적 해법이 중요하다며 맞받았다. 특히 과거 시행령 서명 문제를 둘러싼 책임 공방이 이어지자 김 후보는 여권 전체의 공동 책임임을 강조하며 개인에 대한 정치적 공격의 부적절성을 지적하는 등 팽팽한 기 싸움을 이어갔다.
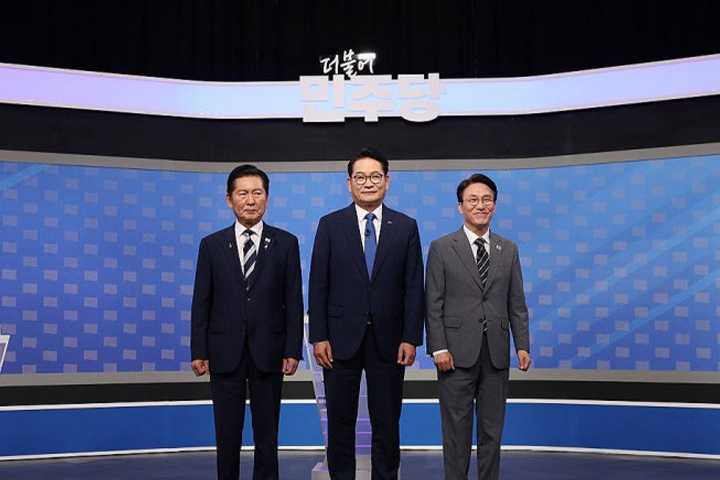
후보들 사이의 감정 섞인 과거 이력 공방도 토론의 열기를 더했다. 정 후보는 상대 후보의 탈당 전력을 거론하며 당에 대한 충성심을 파고들었고, 김 후보는 정 후보의 과거 발언이 선거 패배의 원인이 되었다며 배신자 프레임으로 응수했다. 송 후보 역시 정 후보의 과거 행적을 꼬집으며 가세하는 등 세 후보는 당의 정통성과 정체성을 두고 한 치의 양보 없는 설전을 벌이며 시청자들의 눈길을 사로잡았다.
치열한 공방 속에서도 당의 분열을 경계하는 화합의 목소리가 동시에 터져 나왔다. 김 후보는 전당대회 이후 당의 통합을 최우선 과제로 꼽으며 이재명 대통령과의 만찬에 정 후보와 동행하겠다는 파격적인 제안을 내놓기도 했다. 송 후보 또한 세 후보가 모두 민주당 정부 탄생의 주역임을 강조하는 '동조동근' 정신을 언급하며, 이번 선거가 계파 갈등을 넘어 정부 성공을 위한 결속의 장이 되어야 한다고 호소했다.
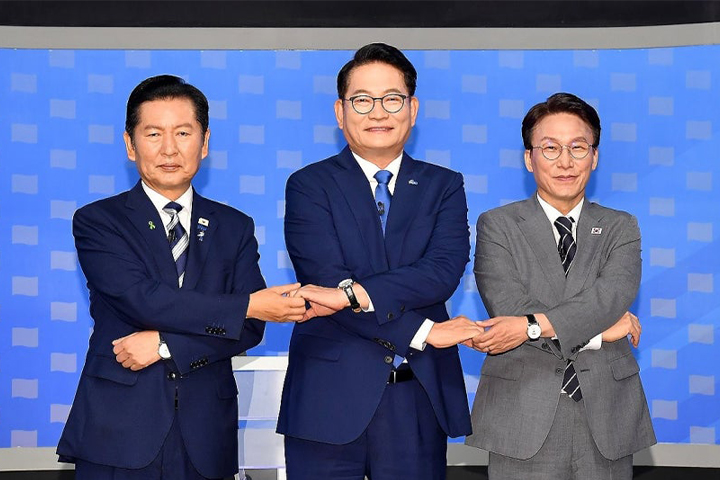
토론 막바지에 마련된 칭찬 코너에서는 잠시나마 화기애애한 분위기가 연출되기도 했다. 정 후보는 동료 후보들의 의지와 경륜을 높이 평가했고, 송 후보는 상대의 공부하는 자세와 조정 능력을 치켜세우며 예우를 갖췄다. 김 후보 역시 정 후보의 순발력과 성실함을 인정하며 긴박했던 토론의 긴장감을 완화했다. 이러한 모습은 치열한 경쟁 속에서도 결국 한 뿌리에서 나온 동지라는 점을 당원들에게 각인시키려는 전략적 행보로 풀이된다.
마지막 토론을 마친 세 후보는 이제 운명의 17일 전당대회만을 남겨두게 됐다. 토론회에서 보여준 각 후보의 정책 비전과 위기관리 능력, 그리고 막판에 강조한 통합의 메시지가 유권자들의 표심에 어떤 영향을 미칠지 귀추가 주목된다. 민주당은 이번 토론회에서 제기된 각종 현안과 비판을 수렴해 전당대회 이후 안정적인 지도부를 구성하고 국정 운영의 핵심 축으로서 역할을 수행할 준비에 박차를 가할 계획이다.