문화
영화 흥행 공식 바뀌었다…이젠 ‘무슨 영화’보다 ‘어느 관’
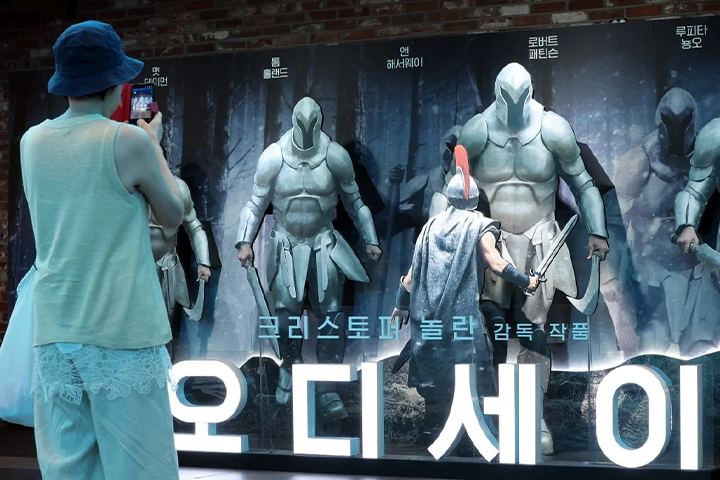
 대작 외화 2편이 맞붙은 8월 극장가에서 특별상영관이 흥행의 핵심 변수로 떠올랐다. 크리스토퍼 놀런 감독의 신작 〈오디세이〉는 아이맥스(IMAX), 〈스파이더맨: 브랜드 뉴 데이〉는 스크린엑스와 4DX를 앞세우며 관객들의 발길을 끌어모으고 있다. 단순히 영화를 보는 것을 넘어 “어느 관에서 봤는가”가 관람 경험의 일부가 되는 분위기다.
지난 5일 개봉한 〈오디세이〉는 개봉 6일 만에 누적 관객 200만 명을 돌파하며 흥행세를 이어가고 있다. 특히 예매 경쟁은 아이맥스관에 집중됐다. 영화 전체를 아이맥스 필름으로 촬영했다는 점이 알려지면서 “놀런 감독의 의도에 가장 가깝게 감상하려면 아이맥스에서 봐야 한다”는 인식이 확산됐다. 일부 회차는 예매 시작 직후 매진됐고, CGV 앱에는 접속자가 몰리며 긴 대기열이 생겼다. 정가보다 몇 배 비싼 암표까지 등장했다.
관객들의 관심은 단순히 아이맥스 여부에 머물지 않았다. 온라인에서는 상영관별 스크린 크기와 화면비, 좌석 위치에 따른 시야각을 비교하는 글이 활발히 공유되고 있다. 특히 서울 CGV용산아이파크몰 아이맥스관, 이른바 ‘용아맥’은 1.43:1 화면비 구현이 가능한 곳으로 알려지며 가장 치열한 예매 경쟁이 벌어지고 있다. 국내 아이맥스관 수는 전체 일반 상영 스크린에 비해 적지만, 〈오디세이〉 전체 관객 중 10% 이상이 아이맥스관에서 관람한 것으로 나타나 특별관 선호를 입증했다.
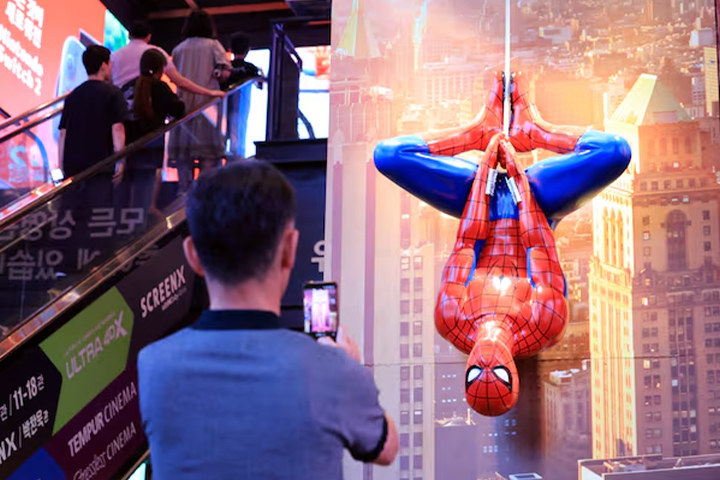
〈스파이더맨: 브랜드 뉴 데이〉도 특별관 효과를 톡톡히 보고 있다. 정면 스크린을 넘어 좌우 벽면까지 영상을 확장하는 스크린엑스와 좌석 움직임, 바람, 물 효과 등을 더한 4DX 상영이 젊은 관객층을 중심으로 호응을 얻고 있다. 특히 4면 스크린엑스가 구현되는 CGV용산아이파크몰 상영은 연일 매진 사례를 기록했습니다. 개봉 첫 주 스크린엑스와 4DX 객석률도 90%를 넘어서며 높은 관심을 증명했다.
특별관 인기는 영화 관람이 콘텐츠 소비를 넘어 ‘경험 소비’로 바뀌고 있음을 보여준다. 같은 영화를 보더라도 더 큰 화면, 확장된 시야, 체감형 효과를 통해 남들과 다른 방식으로 즐기려는 수요가 커진 것이다. SNS에 관람 후기를 남기는 문화도 이런 흐름을 키우고 있다. 어느 특별관에서 봤는지, 어떤 좌석이 좋았는지가 또 하나의 정보이자 콘텐츠가 되고 있다.
다만 과열 양상에 대한 우려도 있다. 특별관 예매가 지나치게 어려워지면 “특별관이 아니면 굳이 보지 않겠다”는 심리로 이어질 수 있기 때문이다. 실제 일부 아이맥스 중심 마케팅 영화들은 초반 화제성 이후 예매 피로감으로 관객 수가 빠르게 줄어든 사례가 있다.
그럼에도 특별상영관 시장은 뚜렷한 성장세를 보이고 있다. 영화진흥위원회에 따르면 올해 상반기 특수상영 매출은 457억 원으로 전년 동기 대비 56.3% 증가했다. 티켓값 부담에도 관객들은 차별화된 관람 경험에 지갑을 열고 있다. 8월 극장가는 이제 어떤 영화를 보느냐뿐 아니라, 그 영화를 어떤 방식으로 보느냐가 흥행을 가르는 시대에 들어섰음을 보여준다.