정치모아
장동혁 사퇴론 확산, 전 당원 투표가 돌파구?
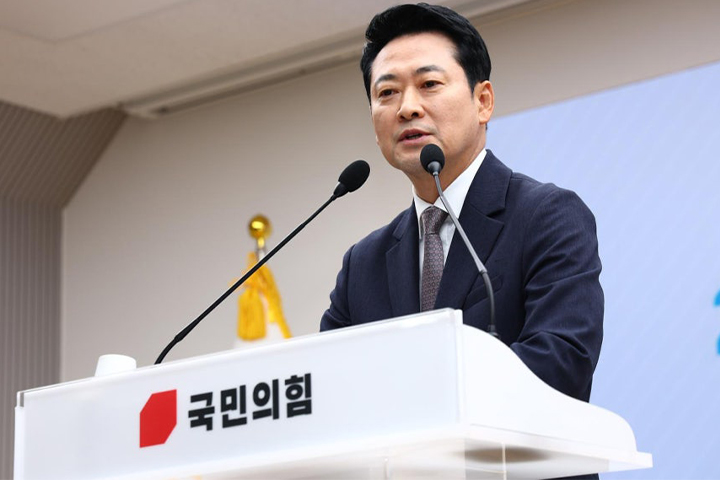 국민의힘 장동혁 대표의 퇴진을 둘러싼 당내 내홍이 임계점에 도달하면서 이를 타개할 마지막 수단으로 전 당원 투표가 부상하고 있다. 지방선거 패배 이후 장 대표의 책임론을 제기해온 일부 책임당원들이 집단행동에 나서며 당대표 재신임을 묻는 투표를 공식 요구했기 때문이다. 이들은 선거 참패라는 엄중한 결과 앞에서 지도부가 침묵으로 일관하는 것은 공당의 도리가 아니라고 주장하며, 당의 주인인 당원들이 직접 장 대표의 거취를 결정해야 한다는 논리를 펴고 있다.
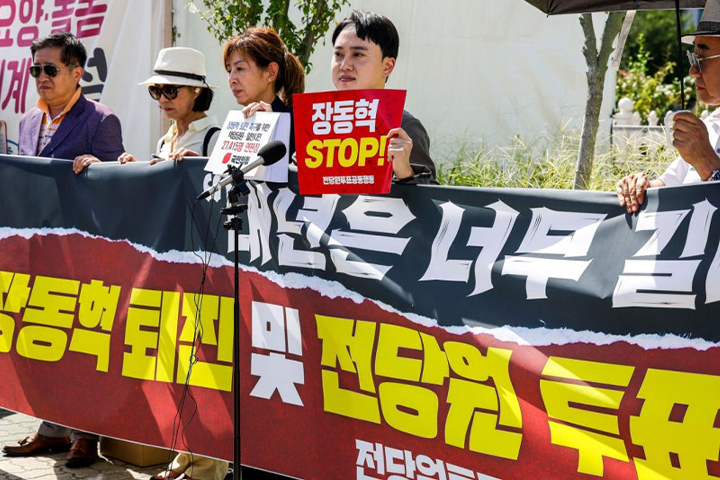
장 대표 사퇴 촉구 서명운동을 주도해온 추진단은 11일 국회 정문 앞에서 기자회견을 열고 장 대표의 즉각적인 퇴진과 함께 전 당원 투표 실시를 강력히 촉구했다. 이들은 이미 2만 7천 명에 달하는 당원과 시민의 서명을 확보했으며, 이를 당내 중진 의원들에게 전달하며 압박 수위를 높였다. 특히 당의 위기 상황에서도 명확한 입장을 내놓지 않는 3선 이상 의원들을 향해 방조 행위를 중단하고 결단에 동참할 것을 요구하며 당내 기득권 세력을 정조준했다.
반면 장 대표를 지지하는 강성 당원들도 3만 명 이상의 서명을 모아 맞불을 놓으며 당은 극심한 분열 양상을 보이고 있다. 지도부는 현재 조직강화특별위원회와 윤리위원회 등을 가동하며 당협위원장 교체나 징계 카드로 반대파 의원들을 압박하는 형국이다. 장 대표 본인 역시 과거 자신의 정치 생명을 건 사퇴 요구가 있을 경우 전 당원 투표로 정면 돌파하겠다는 의지를 보인 바 있어, 이번 요구가 실제 투표로 이어질지에 정치권의 시선이 쏠리고 있다.
하지만 전 당원 투표가 현실화되기까지는 넘어야 할 산이 많다. 현행 당헌·당규에는 당대표의 재신임을 묻는 투표 규정이 명시되어 있지 않아 법적 효력을 갖기 어렵기 때문이다. 지도부 역시 일부 당원들의 일방적인 요구에 일일이 대응할 가치가 없다며 투표 실시 가능성을 일축하고 있다. 당 수석대변인은 당대표를 흔들어 당의 전투력을 약화시키는 행위에 대해 단호한 입장을 밝히며 현재의 사퇴 요구를 조직적인 흔들기로 규정했다.
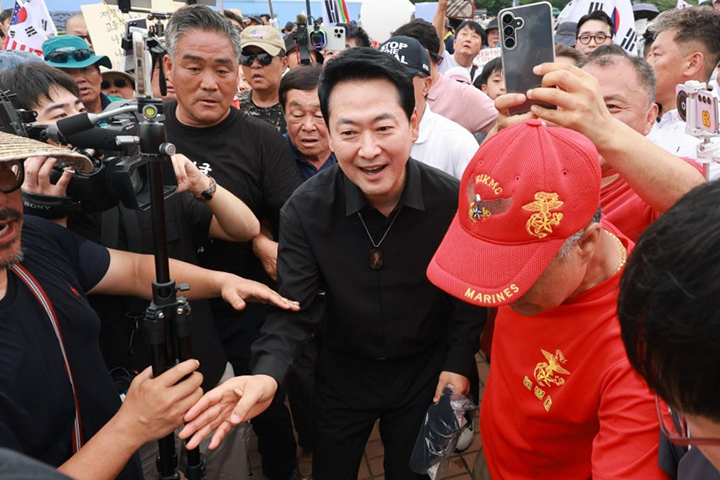
당내 의원들의 반응도 계파와 지역에 따라 엇갈리고 있다. 일부 중진 의원들은 갈등 봉합을 위한 해결책으로 투표를 검토할 수 있다는 입장이지만, 한쪽의 일방적인 밀어붙이기가 오히려 갈등을 증폭시킬 수 있다는 우려도 만만치 않다. 영남권을 중심으로 한 의원들 사이에서는 장 대표가 당을 극단적인 대결 구도로 몰아넣었다는 비판과 함께, 투표 이전에 대표 스스로가 당내 갈등 해소를 위한 정치적 결단을 내려야 한다는 목소리가 커지고 있다.
결국 장 대표의 거취 문제는 이번 달 예정된 3선 이상 중진 의원들의 연쇄 회동이 분수령이 될 전망이다. 쇄신파 의원들의 동력이 다소 약화된 상황에서 지도부의 압박과 당원들의 투표 요구가 충돌하며 당의 불확실성은 최고조에 달하고 있다. 장 대표가 전 당원 투표라는 승부수를 던져 재신임을 확인할지, 아니면 당내 압박에 밀려 물러날지는 향후 여권의 권력 지형을 재편하는 결정적인 변수가 될 것으로 보인다.