연예모아
차은우, 탈세 논란 속 복귀… '폭군의 셰프2' 주인공 낙점
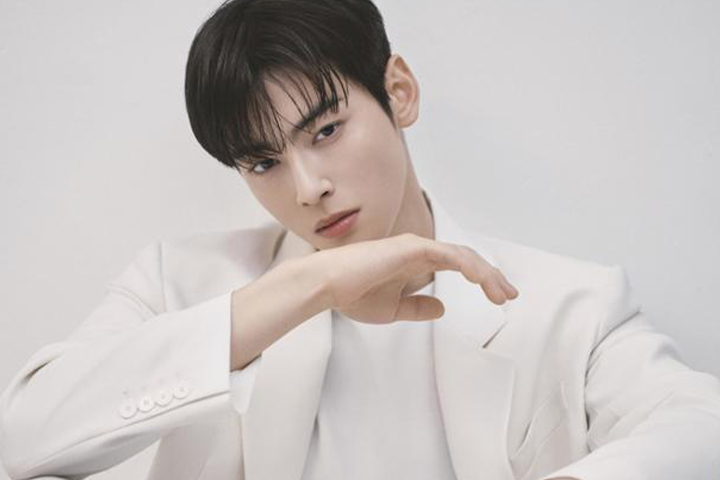 배우 차은우가 전 세계적인 신드롬을 일으켰던 드라마 ‘폭군의 셰프’의 새로운 주인공으로 낙점되며 안방극장 복귀를 선언했다. 8월 11일 방송가에 따르면 차은우는 최근 tvN 편성을 논의 중인 ‘폭군의 셰프 2(가제)’의 남자 주인공 출연을 최종 확정 짓고 본격적인 제작 준비에 돌입했다. 이는 올해 초 거액의 추징금 부과 소식으로 대중에게 큰 충격을 안겼던 탈세 논란 이후 약 6개월 만의 행보로, 논란의 불길이 잦아들고 여론이 소강상태에 접어든 시점에 맞춘 정면 돌파라는 점에서 업계의 이목이 쏠리고 있다.
이번 프로젝트는 지난해 넷플릭스 글로벌 1위와 최고 시청률 17.1%를 기록하며 K-드라마의 저력을 보여준 전작의 세계관을 계승하는 대작이다. 다만 시즌 1을 성공적으로 이끌었던 임윤아와 이채민이 하차하고 차은우가 새로운 주연으로 투입되면서 작품은 완전히 새로운 판을 짜게 됐다. 제작진은 전작의 흥행 요소를 유지하면서도 차은우라는 강력한 글로벌 카드를 통해 과거의 리스크를 정면으로 돌파하고 시장 영향력을 더욱 공고히 하겠다는 전략을 세운 것으로 풀이된다.
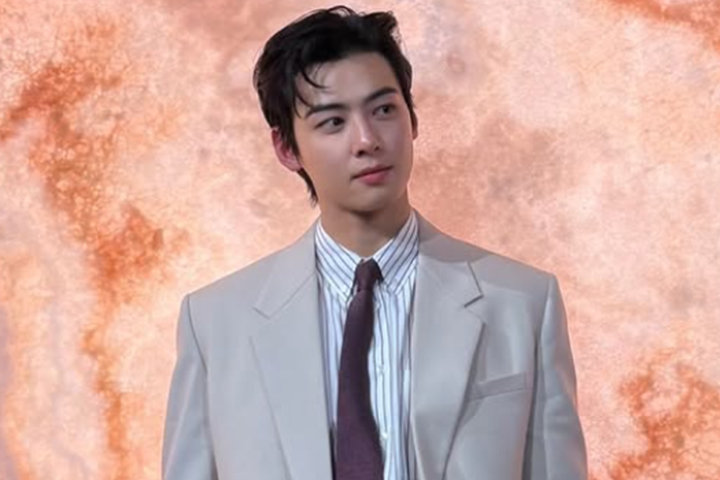
차은우가 맡게 될 역할은 절대 미각을 소유한 폭군으로, 전작의 서사를 잇는 동시에 새로운 갈등 구조를 만들어내는 핵심 인물이다. 올해 초 세무조사 결과가 발표되었을 당시만 해도 그의 연예계 생명에 대한 우려가 컸으나, 차은우 측은 즉각적인 추징금 납부와 자숙의 시간을 거치며 복귀의 기회를 엿봐왔다. 이번 캐스팅은 배우 본인에게 실추된 이미지를 연기력으로 회복해야 하는 절체절명의 시험대가 될 것으로 보이며, 대중의 신뢰를 다시 얻을 수 있을지가 관건이다.
방송가에서는 이번 복귀를 두고 상업적 가치와 도덕적 잣대 사이의 치열한 논쟁이 이어지고 있다. 탈세 논란이 소강 국면에 접어들었다고는 하나, 여전히 그를 향한 대중의 시선은 싸늘한 편이다. 그럼에도 불구하고 제작진이 차은우를 선택한 배경에는 넷플릭스 등 글로벌 OTT 시장에서의 압도적인 인지도가 작용한 것으로 분석된다. 전작의 성공을 이어가기 위해 리스크를 감수하더라도 확실한 흥행 보증수표를 선택했다는 평가가 지배적이다.
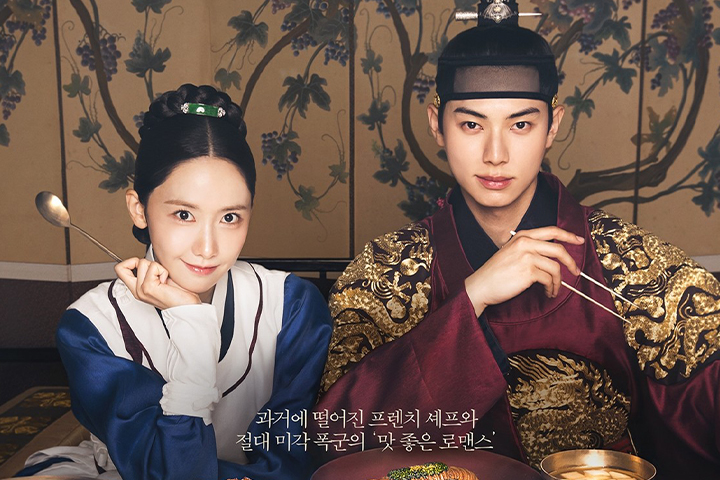
드라마는 현재 tvN과 구체적인 편성 시기를 조율 중이며, 차은우의 합류와 함께 조만간 전체 캐스팅 라인업을 공개할 계획이다. 전작이 타임슬립과 미식이라는 독특한 소재를 결합해 대중성을 잡았던 것처럼, 이번 시즌 역시 한층 업그레이드된 스케일과 탄탄한 서사를 예고하고 있다. 차은우는 이번 작품을 통해 다시 한번 배우로서의 입지를 굳히며 과거의 꼬리표를 떼어내기 위한 본격적인 행보에 나설 예정이며, 제작사는 해외 판권 판매 등 수익성 극대화에 주력하고 있다.
차은우의 주연 발탁 소식은 침체된 드라마 시장에 활력을 불어넣는 동시에 여전한 논란의 불씨를 안고 있다. 전작의 주인공 이채민이 보여준 강렬한 존재감을 넘어, 차은우가 자신만의 색깔로 새로운 서사를 어떻게 이끌어갈지가 향후 여론의 향방을 결정할 것으로 보인다. 글로벌 시청자들의 높은 기대치 속에서 출발하는 ‘폭군의 셰프 2’가 전작의 기록을 경신하며 차은우의 성공적인 복귀작으로 남을 수 있을지 귀추가 주목된다.