트래블
샴페인의 고향 오빌레, 한국인 입양아가 빚은 술
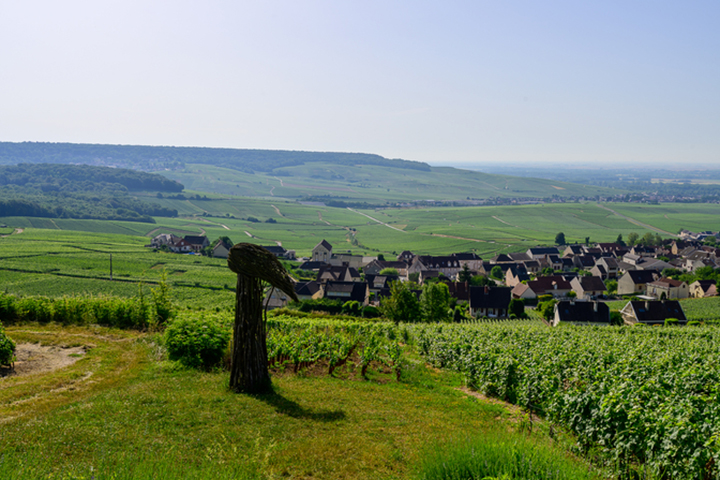 프랑스 에페르네에서 북서쪽으로 차를 달려 도착한 오빌레는 17세기 수사 돔 페리뇽이 샴페인 양조의 기틀을 마련한 성지로 불린다. 하지만 이 조용한 마을의 진정한 매력은 수도원 담장 너머, 가족 단위로 포도를 재배하고 술을 빚는 소규모 부티크 하우스들에 숨어 있다. 그중에서도 1888년부터 6대째 가업을 잇고 있는 '조셉 데뤼에'는 특별한 서사를 지니고 있다. 한국인 입양아 출신인 마티아스 데뤼에가 이곳의 토양을 일구며 전통적인 양조 방식을 지켜나가고 있기 때문이다. 그는 마을 사람들의 사랑방인 작은 식당에서 송아지 흉선 요리인 '리 드 보'를 곁들이며 샴페인에 담긴 마을의 자부심을 전한다.
오빌레의 포도밭을 채우는 주인공은 흔히 조연으로 치부되는 피노 뫼니에 품종이다. 화려한 샤도네이나 피노 누아의 그늘에 가려져 있지만, 마른 계곡의 혹독한 서리를 견뎌내며 샴페인의 뼈대를 만드는 것은 바로 이 강인한 품종이다. 검은 포도로 빚은 투명한 술인 '블랑 드 누아'는 버터에 노릇하게 구워진 흉선 요리의 기름진 맛을 깔끔하게 잡아내며 미식의 정점을 선사한다. 조연의 포도가 빚어낸 주연급 풍미를 경험하는 순간, 여행자는 왜 이 작은 마을이 샴페인의 발상지로 추앙받는지 비로소 이해하게 된다.
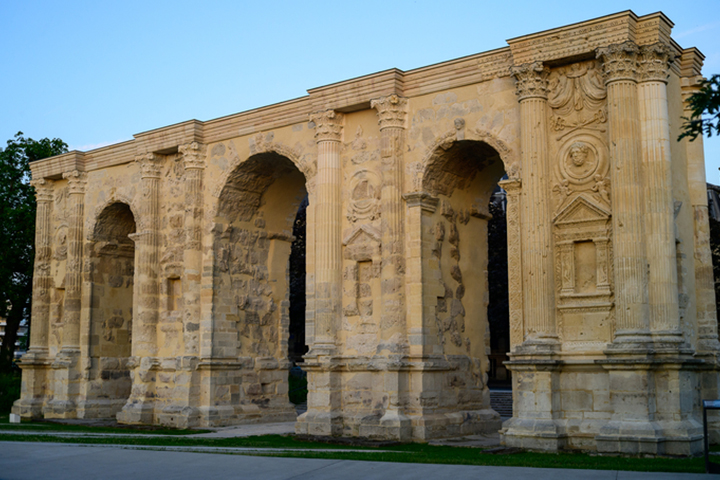
여정의 종착지인 랭스는 2,000년의 세월이 겹겹이 쌓인 역사의 박물관이다. 시내 북쪽의 마르스 문은 로마 시대의 흔적을 고스란히 간직하고 있는데, 아치 천장에 새겨진 포도 압착 부조는 고대 로마인들이 이미 이 땅에서 와인을 생산했음을 증명한다. 로마의 지층 위에는 프랑스 역대 왕들이 대관식을 치렀던 랭스 대성당이 웅장하게 서 있다. 성당 앞 광장 바닥에 나란히 박힌 프랑스어와 독일어 돌판은 과거 독일군의 포격으로 불탔던 성당에서 양국의 정상이 화해를 선언했던 역사적 순간을 분 단위로 기록하고 있다.
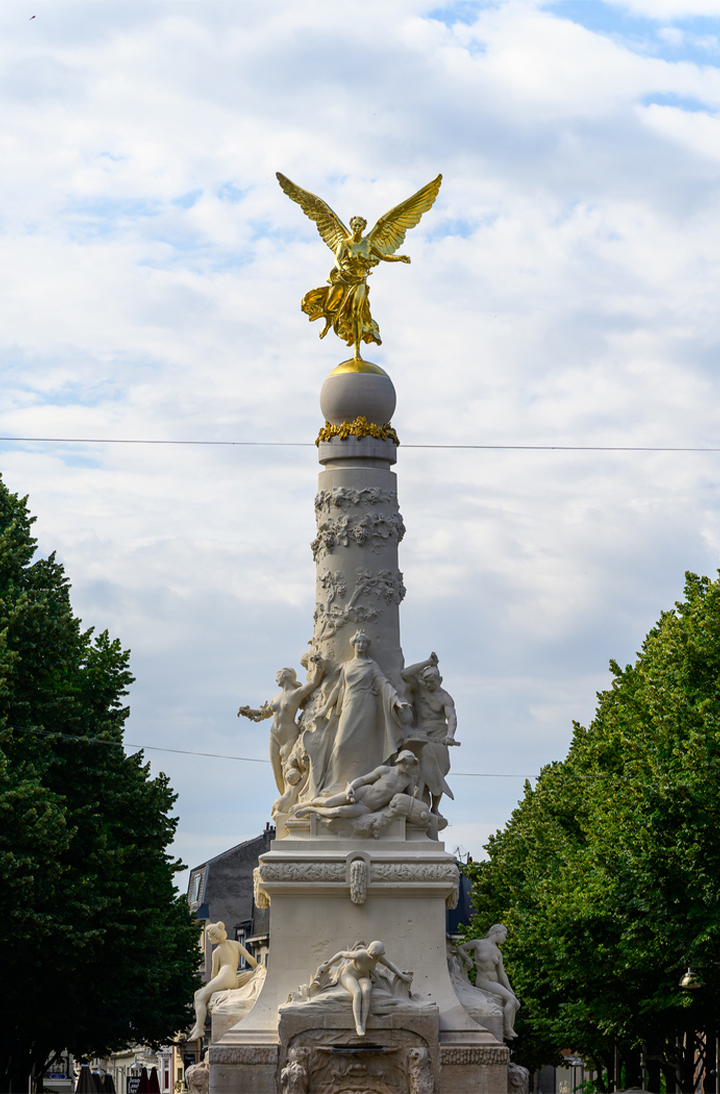
도시의 상징인 수베 분수 꼭대기에는 금빛 날개를 단 승리의 여신상이 서 있다. 랭스 사람들이 '천사'라고 부르는 이 조각상은 독일 점령기에 약탈당했다가 반세기 가까운 시간이 흐른 뒤에야 복제상으로 돌아왔다. 성당 앞의 돌판이 정치적 화해의 상징이라면, 광장의 천사는 빼앗겼던 일상의 귀환을 의미한다. 랭스의 거리를 걷는 것은 단순히 유적을 보는 것이 아니라, 전쟁과 파괴를 딛고 일어선 인류의 끈질긴 생명력과 화해의 과정을 온몸으로 느끼는 과정이다.
랭스 여행의 마무리는 1756년 문을 연 과자점 포시에의 '비스킷 로즈'가 장식한다. 분홍빛이 감도는 이 과자는 샴페인에 적셔 먹어도 쉽게 부서지지 않는 단단함을 지녔다. 랭스 사람들은 대대로 이 과자를 술에 담가 먹으며 도시의 시간을 음미해 왔다. 소설가 프루스트가 마들렌을 통해 잃어버린 시간을 찾았듯, 샴페인에 젖은 분홍 비스킷 한 입은 로마의 포도 압착기부터 돌아온 금빛 천사까지 이 도시가 견뎌온 장구한 세월을 현재의 감각으로 되살려낸다.
혹독한 추위를 견딘 포도가 향기로운 거품으로 피어나듯, 샹파뉴 지역의 역사는 고난을 축제로 승화시킨 인간의 의지를 닮아 있다. 지하 동굴에 새겨진 병사들의 낙서와 지상에 놓인 화해의 돌판은 샴페인 한 잔에 담긴 무게가 결코 가볍지 않음을 말해준다. 유난히 뜨거운 이번 여름, 샹파뉴의 서늘한 백악 동굴과 랭스의 역사 속으로 떠나는 여행은 단순한 피서를 넘어 삶의 득실을 관조하는 깊은 휴식을 제공한다.