건강모아
혈관 속 시한폭탄 중성 지방, '이것'만 줄여도 산다
 혈액 속을 떠다니는 중성 지방은 우리 몸의 주요 에너지원이자 장기를 보호하는 쿠션 역할을 하지만, 과도하게 쌓일 경우 치명적인 질병의 씨앗이 된다. 특히 한국인은 당질 위주의 식사를 즐기는 특성상 혈중 중성 지방 수치가 높아지기 쉬운 환경에 노출되어 있다. 수치가 정상 범위를 벗어나 200㎎/㎗ 이상으로 치솟으면 동맥경화나 심혈관 질환은 물론, 췌장에 심각한 염증을 일으키는 급성 췌장염의 위험까지 커진다. 전문가들은 약물에 의존하기 전, 식사 습관의 근본적인 변화가 선행되어야 한다고 입을 모은다.
중성 지방 수치를 낮추는 가장 빠른 길은 복부 비만을 해결하는 것이다. 체중을 5~10%가량 감량하는 것만으로도 중성 지방 수치를 20% 가까이 떨어뜨리는 마법 같은 효과를 볼 수 있다. 이를 위해 가장 먼저 실천해야 할 것은 전체 탄수화물 섭취량을 줄이는 일이다. 탄수화물은 간에서 중성 지방으로 전환되어 저장되기 때문에, 총 에너지 섭취량의 60%를 넘지 않도록 조절해야 한다. 특히 대사증후군 위험군이라면 50%까지 섭취 비중을 낮추는 과감한 결단이 필요하다.
단순히 밥의 양을 줄이는 것보다 중요한 것은 혈당을 급격히 올리는 설탕과 액상 과당을 멀리하는 습관이다. 가공식품과 음료에 흔히 쓰이는 액상 과당은 간에서 중성 지방 합성을 촉진하는 주범으로 꼽힌다. 미국심장학회는 하루 설탕 섭취량을 총 열량의 5% 미만으로 제한할 것을 권고하고 있다. 음료를 마시기 전 영양성분표를 확인해 당류 함량을 체크하는 작은 습관이 혈관 건강을 지키는 첫걸음이 된다.
가공식품에 포함된 트랜스 지방 또한 반드시 경계해야 할 대상이다. 쇼트닝이나 마가린으로 만든 식품 속 트랜스 지방은 나쁜 콜레스테롤 수치를 높이는 동시에 중성 지방 수치까지 끌어올린다. 연구에 따르면 식단에서 트랜스 지방산을 1%만 불포화 지방산으로 대체해도 중성 지방 수치가 즉각적으로 1% 감소하는 효과가 나타난다. 튀긴 음식이나 시판 과자 대신 자연 식재료를 선택하는 노력이 수치 개선의 핵심이다.
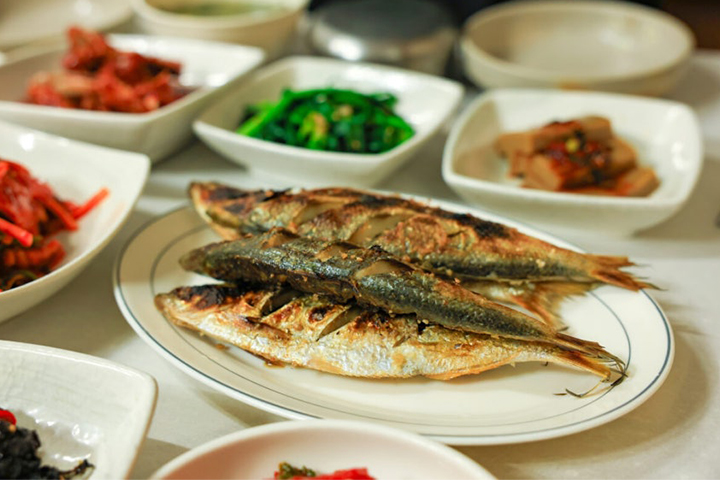
애주가들에게 가장 뼈아픈 조언은 철저한 금주다. 알코올은 간에서 중성 지방 생성을 직접적으로 돕기 때문에, 하루 맥주 세 잔 정도의 가벼운 음주만으로도 비음주자보다 중성 지방 수치가 최대 10%까지 높아질 수 있다. 특히 술과 함께 기름진 안주를 곁들이는 행위는 혈관에 지방을 쏟아붓는 것과 다름없다. 수치가 정상화될 때까지는 술잔을 내려놓고, 대신 혈관 청소부 역할을 하는 오메가-3 지방산이 풍부한 등 푸른 생선이나 견과류를 섭취하는 것이 현명하다.
중성 지방과 콜레스테롤은 혈액 속 지방이라는 공통점이 있지만, 그 역할과 관리법은 엄연히 다르다. 콜레스테롤이 세포막 형성에 쓰인다면 중성 지방은 순수하게 에너지 저장과 관련이 깊어 활동량과 식단에 훨씬 민감하게 반응한다. 따라서 걷기나 근력 운동 같은 규칙적인 신체 활동을 병행한다면 식단 조절의 효과는 배가된다. 침묵 속에 쌓여가는 중성 지방의 위협에서 벗어나기 위해서는 오늘부터라도 내 식탁 위의 탄수화물과 당류를 점검하는 실천이 시급하다.