국제
하마스 무장해제 먼저…네타냐후, 철군 요구에 쐐기
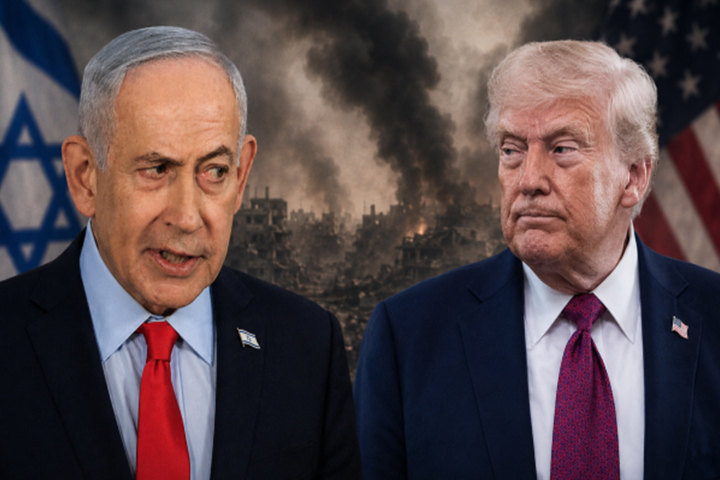 베냐민 네타냐후 이스라엘 총리가 도널드 트럼프 미국 대통령이 야심 차게 내놓은 가자지구 평화 구상을 정면으로 거부하며 양국 관계에 거대한 균열을 일으켰다. 네타냐후 총리는 최근 열린 각료회의에서 하마스의 완전한 무장해제가 선행되지 않는 한 가자지구에서의 철군은 결코 없을 것이라고 단언했다. 이는 하마스의 무장해제 시작과 이스라엘의 단계적 철군을 병행하려던 트럼프 행정부의 중재안을 사실상 무력화시킨 파격적인 행보다.
이번 갈등의 핵심은 트럼프 대통령이 '역사적 합의'라고 자평했던 15개항 평화 문서에 대한 이스라엘의 수용 거부다. 네타냐후 총리는 하마스가 보유한 중화기는 물론 소형 무기까지 완전히 사라져야만 군사 작전의 종료를 검토할 수 있다는 강경한 입장을 고수하고 있다. 미국 측이 제시한 여러 아이디어 중 안보에 위협이 되는 요소는 받아들일 수 없다는 점을 분명히 하며, 우방국인 미국의 중재 노력보다 자국의 안보적 이익을 우선시하겠다는 의지를 천명했다.
특히 주목할 점은 네타냐후 총리의 발언 수위다. 그는 트럼프 대통령을 겨냥해 필요하다면 최고의 친구에게도 맞설 수 있고 실제로 그렇게 할 것이라며 강한 독자 노선을 시사했다. 과거 트럼프 대통령을 백악관 최고의 친구라고 치켜세우며 긴밀한 유대를 과시했던 모습과는 대조적이다. 최근 레바논 공습과 이란과의 휴전 과정에서 쌓였던 양국 간의 이견이 이번 평화안 거부를 기점으로 폭발했다는 분석이 지배적이다.
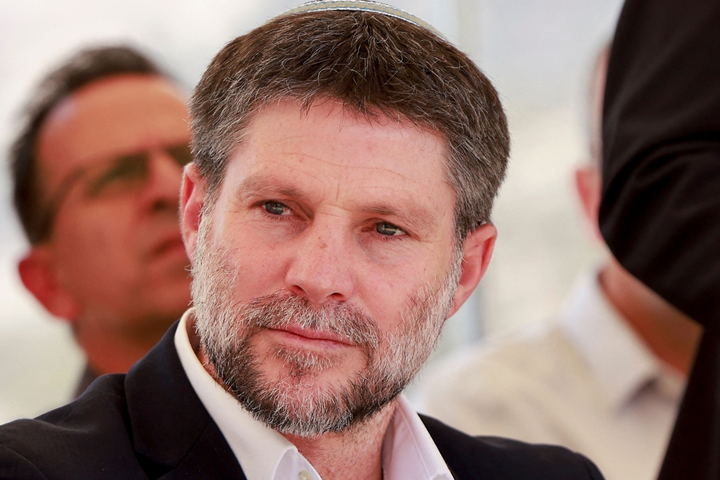
정치적 배경에는 오는 10월 말 치러질 이스라엘 총선이 자리 잡고 있다. 현재 네타냐후 총리가 이끄는 우파 연정은 여론조사에서 고전을 면치 못하고 있으며, 연정 내 극우 세력은 가자지구에서의 어떠한 양보도 반대하며 정부를 압박하고 있다. 베잘렐 스모트리치 재무장관을 비롯한 강경파들은 네타냐후의 이번 결정을 즉각 환영하며 가자지구 통제권 강화를 주장하고 나섰다. 네타냐후로서는 정권 유지를 위해 미국의 압박보다 국내 강경파의 손을 들어준 셈이다.
네타냐후 총리는 팔레스타인 국가 수립 가능성에 대해서도 다시 한번 쐐기를 박았다. 자신이 집권하는 한 가자지구와 요르단강 서안 어디에도 팔레스타인 국가는 세워지지 않을 것이라고 못 박으며, 미국의 '두 국가 해법' 기조에 정면으로 배치되는 입장을 재확인했다. 이에 대해 하마스 측은 미국이 이스라엘의 독단을 막기 위해 더 강력한 압박에 나서야 한다고 주장하며 중재국들의 개입을 촉구하고 있다.
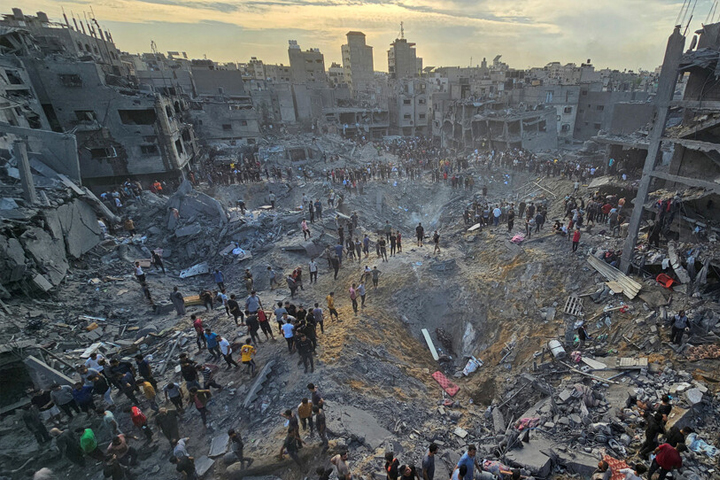
결국 트럼프 대통령이 공언한 중동 평화의 실현 가능성은 네타냐후의 완강한 거부권 행사로 인해 안갯속에 빠지게 됐다. 이스라엘군이 가자지구 절반 이상을 장악한 상태에서 강경파들의 영토 확대 요구는 더욱 거세질 전망이다. 최고의 우방이었던 두 정상 사이의 선명해진 균열이 향후 중동의 군사 작전 범위와 휴전 협상에 어떤 파장을 몰고 올지 전 세계의 이목이 쏠리고 있다.