경제
40도 폭염 속 '제로 전쟁'…코카콜라 vs 펩시 정면충돌
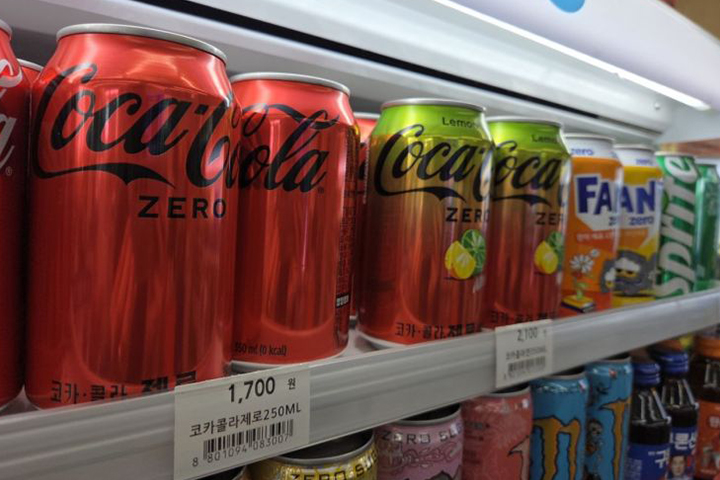 전국이 40도에 육박하는 극한의 무더위에 갇히면서 편의점 탄산음료 매대가 뜨거운 격전지로 변모했다. 특히 설탕을 뺀 '제로 콜라' 시장을 두고 업계의 양대 산맥인 코카콜라와 펩시가 라임과 레몬 풍미를 앞세운 플레이버 대결에 돌입했다. 코카콜라가 이달 초 레몬라임 향을 더한 신제품을 내놓으며, 2021년 출시 이후 시장을 선점해온 '펩시 제로슈거 라임향'에 도전장을 내민 것이다. 단순한 저칼로리 음료를 넘어 맛의 디테일로 승부하는 2차 콜라 전쟁이 시작된 셈이다.
국내 탄산음료 시장의 전통적 강자는 여전히 코카콜라지만, 최근 몇 년 사이 펩시의 성장세는 공포스러울 정도다. 지난해 오프라인 소매 시장 데이터에 따르면 코카콜라는 40%대의 점유율을 유지하며 1위를 지켰으나, 펩시가 최근 5년간 매출을 67%나 끌어올리며 20% 선 돌파를 눈앞에 두고 있다. 특히 펩시의 약진으로 인해 오랫동안 2위 자리를 지켜온 칠성사이다가 3위로 밀려나는 이변이 발생했다. 한국코카콜라의 전체 점유율이 사상 처음으로 50% 아래로 떨어진 점은 시장의 판도가 변하고 있음을 시사한다.
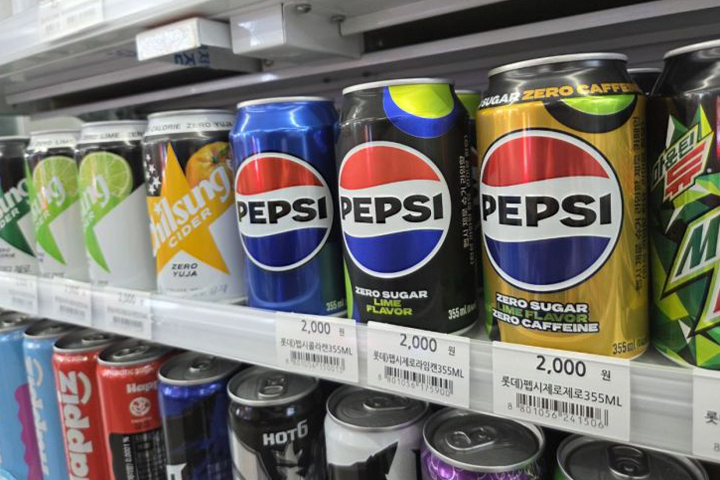
이러한 변화의 중심에는 롯데칠성음료가 자체 개발해 본사의 승인을 받아낸 '펩시 제로슈거 라임향'의 대성공이 자리한다. 대체당 특유의 씁쓸한 뒷맛을 상큼한 라임 향으로 완벽히 가려냈다는 평가를 받으며 SNS상에서 '펩제라' 열풍을 일으켰다. 이에 맞서는 코카콜라의 신병기 '제로 레몬라임'은 천연향료를 사용하고 나트륨 함량을 펩시의 3분의 1 수준으로 낮추는 등 건강 지표와 풍미의 조화에 집중했다. 두 제품 모두 칼로리는 0이지만, 강한 탄산의 펩시와 부드러운 첫맛의 코카콜라로 소비자 취향이 갈리고 있다.
제로 콜라의 역사는 20세기 후반으로 거슬러 올라가지만, 본격적인 전쟁은 당류 섭취 줄이기가 세계적 화두가 된 2000년대 중반부터 격화됐다. 코카콜라가 2005년 검은색 패키지의 '제로'를 출시하며 기선을 제압하자, 펩시는 2007년 북미 시장에 대응 제품을 내놓으며 추격했다. 국내 시장에서도 현재 코카콜라가 5종, 펩시가 3종의 다양한 제로 라인업을 운영하며 소비자 선택권을 넓히고 있다. 특히 편의점 채널을 중심으로 한 대대적인 '1+1' 증정 행사는 점유율 확보를 위한 두 회사의 절박함을 보여준다.
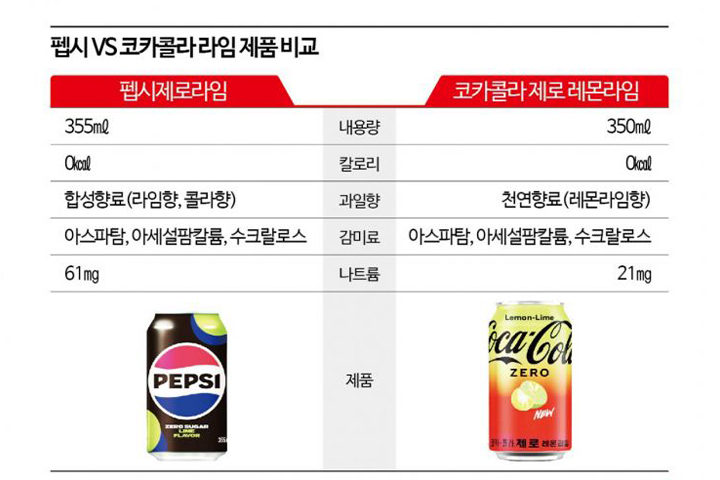
성분 측면에서도 두 회사는 미세한 차별화를 꾀하고 있다. 두 제품 모두 아스파탐과 수크랄로스 등 대중적인 대체 감미료를 사용하지만, 향료의 구성과 나트륨 배합에서 각기 다른 전략을 취한다. 펩시가 강한 탄산과 함께 콜라 본연의 향 뒤에 라임 향이 올라오는 계단식 풍미를 설계했다면, 코카콜라는 마시는 순간 입안 전체에 레몬라임 향이 퍼지는 직관적인 맛을 구현했다. 이러한 미세한 감각의 차이가 무더위에 지친 소비자들의 구매 결정에 결정적인 영향을 미치고 있다.
유통업계는 이번 플레이버 대결이 국내 탄산음료 시장의 세대교체를 가속화할 것으로 보고 있다. 롯데칠성음료가 펩시를 필두로 점유율을 43%까지 끌어올리며 한국코카콜라를 턱밑까지 추격한 상황에서, 올여름 제로 레몬라임 대결의 승자가 향후 몇 년간의 시장 주도권을 쥘 가능성이 크기 때문이다. 폭염이 지속될수록 편의점 냉장고 속 검은색 캔들의 순위 다툼은 더욱 치열해질 전망이며, 소비자들은 자신의 입맛에 맞는 최적의 '제로'를 찾기 위한 즐거운 고민에 빠져 있다.