문화
세종의 약떡·문종의 과편…경복궁 생과방 하반기 재개
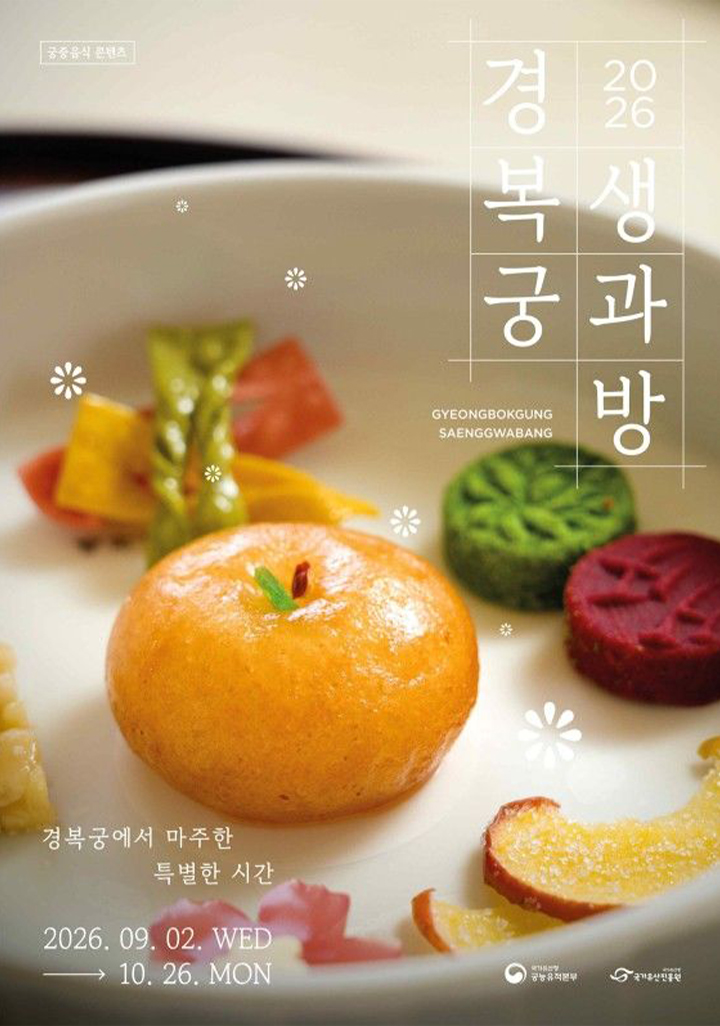
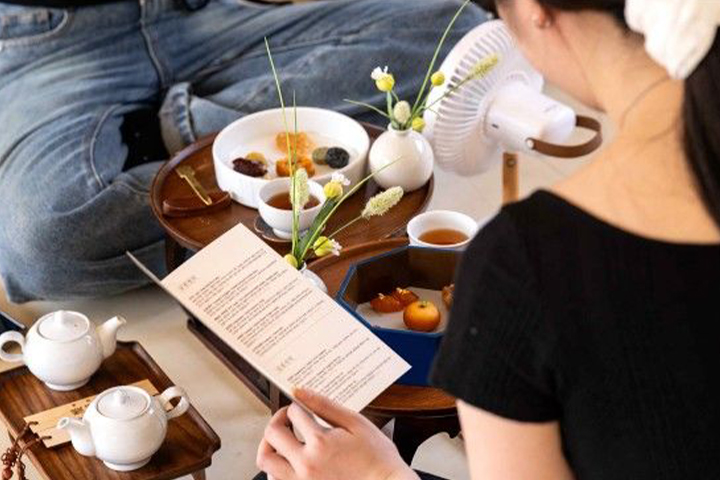 조선 시대 왕실의 별식을 책임지던 경복궁 생과방이 올가을 특별한 이야기와 함께 다시 문을 연다. 국가유산청 궁능유적본부와 국가유산진흥원은 오는 9월 2일부터 10월 26일까지 하반기 '경복궁 생과방' 행사를 개최한다고 밝혔다. 상반기에 숙종과 영조의 이야기를 다루며 큰 호응을 얻었던 것에 이어, 이번 하반기에는 조선 왕실의 대표적인 '천재 부자'로 꼽히는 세종과 문종을 주인공으로 내세워 관람객들을 맞이할 예정이다.
행사는 경복궁 휴궁일인 화요일을 제외하고 매일 4회씩 운영되며, 회당 34명의 한정된 인원만 참여할 수 있어 고즈넉한 분위기 속에서 궁중 다과를 즐길 수 있다. 하반기 프로그램의 핵심은 인물별로 구성된 두 가지 테마의 다과상이다. 관람객들은 세종의 다과상과 문종의 다과상 중 하나를 선택할 수 있으며, 여기에 삼귤다, 감국다 등 기호에 맞는 궁중 약차를 곁들여 조선 왕실의 맛을 오감으로 체험하게 된다.
세종의 다과상은 평생 학문에 정진하며 건강을 챙겼던 성군의 '섭생'에 초점을 맞췄다. 아홉 가지 한약재를 정성껏 달여 만든 궁중 약떡인 구선왕도고를 비롯해 육포, 율란, 조란 등 기력을 보강하는 간식들로 채워졌다. 반면 문종의 다과상은 부친에 대한 효심과 예술적 미학을 담아냈다. 앵두즙을 굳혀 만든 선명한 빛깔의 앵두과편과 배를 얇게 저며 졸인 배정과 등 정갈하면서도 화려한 다과들이 상에 오른다.
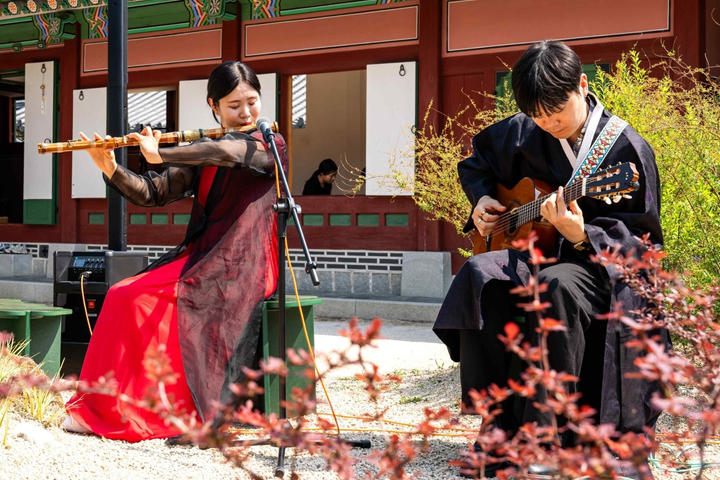
단순히 음식을 먹는 것에 그치지 않고 역사적 몰입감을 높이는 장치도 마련됐다. 각 다과상에는 조선 시대 전문 요리사인 '숙수'가 직접 작성한 편지 형태의 설명서가 동봉되어, 당시 왕들이 어떤 마음으로 이 다과를 들었을지 상상해볼 수 있는 즐거움을 선사한다. 또한 추석과 한글날 등 주요 공휴일에는 국악 공연이 어우러지는 '음악과 함께하는 특별한 생과방' 회차가 운영되어 더욱 풍성한 가을 정취를 느낄 수 있다.
치열한 예매 경쟁을 고려해 이번 하반기 예매는 오는 13일 오후 2시부터 티켓링크를 통해 추첨제로 진행된다. 이는 선착순 방식에서 소외되었던 이들에게 공평한 기회를 제공하기 위한 조치로, 한 계정당 한 번만 응모가 가능하다. 다만 디지털 기기 사용이 어려운 만 65세 이상 고령자와 장애인, 국가보훈대상자를 위해서는 별도의 전화 예매 회차를 마련해 문화 향유의 문턱을 낮췄다.
경복궁 생과방은 단순한 체험 행사를 넘어 우리 전통 식문화의 가치를 현대적으로 재해석한 대표적인 성공 사례로 꼽힌다. 국가유산청은 이번 행사를 통해 관람객들이 도심 속 궁궐에서 조선 왕실의 여유와 지혜를 경험하기를 기대하고 있다. 하반기 행사에 대한 상세한 정보와 일정은 국가유산진흥원 누리집을 통해 확인할 수 있으며, 당첨자 예매 후 남은 잔여석에 한해 추가 선착순 예매가 진행될 예정이다.