정치모아
이순자·김건희 능가한 초대 영부인
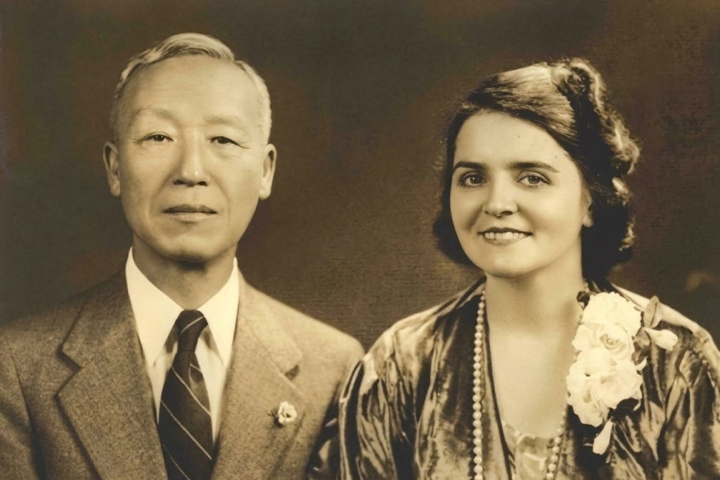 대한민국 초대 영부인 프란체스카 도너에 대한 역사적 평가는 그동안 이순자나 김건희 등 후대 영부인들에 비해 상대적으로 관대한 편이었다. 오스트리아 출신이라는 이국적 배경과 친인척 비리에서 자유로웠던 환경 덕분에 검소하고 헌신적인 내조자의 이미지가 강하게 각인되었기 때문이다. 하지만 당시의 기록과 비화들을 심층 분석해 보면, 프란체스카는 단순한 내조자를 넘어 국정 전반에 깊숙이 관여한 '소통령'에 가까웠음을 알 수 있다. 그는 남편인 이승만 대통령의 눈과 귀를 가리고 인사권을 전횡하며 제1공화국의 몰락을 부추긴 실질적인 권력의 한 축이었다.
프란체스카의 권력 행사는 남편의 인사권을 가로채는 것에서부터 시작되었다. 그는 자신의 마음에 들지 않는 비서를 좌천시키거나 장관에게 직접 인사를 통보하는 등 대통령의 고유 권한을 서슴지 않고 침범했다. 당시 외신들은 정부 관리들이 실력보다는 영부인에 대한 개인적 호의 덕분에 임명되는 경우가 많았다고 꼬집기도 했다. 이승만 대통령은 이러한 사실을 뒤늦게 알고도 묵인하거나 오히려 비서진에게 이해를 구하는 모습을 보였다. 이는 영부인이 경무대 내부의 실질적인 지배자로 군림하며 공적 시스템을 사유화했음을 보여주는 대목이다.
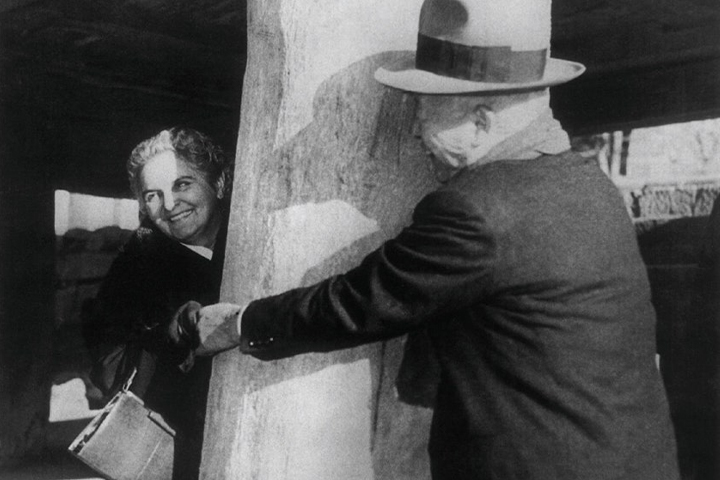
인사 개입보다 더 심각했던 것은 프란체스카가 직접 장악한 '대한부인회'를 통한 조직적인 국정 관여였다. 그는 여성 단체들을 통합해 만든 이 거대 조직의 총재를 맡아 사실상의 세금을 징수하며 국가 속의 국가를 운영했다. 당시 언론들은 부인회 회비가 국민의 생활고를 가중시키는 반공식적인 세금으로 변질되었다고 비판했다. 대한부인회는 여성 권익 향상이라는 명분을 내세웠지만, 실상은 이승만의 장기 집권을 위한 선전 도구로 활용되었다. 대통령 추대 대회나 개헌 지지 분위기 조성의 선봉에는 항상 프란체스카의 부인회가 있었다.
프란체스카는 이승만 대통령에게 전달되는 정보의 흐름을 철저히 통제함으로써 자신의 권력을 공고히 했다. 그는 비서진에게 정계의 어두운 소식이나 불쾌한 진실은 보고하지 말라고 명령하며 대통령을 침묵의 벽 속에 가두었다. 남편의 건강을 위한다는 명분을 내세웠으나, 이는 결과적으로 대통령이 민심 이반을 제대로 파악하지 못하게 만드는 치명적인 결과를 초래했다. 정보가 차단된 노령의 대통령 뒤에서 프란체스카는 국정의 절반을 좌지우지하며 제1공화국의 독재 체제를 공고히 하는 데 일조했다.
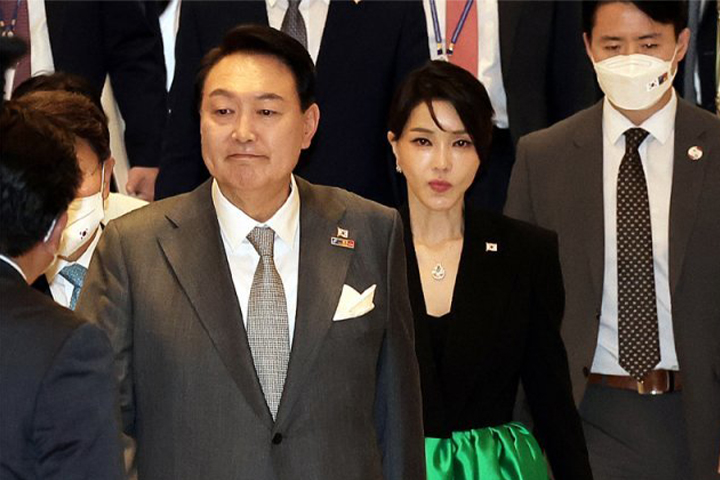
역사학계 일각에서는 프란체스카를 4·19 혁명을 촉발한 원인 제공자 중 한 명으로 지목한다. 제1공화국의 실질적인 투톱이 이승만-이기붕이 아니라 프란체스카와 박마리아였다는 분석은 당시의 폭정이 영부인들의 권력욕과 맞닿아 있었음을 시사한다. 그럼에도 불구하고 그에 대한 공정한 평가가 미뤄진 것은 이후 이어진 군부 독재 정권들이 이승만의 향수를 정치적으로 이용했기 때문이다. 만약 4·19 혁명의 정신이 온전히 계승되었다면, 프란체스카는 건국 초기의 혼란을 가중시킨 '경국지색'의 전형으로 기록되었을 가능성이 크다.
결국 프란체스카는 후대의 영부인 리스크를 예견한 원형과도 같은 인물이다. 독자적인 조직을 거느리고 남편의 장기 집권을 보조하며 인사권을 전횡했다는 점에서 그는 현대사의 그 어떤 영부인보다도 국정에 깊은 상흔을 남겼다. 이승만 정권의 모순과 실패를 정확히 이해하기 위해서는 영부인이라는 그늘 뒤에 숨어 권력을 행사했던 프란체스카의 실체를 직시해야 한다. 초대 영부인에 대한 객관적인 평가는 단순히 과거를 들추는 작업이 아니라, 오늘날 반복되는 영부인 잔혹사를 끊어내기 위한 필수적인 성찰의 과정이다.