연예모아
오징어 게임 미국판 불발, 넷플릭스 전략 바꿨나?
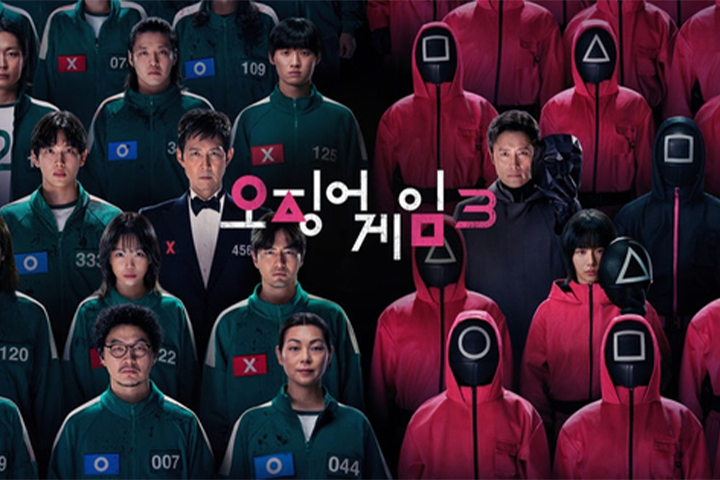 전 세계적인 신드롬을 일으켰던 넷플릭스 오리지널 시리즈 '오징어 게임'의 미국판 스핀오프 제작이 결국 무산됐다. 수년간 글로벌 팬들의 기대를 모으며 추진되어 온 이 대형 프로젝트는 최근 넷플릭스 내부의 전략 수정과 개발 지연이 겹치면서 최종적으로 백지화 수순을 밟게 된 것으로 확인됐다. K-콘텐츠의 위상을 상징하는 대표 IP의 첫 번째 영어권 확장 시도가 멈춰 서면서, 넷플릭스가 구상해 온 글로벌 프랜차이즈 전략에도 대대적인 수정이 불가피해졌다.
당초 '헤클러'라는 가제로 기획된 이 작품은 할리우드의 거장 데이비드 핀처 감독이 연출을 맡기로 해 큰 화제를 모았다. 영화 '파이트 클럽'과 '조디악' 등을 통해 독보적인 미장센을 선보였던 핀처 감독과 데니스 켈리 작가의 조합은 미국판 오징어 게임의 성공을 보장하는 보증수표처럼 여겨졌다. 올해 영국에서 본격적인 촬영에 돌입할 예정이었으나, 제작 단계에서 발생한 여러 변수를 극복하지 못하고 프로젝트는 결국 개발 단계에서 멈추게 되었다.
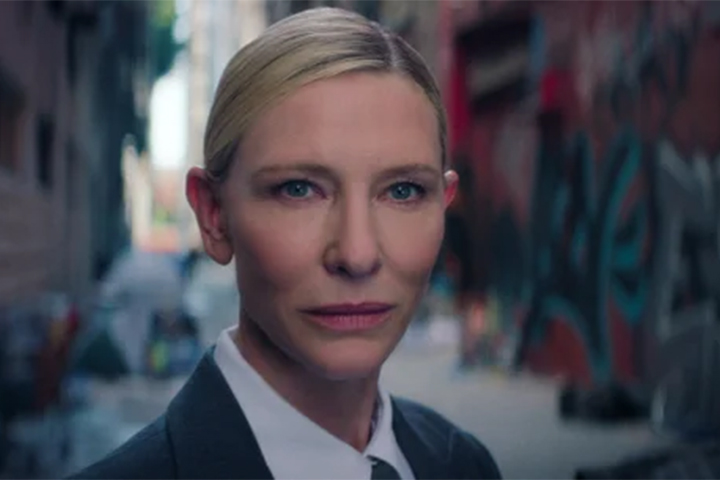
팬들 사이에서는 '오징어 게임 3'의 마지막 회에 등장한 할리우드 배우 케이트 블란쳇의 카메오 출연이 스핀오프의 복선이 아니냐는 추측이 무성했다. 극 중 미국인 모집책으로 깜짝 등장한 그녀의 모습이 핀처 감독의 미국판과 연결될 것이라는 기대감이 높았기 때문이다. 하지만 황동혁 감독은 해당 연출이 스핀오프와 직접적인 연관이 없음을 명확히 하며 선을 그었다. 현지 매체들 역시 블란쳇이 제작 취소된 프로젝트에 참여할 계획은 없었다고 전하며 기대감을 일축했다.
프로젝트 무산의 결정적인 원인으로는 넷플릭스의 내부 경영 전략 변화가 꼽힌다. 수년간의 개발 과정에서 임원진이 교체되고 사업의 우선순위가 재조정되면서 기존 기획안의 추진력이 약해졌다는 분석이다. 여기에 데이비드 핀처 감독이 브래드 피트 주연의 차기작 등 다른 영화 프로젝트로 무게중심을 옮기면서 제작 동력을 상실한 점도 큰 영향을 미쳤다. 거장 감독의 스케줄과 플랫폼의 전략적 판단이 어긋나며 프로젝트는 동력을 잃고 말았다.
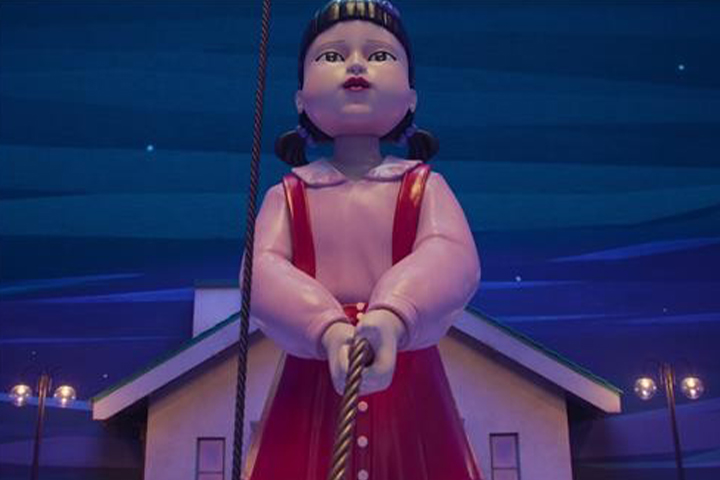
넷플릭스는 단일한 미국판 제작보다는 각 지역 시장의 특성을 반영한 다각도의 현지화 전략으로 방향을 선회한 것으로 보인다. 특정 국가를 배경으로 한 대규모 스핀오프 대신, 전 세계 구독자들이 공감할 수 있는 다양한 형태의 콘텐츠 확장을 검토하겠다는 의중이다. 이는 거대 자본을 투입한 할리우드식 리메이크보다는 원작의 고유한 정체성을 유지하면서도 현지 팬덤을 공략할 수 있는 효율적인 프랜차이즈 모델을 찾으려는 시도로 풀이된다.
2021년 공개 이후 에미상 6관왕을 차지하며 한국 콘텐츠의 힘을 증명한 '오징어 게임'은 이번 미국판 제작 무산을 계기로 새로운 전환점을 맞이하게 됐다. 비록 거장 감독과의 협업은 불발됐지만, 오리지널 시리즈의 강력한 영향력은 여전히 유효하다는 평가다. 넷플릭스가 이번 실패를 거울삼아 어떤 방식의 글로벌 확장 카드를 꺼내 들지 전 세계 엔터테인먼트 업계의 시선이 쏠리고 있다. K-콘텐츠의 글로벌 프랜차이즈화는 이제 새로운 실험의 단계로 접어들었다.