문화
관객 400명 참여, 춘천인형극제 쇼케이스
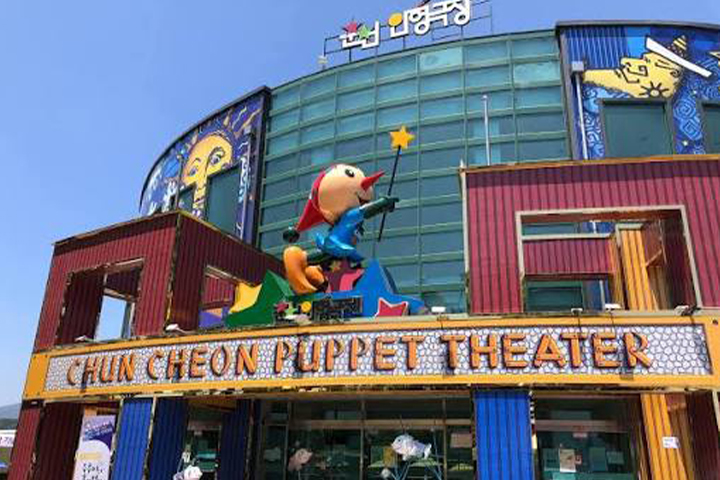
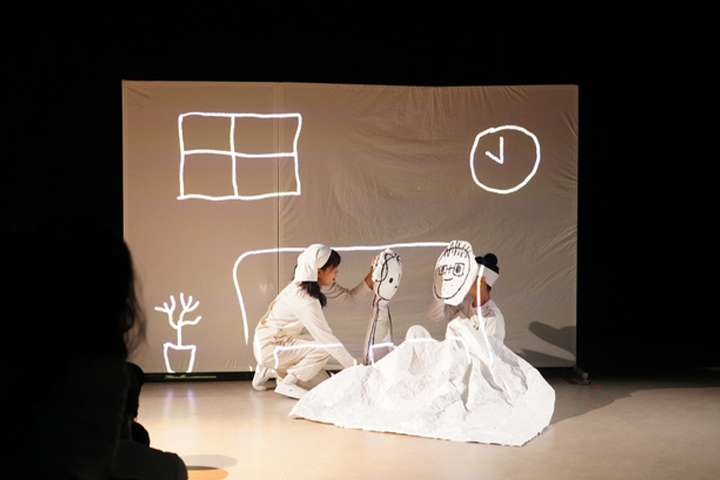 인형극의 도시 춘천에서 관객이 직접 예술가의 창작 과정에 참여하는 이색적인 실험이 펼쳐졌다. 최근 춘천인형극장에서 열린 '제38회 춘천인형극제 신작지원 쇼케이스'는 시민과 가족 단위 관객 400여 명이 운집한 가운데 성황리에 마무리됐다. 이번 행사는 단순히 제작이 완료된 작품을 일방적으로 선보이는 기존의 틀에서 벗어나, 창작 단계에 있는 작품의 발전 방향을 관객과 함께 모색하는 열린 플랫폼으로 운영되어 문화계의 비상한 관심을 모았다.
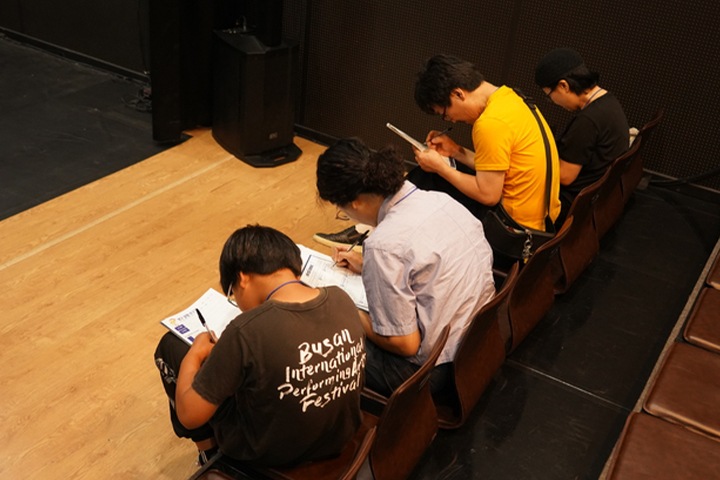
올해 쇼케이스의 가장 큰 변화는 전문가들의 전유물이었던 작품 평가와 분석 영역을 일반 시민들에게 개방했다는 점이다. 축제 측은 참여 관객들에게 '신작 연구원'이라는 특별한 자격을 부여하여 작품의 완성도를 높이는 핵심 주체로 예우했다. 연구원으로 참여한 시민들은 공연을 관람한 뒤 각자의 시선이 담긴 평론지를 작성했으며, 이를 통해 창작자에게 실질적인 보완점과 아이디어를 제공하는 등 능동적인 비평 활동을 수행했다.
현장에서는 국내 인형극계를 이끌어갈 신작 3편이 베일을 벗으며 관객들의 오감을 자극했다. 극단 상사화가 선보인 고전의 재해석 '리어왕'을 비롯해, 동그라미공방의 따뜻한 감성이 돋보이는 '오늘의 요리', 그리고 그라운드 코모의 독창적인 시도가 담긴 '스크래치'가 무대에 올랐다. 각기 다른 매력을 가진 이 작품들은 시민 연구원들의 날카로우면서도 따뜻한 시선을 거치며 본 공연을 향한 담금질의 시간을 가졌다.
단순 관람 외에도 창작자와 관객 사이의 심리적 거리를 좁히기 위한 다채로운 프로그램이 병행됐다. 작품에 대한 깊이 있는 경험을 공유하는 라운드테이블과 창의적인 아이디어를 발산하는 워크숍, 그리고 인형극의 제작 원리를 직접 체험해볼 수 있는 전시 등이 행사장 곳곳을 채웠다. 이러한 양방향 소통은 예술가에게는 관객의 니즈를 파악하는 기회를, 시민들에게는 예술의 이면을 들여다보는 특별한 경험을 선사했다.
춘천인형극제 사무국은 이번 시도가 지역 사회와 예술 생태계에 긍정적인 변화를 일으킬 것으로 기대하고 있다. 오화연 사무국장은 관객들의 순수한 시선과 진심 어린 의견이 창작자들에게는 그 어떤 전문가의 조언보다 실제적인 연구 자료가 된다는 사실을 확인했다고 밝혔다. 또한 시민과 창작자가 함께 인형극의 새로운 가능성을 개척해나가는 이러한 협력적 모델을 향후 더욱 확대해 나갈 방침임을 분명히 했다.
쇼케이스를 통해 예열을 마친 제38회 춘천인형극제는 이제 본 축제를 향한 본격적인 카운트다운에 돌입했다. 내달 10일부터 춘천인형극장을 포함한 도시 전역에서 펼쳐질 이번 축제는 시민 연구원들의 목소리가 반영된 완성도 높은 공연들로 관객들을 맞이할 예정이다. 지역 공동체가 함께 빚어낸 인형극의 향연이 올가을 춘천을 어떤 색깔로 물들일지 문화예술계와 지역 주민들의 이목이 쏠리고 있다.