스포츠모아
15년 전 성 접대 의혹까지, 축구협회 사면초가
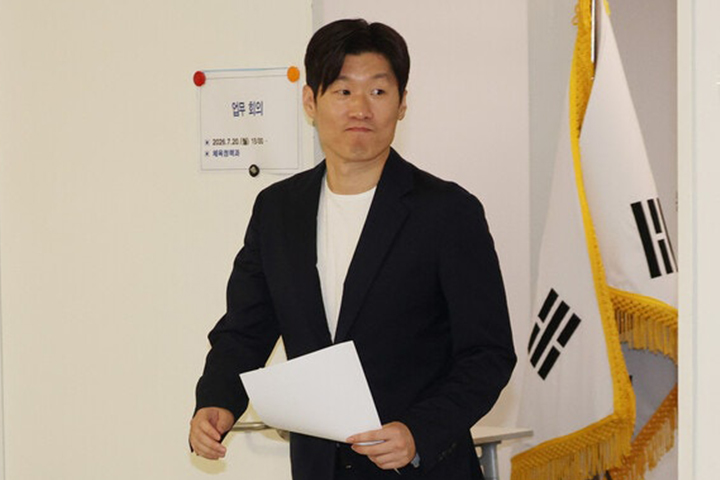 대한축구협회가 창립 이래 최대의 존립 위기에 직면하며 결국 고개를 숙였다. 사상 초유의 본회 및 트레이닝 센터 압수수색이라는 불명예스러운 사태에 직면한 협회는 지난 주말 공식 입장문을 통해 팬들에게 깊은 사죄의 뜻을 전했다. 이번 사과는 단순한 유감 표명을 넘어, 그동안 폐쇄적이라는 비판을 받아온 조직의 행정 시스템을 근본적으로 뜯어고치겠다는 전면적인 쇄신 약속을 담고 있어 향후 행보에 관심이 쏠리고 있다.
협회는 입장문에서 2026 북중미 월드컵 이후 발생한 각종 행정적 실책과 잡음이 축구 팬들에게 큰 실망을 안겨주었다고 자인했다. 특히 정정당당해야 할 스포츠 단체가 본연의 기능을 상실하고 사법 기관의 수사 대상이 된 현재의 상황을 참담하다고 표현했다. 국회 청문회에서 쏟아진 질타와 더불어 내부 구성원조차 인지하지 못했던 과거의 부적절한 관행들이 언론을 통해 낱낱이 공개되자, 더 이상 침묵으로 일관할 수 없다는 위기감이 작용한 것으로 보인다.
이번 사태의 핵심인 경찰 수사는 지난 6일 전격적으로 이루어졌다. 금융범죄수사대는 서울 축구회관과 천안 코리아풋볼파크에 수사관들을 투입해 12시간에 걸친 고강도 압수수색을 진행했다. 수사의 초점은 2년 전 국가대표팀 감독 선임 과정에서 발생했을지 모를 업무방해와 부정한 청탁 여부에 맞춰져 있다. 경찰은 당시 의사결정에 참여했던 전력강화위원회와 운영팀의 전산 자료를 확보해 디지털 포렌식 작업을 벌이며 선임 과정의 불법성을 면밀히 들여다보고 있다.
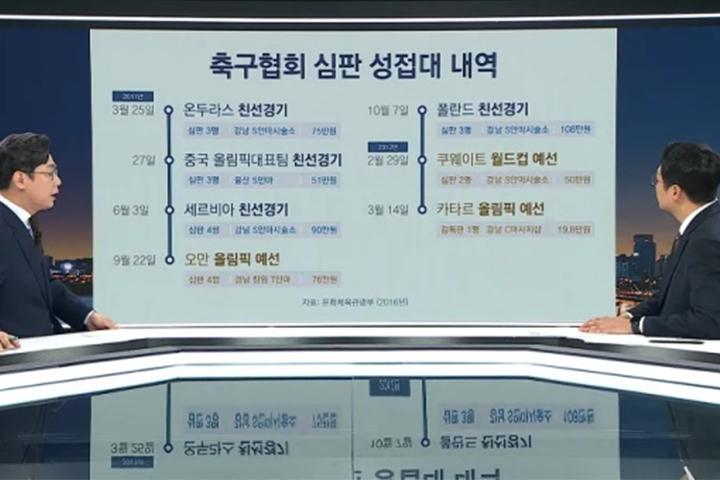
설상가상으로 15년 전 집행부 시절 국제경기 심판들을 대상으로 한 성 접대 의혹까지 수면 위로 떠오르며 협회의 도덕성은 바닥으로 추락했다. 협회는 현재의 행정 시스템에서는 절대 있을 수 없는 일이라며 선을 그었지만, 과거의 오점이 태극전사들이 일궈온 성과까지 퇴색시킬까 전전긍긍하는 모습이다. 조직 전반의 투명성을 확보하지 못한다면 과거의 망령으로부터 자유로울 수 없다는 외부의 따가운 시선이 협회를 강하게 압박하고 있는 형국이다.
위기 돌파를 위해 협회는 박지성과 유승민이 공동위원장을 맡은 K-축구혁신위원회의 권고안을 전격 수용하기로 했다. 그동안 협회 운영의 폐쇄성을 상징하던 회장 선거인단 제도를 대폭 확대하고 의사결정 구조를 민주적으로 개편하겠다는 구체적인 로드맵을 제시한 것이다. 이는 외부의 강도 높은 질타를 조직 쇄신의 기회로 삼겠다는 의지의 표현으로, 기득권을 내려놓고 높아진 국민적 눈높이에 맞추겠다는 고육지책으로 풀이된다.
사상 첫 강제수사와 도덕성 논란이라는 깊은 상처를 입은 대한축구협회는 이제 말뿐인 사과가 아닌 실질적인 변화를 증명해야 하는 시험대에 올랐다. 아시안게임과 아시안컵 등 굵직한 국제 대회를 앞둔 시점에서 행정 공백을 최소화하고 무너진 신뢰를 회복하는 것이 급선무다. 한국 축구의 근간을 흔든 이번 사태가 진정한 혁신으로 이어질지, 아니면 일시적인 위기 모면용 제스처에 그칠지는 향후 진행될 수사 결과와 쇄신안의 이행 속도에 달려 있다.