경제
이통 3사, AI 글래스 출시 '보조금 전쟁'
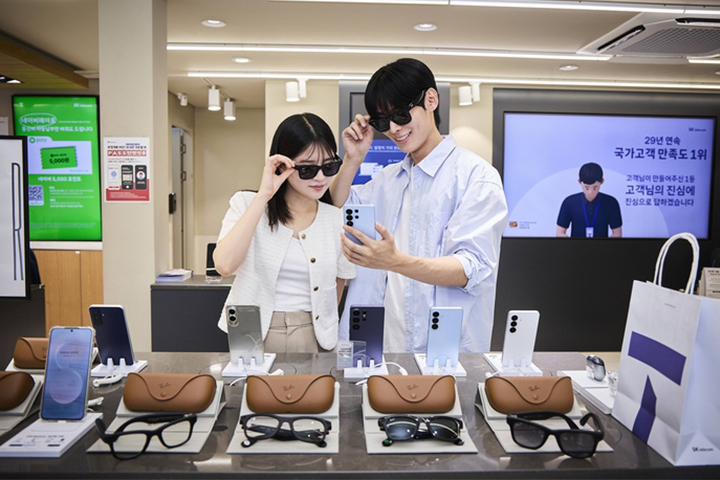 국내 이동통신 시장에 새로운 형태의 인공지능 기기가 등장하며 차세대 디바이스 주도권 경쟁이 본격화됐다. SK텔레콤과 KT, LG유플러스 등 통신 3사는 글로벌 시장에서 이미 수백만 대의 판매고를 올리며 성능을 입증한 '레이밴 메타 AI 글래스'를 일제히 국내 시장에 선보였다. 스마트폰 보급률이 포화 상태에 이르고 기기 교체 주기가 길어지자, 안경 형태의 웨어러블 기기를 통해 새로운 돌파구를 마련하겠다는 전략이다. 이번 기기는 단순한 액세서리를 넘어 음성과 시각을 결합한 개인형 AI 비서로서의 역할을 수행하며 사용자들의 일상에 깊숙이 침투할 것으로 보인다.
이번에 출시된 제품은 메타와 에실로룩소티카가 협력해 제작한 2세대 모델로, 한국어 음성 인식 기능을 탑재해 국내 사용자 편의성을 극대화했다. 별도의 화면 조작 없이 "헤이 메타"라는 호출어만으로 실시간 정보 검색이나 통화, 메시지 전송이 가능하며, 1200만 화소의 고성능 카메라를 통해 1인칭 시점의 영상 촬영과 라이브 스트리밍까지 지원한다. 귀를 막지 않는 오픈 이어 스피커는 주변 소리를 들으면서도 고품질의 미디어를 감상할 수 있게 해줘 일상적인 착용 환경을 고려한 설계가 돋보인다.
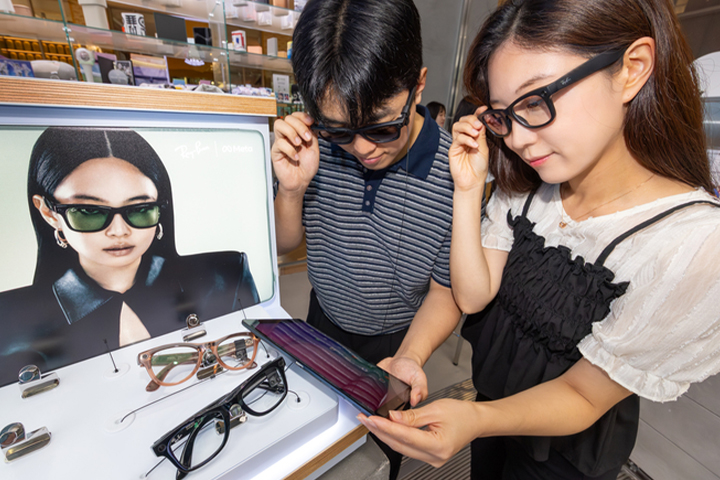
통신 3사는 초기 시장 선점을 위해 파격적인 요금제 연계 할인 정책을 전면에 내세웠다. SK텔레콤은 자사의 고가 요금제 가입자들을 대상으로 기기 할부금을 대폭 지원하며 자사 AI 서비스인 에이닷과의 연동 가능성을 열어두었다. KT는 전국적인 오프라인 체험존을 운영하며 멤버십 할인 혜택을 제공하고, 다양한 렌즈 옵션을 통해 소비자들의 선택 폭을 넓혔다. LG유플러스 역시 특정 요금제 이용 시 기기 가격을 최대 80%까지 낮춰주는 공격적인 프로모션을 전개하며 가입자 유치에 총력을 기울이고 있다.
업계에서는 이번 동시 출시를 두고 통신사들이 가입자당 평균 매출을 끌어올리기 위한 전략적 선택을 내린 것으로 분석하고 있다. AI 글래스는 실시간 번역이나 고화질 영상 업로드 등 대용량 데이터 소비를 유도하는 특성이 있어, 고가 요금제 유지와 데이터 이용량 증대에 기여할 수 있기 때문이다. 스마트폰 시장의 정체를 극복하기 위해 통신사들이 하드웨어 판매를 넘어 AI 생태계 확장을 위한 교두보로 웨어러블 기기를 적극 활용하고 있는 셈이다.
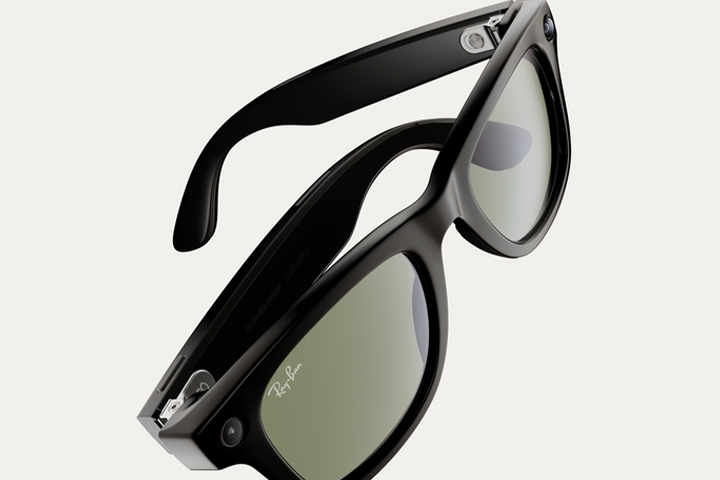
사용자 경험 측면에서도 큰 변화가 예상된다. 손을 자유롭게 사용할 수 있는 핸즈프리 인터페이스는 이동 중이나 작업 중에 AI와 소통하는 방식을 근본적으로 바꿀 잠재력을 지니고 있다. 특히 시선이 머무는 곳의 정보를 즉각적으로 분석해주는 시각 지능 기술은 여행이나 쇼핑, 업무 등 다양한 상황에서 혁신적인 편의를 제공할 것으로 기대된다. 배터리 성능 또한 충전 케이스를 포함해 최대 48시간까지 사용 가능하도록 개선되어 실생활에서의 활용도를 높였다.
결국 이번 AI 글래스 출시는 단순한 신제품 출시 이상의 의미를 지닌다. 통신사들은 AI 스마트폰을 넘어 안경, 시계 등 다양한 폼팩터로 연결되는 이른바 'AI 디바이스 생태계'를 구축하여 고객을 자사 플랫폼에 묶어두는 락인 효과를 노리고 있다. 글로벌 빅테크와 국내 통신사의 협력이 가속화됨에 따라, 향후 개인형 AI 기기 시장의 경쟁 구도는 더욱 치열해질 전망이다. 국내 통신 3사가 이례적으로 한목소리를 내며 시장 개척에 나선 만큼 초기 흥행 여부에 업계의 이목이 쏠리고 있다.