연예모아
이수현의 스위스 휴가, 김민국과 깜짝 동행
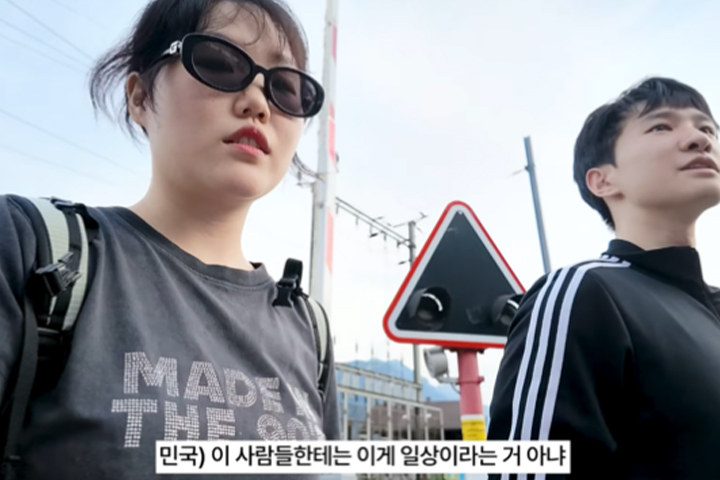 가수 이수현이 절친한 지인들과 함께 유럽의 절경을 배경으로 특별한 여름 휴가를 즐겼다. 지난 6일 이수현의 공식 유튜브 채널에는 스위스에서 보낸 완벽한 여름날을 담은 브이로그 영상이 올라와 팬들의 시선을 사로잡았다. 이번 여행에는 이수현을 필두로 유튜버 천재이승국, 첼리스트 박찬영, 그리고 방송인 김성주의 장남 김민국이 동행해 어디서도 본 적 없는 이색적인 라인업을 완성했다. 이들은 스스로를 '4남매'라 칭하며 여행 내내 남다른 케미스트리를 발산했다.
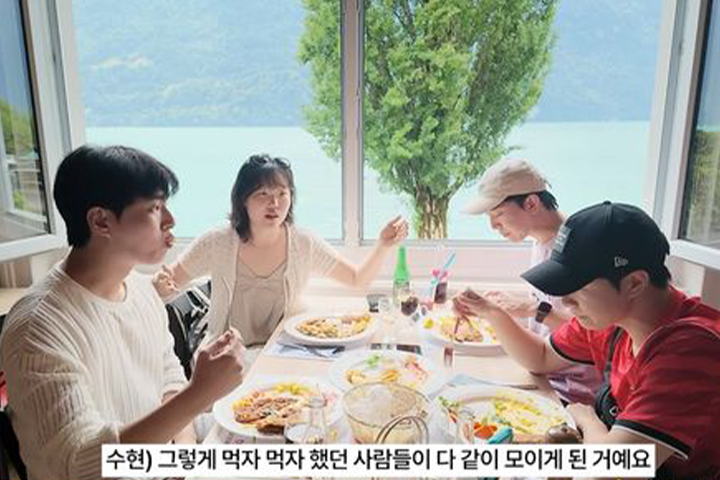
영상 속에서 제작진은 접점이 없어 보이는 네 사람이 어떻게 모이게 되었는지 궁금증을 표했다. 이에 이수현은 멤버 한 명 한 명과의 인연을 차근차근 소개했다. 먼저 박찬영과는 오디션 프로그램 '슈퍼밴드'에서 심사위원과 참가자로 처음 대면한 사이다. 음악적 교감을 통해 가까워진 두 사람은 약 1년 전부터 본격적으로 친분을 쌓아온 것으로 알려졌다. 스승과 제자 같은 관계에서 시작해 이제는 함께 여행을 떠날 만큼 각별한 사이가 된 점이 눈길을 끈다.
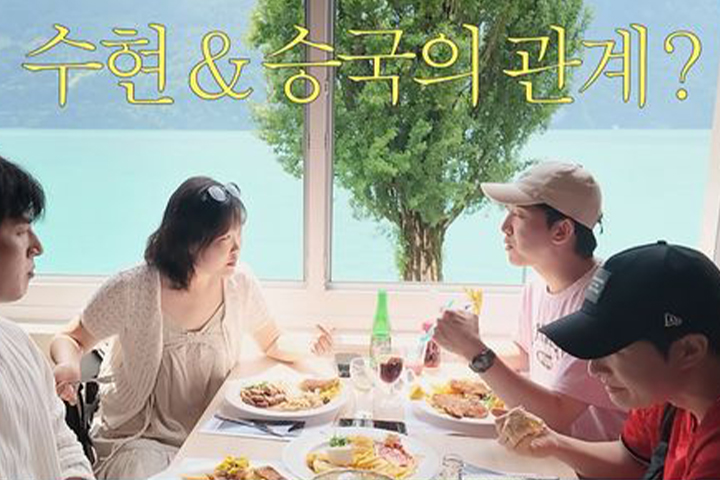
유튜버 이승국과의 인연은 팬과 아티스트의 만남에서 시작되었다. 이승국은 본래 이수현의 열렬한 팬이었으며, 그녀의 영상에 꾸준히 댓글을 남길 정도로 애정을 보였다. 이후 두 사람은 주변의 겹치는 지인들을 통해 자연스럽게 식사 자리를 갖게 되었고, 대화가 잘 통한다는 사실을 확인하며 급속도로 가까워졌다. 이수현은 이승국에 대해 누구와도 스스럼없이 대화를 이끌어가는 능력이 탁월한 사람이라며 칭찬을 아끼지 않았다.
가장 화제가 된 인물은 폭풍 성장한 모습으로 나타난 김민국이었다. 이승국은 평소 아끼던 동생인 김민국을 이수현에게 소개해주고 싶어 했고, 이수현 역시 흔쾌히 만남에 응했다. 김민국은 평소 지인 관계를 신중하게 관리하는 이승국이 자신에게 친구를 만들어주고 싶다며 먼저 제안한 것에 큰 기대를 품고 첫 만남 장소로 향했다고 당시를 회상했다. 예능 프로그램 속 어린아이였던 그가 성인이 되어 새로운 인연을 맺어가는 과정이 흥미로움을 더했다.
첫 만남 당시의 웃지 못할 에피소드도 공개되었다. 당시 초보 운전자였던 김민국은 약속 장소를 찾아가는 과정에서 길을 헤매느라 예정보다 2시간이나 늦게 도착하는 실수를 저질렀다. 대선배이자 누나인 이수현을 처음 만나는 자리에서 큰 실례를 범한 그는 도착하자마자 미안함에 바닥에 주저앉아 버렸고, 이수현은 그 모습이 너무 강렬해 잊을 수 없다며 웃음을 터뜨렸다. 이러한 당혹스러운 시작이 오히려 네 사람의 관계를 더욱 끈끈하게 만든 계기가 되었다.
네 사람은 스위스의 푸른 자연을 만끽하며 각자의 고민과 즐거움을 공유하는 시간을 가졌다. 음악과 방송, 유튜브 등 각기 다른 분야에서 활동하는 이들이 모여 만들어낸 시너지는 시청자들에게 신선한 힐링을 선사했다. 단순한 여행기를 넘어 서로 다른 배경을 가진 청춘들이 우정을 쌓아가는 모습은 많은 이들의 공감을 얻고 있다. 이수현은 이번 여행을 통해 얻은 에너지를 바탕으로 향후 더욱 활발한 활동을 이어갈 예정이다.