문화
아는 만큼 보이는 성당, 여행 전 필독서 등극
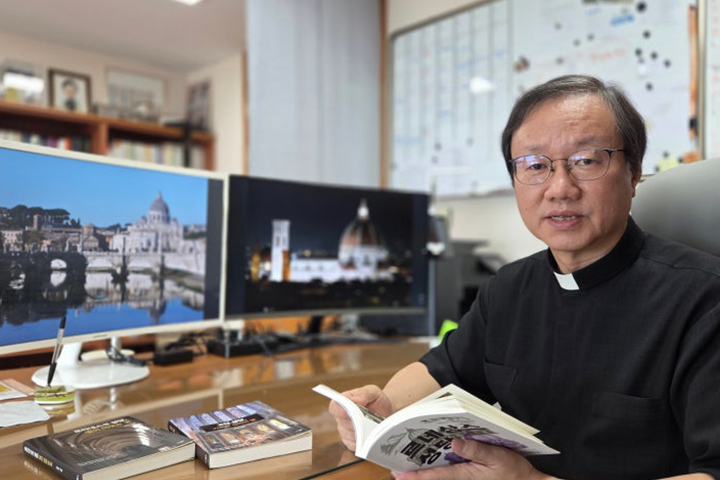 천주교 의정부교구 건축신학연구소장인 강한수 신부가 최근 '르네상스 성당'을 끝으로 성당 건축사 3부작 시리즈를 마무리했다. 이번 시리즈는 서기 805년 아헨 왕궁 부속 성당부터 17세기 초 완성된 로마 성 베드로 대성당까지 약 800년에 걸친 성당 건축의 변천사를 대하드라마처럼 엮어냈다. 강 신부는 시대마다 성당의 외형은 변해왔지만, 그 본질을 관통하는 핵심 가치는 '빛'이라고 강조한다. 하느님이 머무는 집으로서 성당은 빛을 어떻게 받아들이고 구현하느냐에 따라 로마네스크의 '머무는 빛'에서 고딕의 '신비로운 빛'을 거쳐 르네상스의 '인간을 만나는 빛'으로 진화해왔다.
강 신부의 이력은 건축과 신학의 절묘한 만남 그 자체다. 신학교에 입학하기 전 서울대 건축학과를 졸업하고 중동 건설 현장에서 실무를 익힌 그는, 교회에 실질적인 도움을 주기 위해 건축을 먼저 공부했다는 독특한 배경을 가지고 있다. 사제 서품 이후 한동안 학업을 중단했으나 2017년 안식년을 계기로 로마 사피엔자 대학에서 고대 및 중세 건축사를 깊이 있게 파고들었다. 특히 도구 없이 연필만으로 건축 평면도를 그리는 혹독한 과정을 거치며 성당 구조에 대한 완벽한 이해를 갖추게 된 점이 이번 저술의 탄탄한 밑바탕이 되었다.
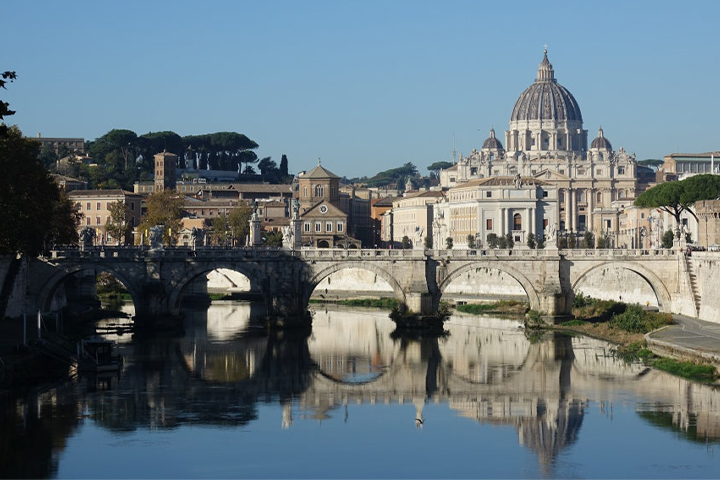
귀국 후 민락동성당을 로마네스크 양식으로 직접 설계하고 건축한 경험은 이론과 실무를 잇는 가교가 되었다. 강 신부는 교구 주보와 가톨릭신문에 연재했던 내용을 바탕으로 서양사와 미술사, 건축사를 씨줄과 날줄처럼 엮어 책을 펴냈다. 동창 신부들과 함께 유럽 현지를 답사하며 직접 촬영한 사진들은 책의 현장감을 더한다. 독자들은 그의 설명을 따라가며 프랑크 왕국과 신성로마제국의 갈등, 교황권의 부침 등 굵직한 역사적 사건들이 성당의 기둥과 창문, 천장에 어떤 흔적을 남겼는지 생생하게 확인하게 된다.
책은 고딕 양식의 상징인 쾰른 대성당의 높은 첨탑 경쟁이 마무리되고, 브루넬레스키와 미켈란젤로 등 거장들이 등장해 르네상스 성당에 새 생명을 불어넣는 과정을 세밀하게 묘사한다. 강 신부에 따르면 르네상스 시대는 인간이 신을 밀어낸 시기가 아니라, 신과 인간이 공존하는 수평적 가치를 추구한 시대였다. 이러한 철학적 변화는 성당 건축이 수직적 높이보다는 수평적 안정감을 갖추게 된 배경이 되었다. 건축 전문 용어가 다소 생소할 수 있지만, 시대적 흐름을 따라가는 것만으로도 유럽 성당을 바라보는 시야가 확연히 넓어진다.
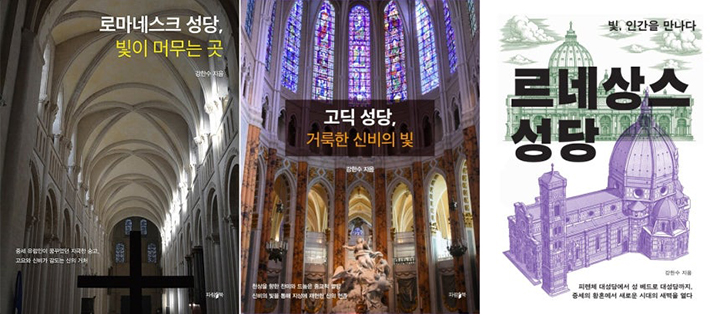
저자는 해외여행이 보편화된 시대에 미술관 순례를 넘어 성당 건축에 담긴 인문학적 지식을 찾는 이들이 늘어난 점에 주목한다. 성당 건축의 원리를 미리 공부하고 떠난다면 유럽의 성당은 단순한 관광지가 아니라 인류 문명사의 정수를 담은 박물관으로 다가올 것이라는 조언이다. 강 신부는 이번 3부작에 이어 여건이 허락한다면 르네상스 이후의 바로크와 로코코 양식 성당 건축에 대해서도 연구를 이어가겠다는 포부를 밝혔다.
성당 건축사 3부작은 종교적 건축물을 넘어 서구 문명을 지탱해온 정신적 기둥을 탐구한 결과물이다. 강 신부의 시선을 따라가다 보면 차갑고 딱딱한 돌덩이로 지어진 성당이 어떻게 인류의 신앙과 예술혼이 집약된 따뜻한 공간으로 변모해왔는지 깨닫게 된다. 유럽의 성당을 방문할 계획이 있는 이들에게 이 책은 단순한 가이드북 이상의 깊은 통찰을 선사하며 여행의 질을 한 차원 높여주는 훌륭한 길잡이가 되어준다.