국제
월드컵 5조원 지분 매각 철회, 그래도 뿔난 유럽
 세계 축구의 권력 기관인 국제축구연맹과 유럽축구연맹 사이의 전면전이 파국으로 치닫고 있다. 잔니 인판티노 FIFA 회장이 최근 논란이 된 월드컵 지분 매각 계획을 철회하고 공식적으로 고개를 숙였음에도 불구하고, 유럽 축구계는 월드컵 보이콧 방침을 철회하지 않겠다는 강경한 입장을 재확인했다. UEFA는 단순한 사과를 넘어 향후 유사한 상업적 시도가 재발하지 않도록 하는 확실한 제도적 보장이 필요하다며 인판티노 회장의 리더십에 대한 신뢰가 완전히 파괴되었음을 선언했다.
이번 충돌의 도화선은 인판티노 회장이 야심 차게 추진했던 'FIFA 포워드 엔터프라이즈' 설립 계획이었다. 남녀 월드컵 등 주요 대회의 지분을 민간 투자자에게 넘겨 약 5조 8천억 원의 자금을 조달하려던 이 구상은 축구의 공공성을 훼손한다는 거센 비판을 받았다. FIFA는 이 자금을 각국 협회에 배분해 지지를 얻으려 했으나, 유럽을 중심으로 한 축구 강국들이 이를 '축구의 영혼을 파는 행위'로 규정하고 집단 반발하면서 계획은 결국 백지화되었다.
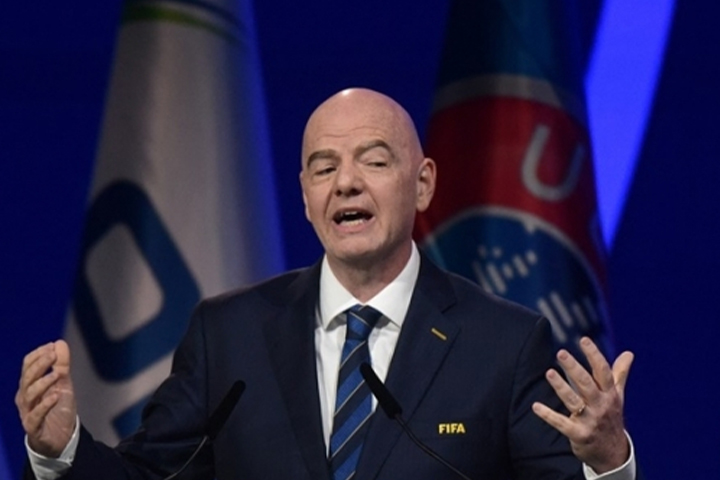
사태의 심각성을 인지한 FIFA 지도부는 모로코에서 긴급 회동을 갖고 절차적 실수를 인정하며 진화에 나섰다. 하지만 UEFA는 이러한 사과가 진정성 없는 면피용에 불과하다고 일축했다. 특히 인판티노 회장의 측근들이 내놓은 지지 성명에 대해 "생계형 충성심일 뿐"이라며 날 선 비판을 쏟아냈다. 세계 랭킹 상위권 국가 대부분이 포진한 유럽이 실제로 월드컵 무대에서 사라질 경우, 중계권료와 스폰서십 등 FIFA의 상업적 기반은 순식간에 붕괴될 위험이 크다.
유럽의 강경 노선과 달리 타 대륙 연맹들은 FIFA의 손을 들어주며 축구계의 분열 양상은 더욱 뚜렷해지고 있다. 아프리카축구연맹 소속 54개국을 비롯해 아르헨티나와 멕시코 등 남미와 북중미의 주요 국가들은 인판티노 회장에 대한 지지를 공개적으로 표명했다. 이는 FIFA가 배분하는 지원금에 의존도가 높은 대륙들과 독자적인 수익 구조를 갖춘 유럽 사이의 경제적 격차가 정치적 입장 차이로 고스란히 드러난 결과로 풀이된다.
축구 전문가들은 이번 사태가 단순한 지분 매각 논란을 넘어 세계 축구 주도권을 둘러싼 헤게모니 쟁탈전이라고 분석한다. UEFA는 FIFA가 회원국들과 충분한 논의 없이 독단적으로 대형 사업을 추진하는 방식에 오랫동안 불만을 쌓아왔다. 이번 보이콧 선언은 인판티노 회장의 일방통행식 운영에 제동을 걸기 위한 유럽의 마지막 승부수인 셈이다. 만약 양측의 극적인 합의가 도출되지 않는다면 2026년 월드컵은 반쪽짜리 대회로 전락할 가능성이 매우 높다.
현재 FIFA 내부에서는 유럽의 마음을 돌리기 위한 추가적인 유인책 마련에 고심하고 있으나, UEFA는 인판티노 회장의 퇴진까지 염두에 둔 듯한 완강한 태도를 보이고 있다. 축구 팬들은 사상 초유의 월드컵 파행 위기에 우려의 시선을 보내고 있으며, 주요 스폰서들 역시 사태 추이를 예의주시하며 계약 파기 가능성을 검토 중인 것으로 알려졌다. 세계 축구의 통합을 책임져야 할 FIFA가 오히려 분열의 중심에 서게 되면서 인판티노 체제는 최대의 정치적 위기를 맞이하게 되었다.