경제
도넛 닮은 오픈AI 스피커, 조니 아이브 작품
 인공지능 열풍의 주역 오픈AI가 소프트웨어를 넘어 하드웨어 시장에 도전장을 내밀었다. 외신 보도에 따르면 오픈AI는 올해 출시를 목표로 도넛 모양의 혁신적인 인공지능 스피커를 개발 중이다. 하키 퍽 정도의 크기에 디스플레이를 과감히 없앤 이 기기는 휴대성을 극대화한 것이 특징이다. 내장 배터리를 통해 주방이나 침실 등 집안 곳곳으로 옮겨 다니며 사용할 수 있으며, 예상 가격은 300달러에서 400달러 사이로 책정되어 프리미엄 스마트 기기 시장을 정조준하고 있다.
이 제품의 가장 큰 차별점은 정적인 기존 스피커와 달리 생동감 있게 움직이는 물리적 부품을 탑재했다는 점이다. 사용자와 대화를 나눌 때 기기 일부가 반응하며 움직이거나 표시등을 통해 경청하고 있음을 시각적으로 전달한다. 내장된 카메라와 센서는 단순히 명령을 듣는 수준을 넘어 주변 환경을 입체적으로 인식하는 역할을 수행한다. 이는 기기가 사용자의 맥락을 더 깊이 이해하고 실질적인 도움을 줄 수 있는 지능형 동반자로 거듭나기 위한 핵심 설계다.
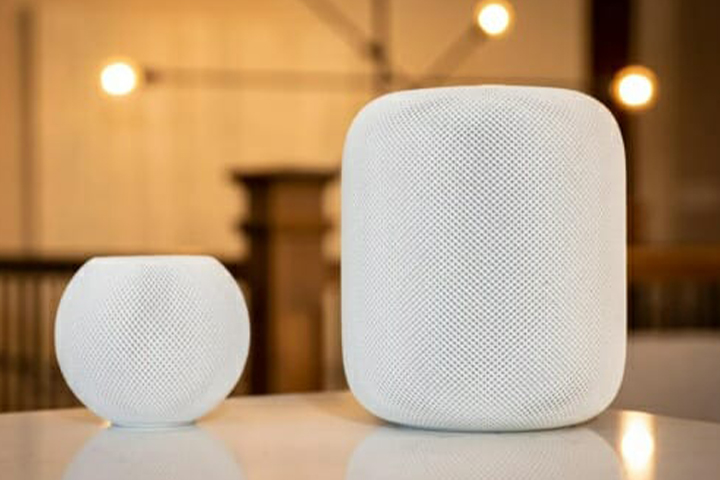
내부적으로는 챗GPT의 강력한 언어 모델이 탑재되어 자연스러운 음성 대화가 가능하다. 특히 사용자의 일상적인 대화와 습관을 지속적으로 학습하여 시간이 흐를수록 개인에게 최적화된 맞춤형 정보를 제공하도록 설계되었다. 오픈AI는 이를 단순한 스마트 스피커가 아닌 사용자의 취향을 완벽히 이해하는 'AI 동반자'로 정의하고 있다. 기존의 음성 비서들이 단편적인 명령 수행에 그쳤다면, 이 기기는 능동적으로 사용자의 업무를 돕고 대화를 이어나가는 지능형 에이전트를 지향한다.
제품 디자인은 과거 애플의 전성기를 이끌었던 조니 아이브가 맡아 화제를 모으고 있다. 오픈AI는 아이브가 설립한 디자인 스타트업을 인수하며 애플 출신의 핵심 인력들을 대거 흡수했다. 이 과정에서 고급 금속 소재의 마감 기술을 두고 애플과 법정 공방이 벌어지기도 했다. 애플은 자사의 영업비밀이 유출되었다고 주장하는 반면, 오픈AI는 애플이 시도한 적 없는 완전히 새로운 형태의 하드웨어를 창조하고 있다며 팽팽하게 맞서고 있는 상황이다.
양사의 하드웨어 전략은 확연한 차이를 보인다. 애플은 올해 정사각형 디스플레이를 갖춘 홈 허브 출시를 준비 중이며, 로봇 팔이 달린 탁상형 기기는 2027년 이후에나 선보일 것으로 예상된다. 반면 오픈AI는 화면을 없애고 음성과 움직임에 집중한 휴대용 기기를 통해 애플의 틈새시장을 공략하고 있다. 전문가들은 오픈AI의 이번 시도가 애플의 홈팟 시리즈와는 전혀 다른 사용자 경험을 제공함으로써 스마트홈 시장의 판도를 바꿀 수 있을지 주목하고 있다.
오픈AI는 이번 하드웨어 출시를 통해 챗GPT 생태계를 현실 세계로 확장하려는 의지를 분명히 했다. 소프트웨어 경쟁력을 물리적 기기에 이식함으로써 구글이나 아마존이 선점한 스마트 스피커 시장에 새로운 기준을 제시하겠다는 포부다. 애플과의 법적 갈등이 변수로 남아있지만, 조니 아이브의 감각과 오픈AI의 기술력이 결합한 결과물에 전 세계 IT 업계의 시선이 집중되고 있다. 하드웨어 개발 조직을 강화한 오픈AI의 행보는 인공지능 기업의 새로운 생존 전략을 보여주는 사례가 될 전망이다.