문화
이대원 회고전, 덕수궁서 피어난 한국적 색채
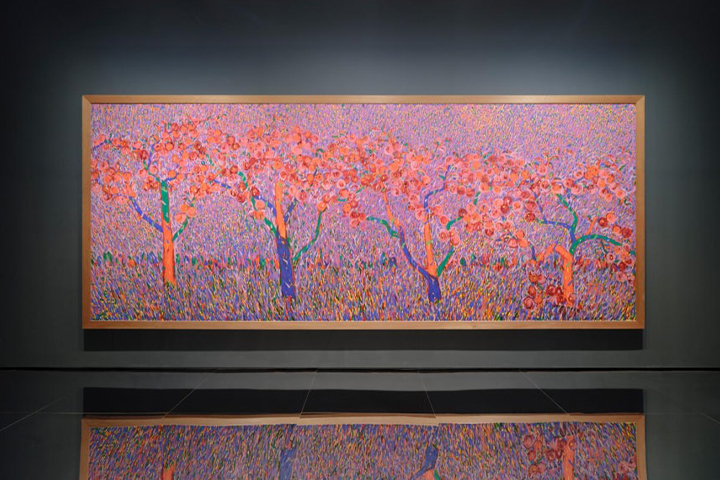 한국 근현대 미술의 거장 이대원 화백의 예술 세계를 총망라하는 대규모 회고전이 국립현대미술관 덕수궁에서 막을 올렸다. 이번 전시는 작가 사후 처음으로 기획된 대작 중심의 전시로, 12세 시절의 초기작부터 타계 직전의 대형 유화까지 120여 점의 작품을 한자리에 모았다. 특히 과거 정치적 사건과 맞물려 경매 시장에 나왔던 희귀작 '농원'이 다시 대중 앞에 모습을 드러내며 개막 전부터 미술계의 비상한 관심을 끌었다. 화폭을 가득 채운 강렬한 원색의 점과 생동감 넘치는 선들은 한국적 미감이 서양화의 틀 안에서 어떻게 구현될 수 있는지를 명확히 보여준다.
이대원은 서구식 추상화가 화단을 휩쓸던 시기에도 구상화의 길을 고집하며 한국의 자연을 탐미적으로 그려낸 화가다. 그의 작품 세계를 관통하는 핵심은 조선시대 공예품과 동양화 기법의 현대적 수용에 있다. 그는 나전칠기와 화각, 자수 등 전통 공예품을 수집하며 그 속에 담긴 색채 감각을 자신의 유화 작업에 적극적으로 녹여냈다. 서양의 점묘화를 연상시키는 그의 독특한 기법은 사실 동양화에서 이끼를 표현할 때 쓰는 '태점'에서 착안한 것으로, 전통의 미의식을 서구적 매체로 재해석한 결과물이다.
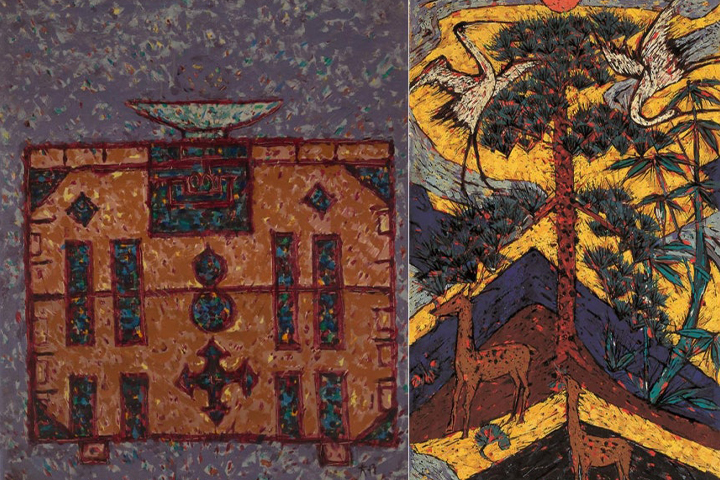
전시의 중심을 이루는 '농원' 연작은 작가가 파주 화실에서 마주한 산과 나무를 반복해서 그린 대표적인 작업이다. 시간이 흐름에 따라 변화하는 그의 화풍을 추적해보는 것도 이번 전시의 묘미다. 1970년대에는 원근법이 살아있는 3단 구성의 정적인 색점이 주를 이루었다면, 80년대에 들어서며 공간이 압축되고 역동적인 색선이 강조되기 시작했다. 90년대 이후의 작품들은 원근이 완전히 사라진 평면적인 구성을 띠며 동아시아 특유의 회화적 공간으로 나아가는 과정을 여실히 보여준다.
주미 한국대사관이 소장한 대작 '담'을 비롯해 가로 7미터에 달하는 '도리화' 등 평소 접하기 힘들었던 수작들도 대거 출품됐다. 이 작품들은 서양의 원근법적 깊이 대신 색점과 색면의 촘촘한 병치를 통해 화면의 밀도를 높인 것이 특징이다. 미술 평론가들은 이대원을 이중섭, 박수근 등과 어깨를 나란히 하는 구상미술의 거벽으로 평가하며, 그가 창출해낸 낭만적이고 탐미적인 자연이 한국 근현대 미술사에서 차지하는 독보적인 위치를 다시금 확인하고 있다.
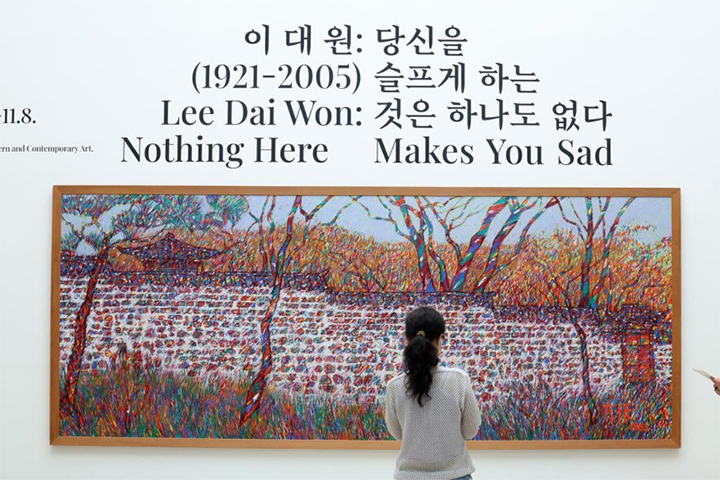
이번 전시는 이대원에게 전통 공예의 가치를 일깨워준 스승 사토 구니오와의 인연도 깊이 있게 다룬다. 전쟁으로 인해 대부분 사라졌던 사토의 작품 '설정'이 국내외를 통틀어 처음으로 공개되어 한일 미술 교류사의 잃어버린 고리를 잇는 계기를 마련했다. 사토가 남긴 한국 공예품 스케치와 아카이브 자료들은 일제강점기 일본 미술가들이 한국 근대 화가들에게 미친 영향과 그 속에서 피어난 독자적인 미의식을 연구하는 데 귀중한 토대가 될 전망이다.
국립현대미술관은 이번 회고전을 시작으로 일본 내에 흩어져 있는 한국 현대미술 관련 자료들을 집중 조사할 계획이다. 도쿄문화재연구소와의 협력을 통해 한국 미술의 국제적 맥락을 짚어보는 작업도 병행된다. 전시는 오는 11월 초까지 이어지며, 관람객들은 덕수궁의 고즈넉한 분위기 속에서 한국적 색채의 정수를 만끽할 수 있다. 전통과 현대, 동양과 서양의 경계를 허물며 자신만의 독창적인 예술 세계를 구축한 이대원의 화업은 오늘날 우리에게 진정한 한국적 미감이 무엇인지 다시금 묻고 있다.