국제
요격률 0%, 뚫려버린 키이우 하늘 '처참'
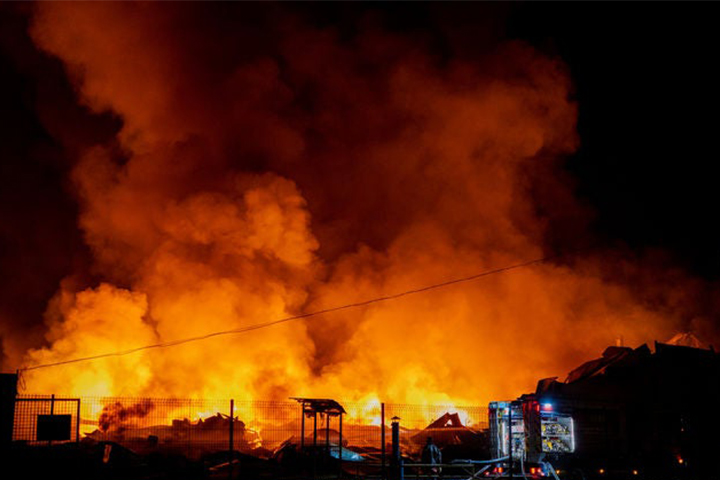 우크라이나의 하늘이 무방비 상태로 노출되며 수도 키이우가 러시아의 미사일 공격에 처참히 유린당했다. 밤사이 감행된 대규모 공습에서 우크라이나 방공 부대는 러시아가 발사한 탄도미사일과 극초음속 미사일을 단 한 발도 저지하지 못한 것으로 드러났다. 이는 서방 국가들의 군사 지원이 급감하면서 요격 미사일 재고가 바닥을 드러냈음을 보여주는 뼈아픈 결과다. 불과 며칠 전까지만 해도 간신히 방어선을 유지하던 우크라이나의 방패가 사실상 깨진 것이나 다름없다는 분석이 나온다.
이번 공격으로 인한 인명 피해는 끔찍했다. 러시아군은 드론 100여 대와 함께 지르콘 극초음속 미사일 등 정밀 타격 무기를 동원해 키이우 인근을 초토화했으며, 이 과정에서 최소 17명이 목숨을 잃었다. 특히 브로바리 지역의 철도역에서는 열차 지연으로 승강장에 머물던 무고한 시민들이 미사일 파편과 폭발에 노출되어 참변을 당했다. 방공망이 제 역할을 하지 못하면서 평범한 일상을 보내던 민간인들이 고스란히 테러의 표적이 된 셈이다.
볼로디미르 젤렌스키 대통령은 방공 미사일 공급량이 전년 대비 3분의 1 수준으로 급감했다며 동맹국들을 향해 절규 섞인 비판을 쏟아냈다. 그는 요격 체계만 제대로 작동했어도 수많은 생명을 구할 수 있었다고 강조하며, 서방의 지원 지연이 곧 우크라이나 국민의 죽음으로 직결되고 있음을 경고했다. 러시아가 군사 시설이 아닌 민간 물류 거점과 기반 시설을 의도적으로 겨냥하고 있는 상황에서, 방어 무기 부재는 국가 존립을 흔드는 치명적인 약점이 되고 있다.
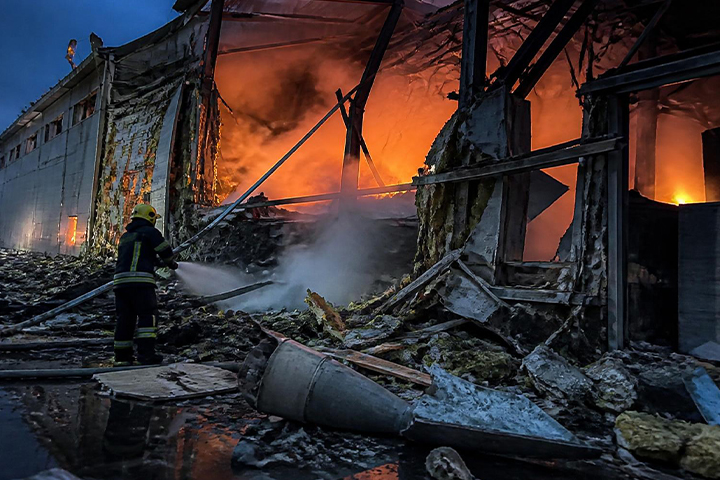
경제적 타격 또한 심각한 수준이다. 러시아의 미사일은 우크라이나 최대 유통업체와 전자상거래 기업의 물류센터를 정확히 타격해 화염에 휩싸이게 했다. 민간 택배사의 거점 시설에는 살상력이 높은 집속탄까지 사용되었다는 주장이 제기되며 테러 논란은 더욱 확산하고 있다. 식품 창고와 제조업체의 생산 시설이 파괴되면서 생필품 공급망이 마비될 위기에 처했고, 이는 전시에 고통받는 시민들의 생존권을 직접적으로 위협하는 결과로 이어지고 있다.
우크라이나 정부는 이번 공습을 군사적 목적이 없는 명백한 '경제 테러'로 규정하고 피해 기업들과 긴급 대책 회의에 착수했다. 세르히 코레츠키 총리는 러시아가 수백만 명의 생계가 달린 기업들을 의도적으로 파괴해 사회적 혼란을 야기하려 한다고 맹비난했다. 하지만 정부의 강력한 규탄에도 불구하고, 당장 하늘을 막아낼 요격 미사일이 없는 상황에서 추가적인 공습을 저지할 뾰족한 대책은 보이지 않는 실정이다.
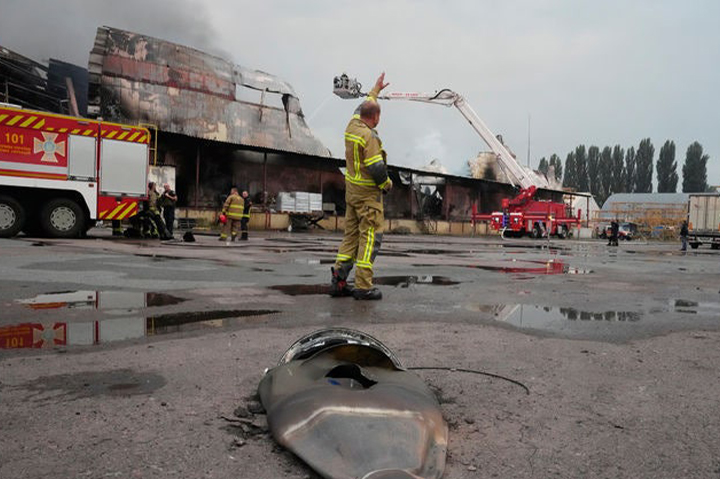
러시아의 공세는 멈출 기미를 보이지 않고 있으며, 우크라이나의 방공 미사일 잔량은 위험 수위에 도달했다. 키이우 시내 곳곳에서는 미사일 잔해를 치우는 소방관들의 사투가 이어지고 있지만, 다음 공습을 예고하는 경보음은 언제든 다시 울릴 수 있는 상황이다. 서방의 결단이 늦어지는 사이 우크라이나의 주요 물류 거점과 민간 시설들은 하나둘 잿더미로 변해가고 있으며, 방공망 재건을 위한 국제 사회의 움직임에 전 세계의 이목이 쏠리고 있다.