트래블
"뒷간도 문화재"…지혜 담긴 사찰 해우소의 변신
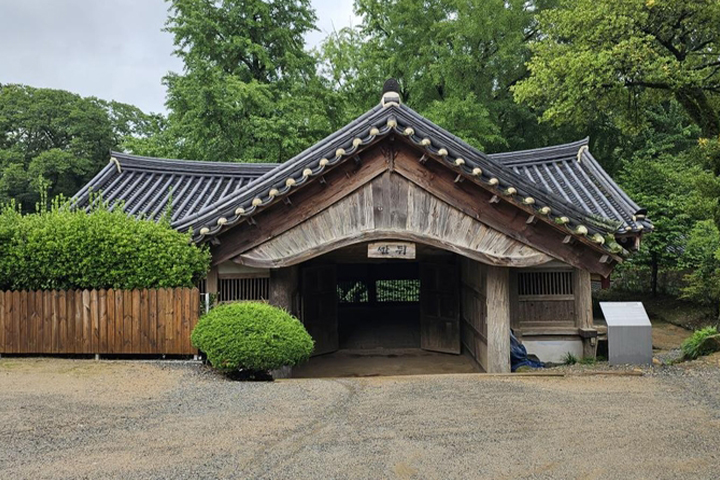 우리나라 전통 사찰의 뒷간인 ‘해우소’ 세 곳이 그 역사적·건축적 가치를 인정받아 국가 유산의 반열에 오른다. 국가유산청은 지난 4일 순천 선암사 측간과 영월 보덕사 해우소, 합천 해인사 국일암 해우소 등 총 3개소를 국가민속문화유산으로 지정 예고한다고 밝혔다. 해우소는 단순히 생리 현상을 해결하는 장소를 넘어 승려 공동체의 엄격한 규범과 수행 문화가 깃든 생활 공간이다. 이번에 선정된 세 곳은 건립 시기가 명확할 뿐만 아니라, 100년이 넘는 세월 동안 원형을 유지하며 현재까지도 실제로 사용되고 있다는 점에서 독보적인 희소성을 인정받았다.
해우소라는 명칭은 ‘근심과 걱정을 내려놓는 곳’이라는 뜻으로, 한국전쟁 이후 통도사의 경봉 스님이 처음 사용하면서 사찰 화장실을 일컫는 대명사로 자리 잡았다. 이번 지정 예고 대상 중 영월 보덕사 해우소는 1882년, 합천 해인사 국일암 해우소는 1910년에 지어진 것으로 상량 묵서를 통해 확인되었다. 순천 선암사 측간 역시 1704년의 기록과 일제강점기 사진, 1928년의 수리 기록 등을 종합해 볼 때 최소 1920년대 이전에 건립된 것으로 파악된다. 이들은 모두 한 세기를 훌쩍 넘는 시간 동안 같은 자리에서 제 기능을 수행해 온 살아있는 유산이다.
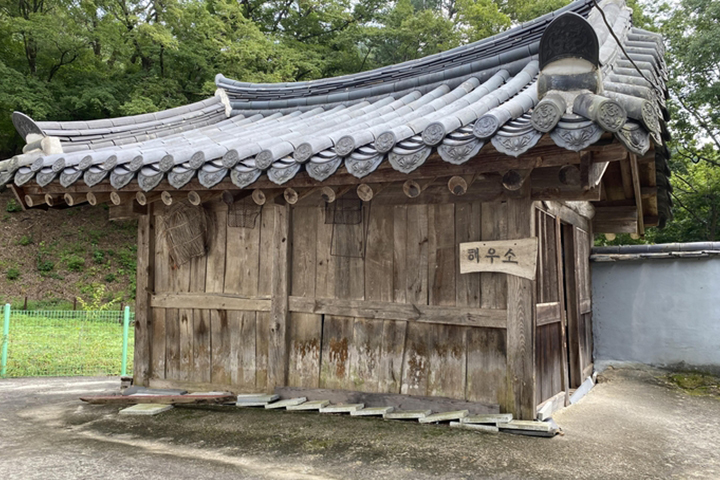
건축적인 측면에서도 이들 해우소는 선조들의 지혜로운 설계 철학을 고스란히 담고 있다. 세 곳 모두 산지의 경사 지형을 절묘하게 활용하여 건물 앞면은 단층으로 보이지만 뒷면은 2층 높이의 중층 누각 형식을 취하고 있다. 이러한 구조는 대규모 분뇨를 처리하는 하부 공간의 통풍과 채광을 극대화하기 위한 장치다. 또한 내부는 문 대신 가슴 높이의 낮은 칸막이만을 설치한 개방형 구조를 택했으며, 벽면에는 눈높이에 맞춘 살창을 내어 환기와 조망을 동시에 해결하는 전통 사찰 해우소만의 전형적인 양식을 보여준다.
특히 이번 지정 예고는 전통적인 자원 순환 방식을 보존하고 있다는 점에서도 큰 의미를 지닌다. 이 해우소들은 수거된 분뇨를 왕겨나 낙엽 등과 섞어 발효시킨 뒤 다시 밭의 거름으로 활용하는 친환경적 순환 구조를 수백 년간 이어왔다. 이는 현대 사회가 추구하는 지속 가능한 생태계의 원형을 이미 오래전부터 실천해 왔음을 입증하는 사례다. 국가유산청은 이러한 무형의 가치와 유형의 건축미가 결합한 해우소를 체계적으로 보존하여 후대에 물려줄 가치가 충분하다고 판단했다.
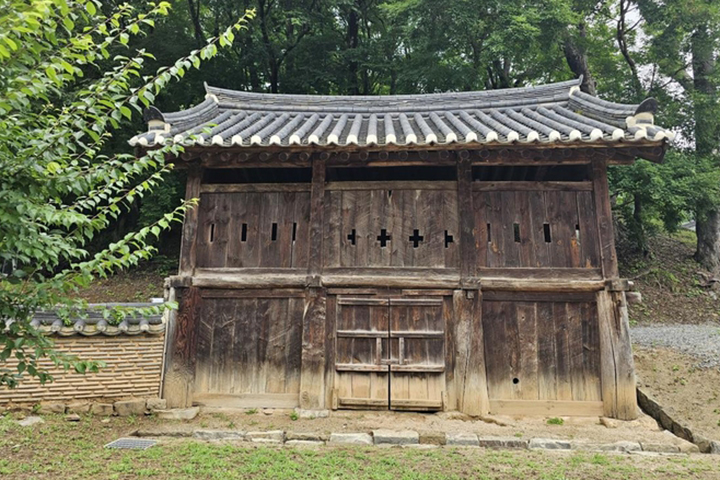
지정 예고된 해우소들은 각기 다른 매력을 뽐내며 관람객들의 시선을 끈다. 선암사 측간은 고풍스러운 목조 구조와 주변 경관의 조화가 일품이며, 보덕사 해우소는 강원도 지역 특유의 견고한 건축미를 자랑한다. 해인사 국일암 해우소는 법보종찰의 위엄에 걸맞게 단정하면서도 실용적인 공간 배치가 돋보인다. 이들은 모두 종교적 수행의 연장선상에서 화장실을 대했던 승가 공동체의 정신을 시각적으로 구현하고 있다. 국가 유산 지정은 단순히 오래된 건물을 보호하는 것을 넘어, 그 속에 담긴 한국인의 삶의 태도를 재발견하는 계기가 될 전망이다.
국가유산청은 앞으로 30일간의 예고 기간을 거쳐 각계의 의견을 수렴한 뒤, 문화유산위원회의 심의를 통해 최종 지정 여부를 확정할 계획이다. 이번 결정이 확정되면 사찰의 부속 건물 정도로 여겨졌던 해우소가 국가 차원의 관리를 받는 소중한 민속 문화 자산으로 거듭나게 된다. 100년의 세월 동안 묵묵히 근심을 받아내 온 낡은 목조 건물이 이제는 우리 민족의 지혜와 문화를 증언하는 새로운 상징으로 자리매김하게 되었다.