트래블
에메랄드빛 비선담, 지리산이 숨겨둔 비경
 수은주가 40도를 넘나드는 극한의 폭염이 한반도를 달구고 있는 가운데, 지리산의 마지막 원시림으로 불리는 칠선계곡이 무더위에 지친 시민들의 안식처로 주목받고 있다. 천왕봉 북쪽 자락을 따라 약 18km에 걸쳐 뻗어 있는 이 계곡은 험준한 지형 덕분에 인간의 손길을 타지 않은 태고의 신비로움을 고스란히 간직하고 있다. 반달가슴곰을 비롯한 다양한 야생동물의 터전인 이곳은 단순한 피서지를 넘어 자연의 시간이 인간의 속도보다 우선시되는 지리산 최고의 비경으로 손꼽힌다.
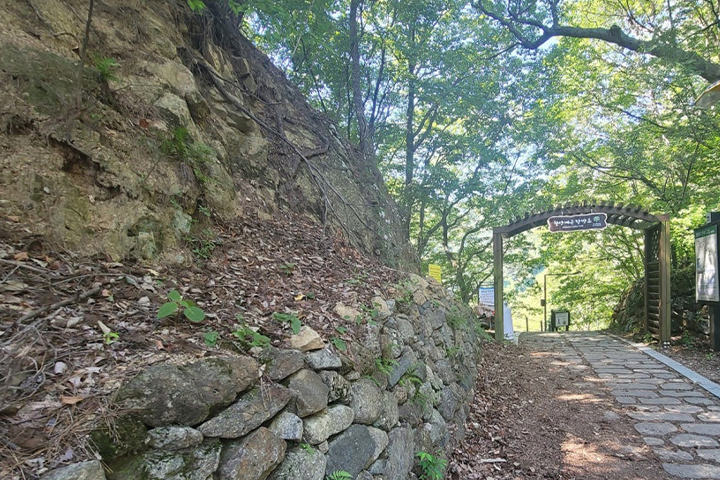
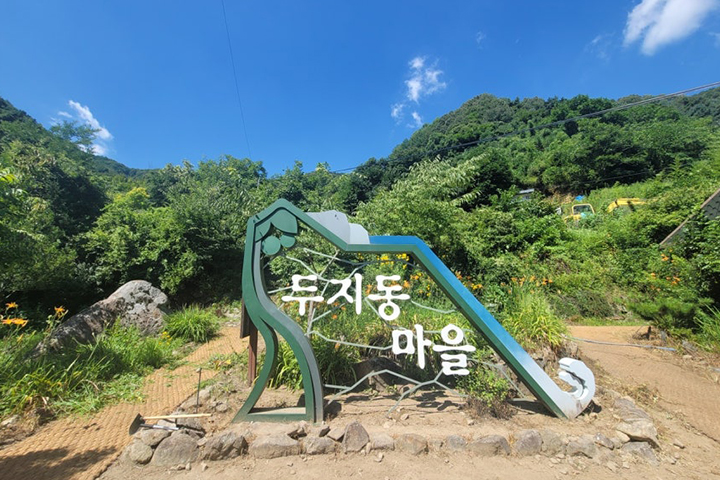
칠선계곡으로 향하는 여정은 경남 함양군 추성마을에서 시작된다. 가파른 오르막길을 따라 땀방울을 흘리며 오르다 보면 군량미를 보관하던 뒤주에서 이름이 유래했다는 두지동 마을에 닿는다. 이곳에서는 자원봉사자들이 정성껏 가꾼 야생화 정원이 탐방객들을 반기며 산촌의 평온한 정취를 전한다. 울창한 숲길로 들어서면 나무들이 만든 천연 터널이 뜨거운 햇살을 차단하고, 바위틈을 비집고 나온 강인한 나무뿌리들이 원시림의 생명력을 온몸으로 증명하며 경외심을 불러일으킨다.
탐방로를 따라 깊숙이 들어갈수록 칠선계곡의 진면목이 드러난다. 일곱 선녀의 전설이 깃든 선녀탕은 바닥의 자갈까지 투명하게 비치는 에메랄드빛 수면으로 보는 이의 마음을 단번에 사로잡는다. 햇빛의 각도에 따라 시시각각 표정을 바꾸는 물빛과 기암괴석, 그리고 짙은 이끼를 두른 바위들이 어우러진 풍경은 마치 신선 세계에 발을 들인 듯한 착각을 불러일으킨다. 옥녀탕을 지나 숲이 더욱 깊어지는 구간에 들어서면 한낮의 폭염조차 무색하게 만드는 서늘한 기운이 온몸을 감싼다.
계곡의 백미로 꼽히는 비선담에 도착하면 깎아지른 듯한 절벽 아래 푸른 소가 신비로운 자태를 드러낸다. 쉼 없이 흘러내리는 맑은 물소리와 수면에 거울처럼 비치는 숲의 형상은 탐방객들에게 일상의 번잡함을 잊게 하는 고요한 명상의 시간을 선사한다. 수천 년 동안 같은 길을 흘러온 물줄기와 그 시간을 묵묵히 지켜온 숲 앞에서 인간은 잠시 머물다 가는 손님임을 깨닫게 된다. 자연이 스스로를 보존하며 지켜온 이 거대한 생태계는 그 자체로 위대한 유산이다.
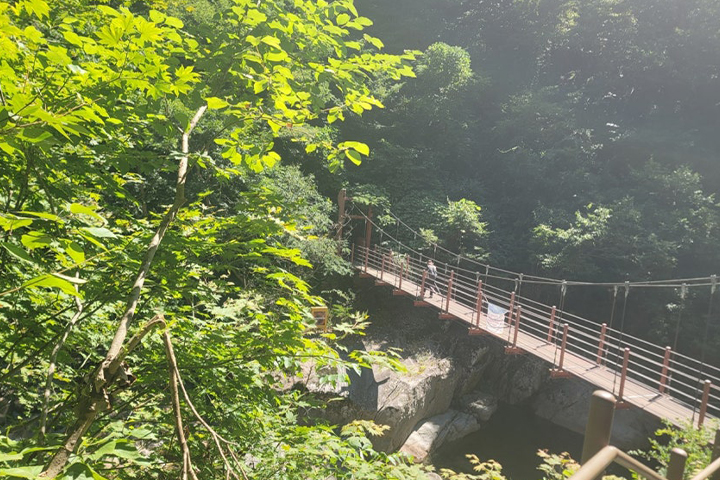
칠선계곡의 아름다움은 보이지 않는 곳에서 땀 흘리는 이들의 노력이 있기에 가능했다. 전국의 산을 돌며 환경 정화 활동을 펼치는 자원봉사자들과 국립공원을 지키는 이들의 정성이 모여 원시의 풍경이 오늘날까지 이어질 수 있었다. 탐방객들 역시 자연의 품을 빌려 잠시 쉬어가는 만큼, 흔적을 남기지 않는 성숙한 시민 의식을 보여주고 있다. 서두르지 않고 느린 걸음으로 숲과 교감할 때 자연은 비로소 자신이 품은 가장 깊은 속살을 내어주며 지친 영혼을 다독인다.
여름철 계곡을 찾는 행위는 이제 단순한 온도 조절을 넘어 삶의 속도를 늦추는 치유의 과정으로 진화하고 있다. 칠선계곡이 선사하는 짙은 숲의 향기와 청량한 물소리는 폭염에 마모된 심신을 회복시키는 강력한 에너지를 제공한다. 자연의 시간표에 맞춰 걷는 이 길 끝에서 마주하는 것은 시원한 바람만이 아니다. 수백 년을 견뎌온 나무와 바위가 건네는 무언의 위로, 그리고 지리산이 허락한 원시의 평화가 오래도록 기억 속에 머물며 일상을 살아갈 힘을 보탠다.