문화
초연 전회 매진 신화, 대구서 다시 피는 민들레
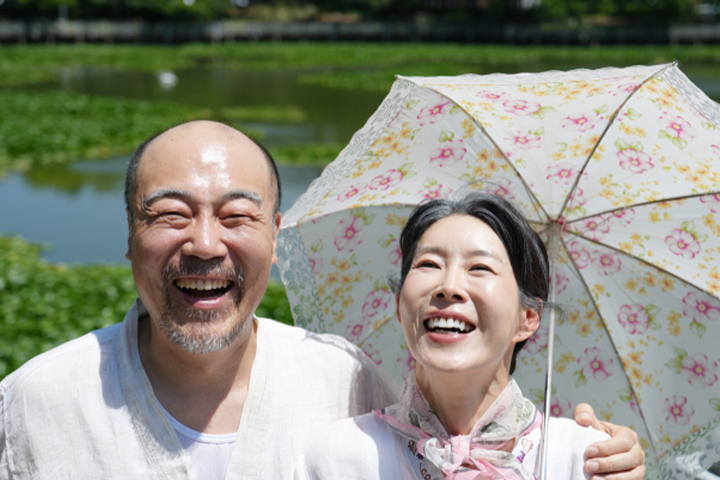 대구시립극단이 제62회 정기공연의 막을 올리며 관객들에게 잊지 못할 서정적인 감동을 선사한다. 이번 무대에 오르는 작품은 박춘근 작가의 대표 희곡 '민들레 바람되어'로, 오는 14일과 15일 양일간 대구문화예술회관 비슬홀에서 관객들을 만난다. 2008년 초연 당시 전석 매진이라는 기록적인 흥행을 거두며 작품성을 인정받았던 이 연극은, 이번에 대구시립극단 성석배 예술감독의 새로운 연출을 통해 더욱 깊이 있는 인간 내면의 풍경을 그려낼 예정이다.
작품은 극적인 사건의 나열보다는 우리 곁에 늘 존재하는 일상적인 감정의 흐름에 집중한다. 사랑하는 사람과의 이별, 그 후에도 마음속에 남겨진 그리움, 그리고 시간이 흐르며 비로소 이해하게 되는 서로의 진심을 담담하면서도 따뜻한 시선으로 포착한다. 관객들은 무대 위 인물들이 전하는 말과 침묵 사이에서 각자의 기억을 투영하며, 평범한 일상이 지닌 숭고한 가치와 곁에 있는 사람의 소중함을 다시금 깨닫는 시간을 갖게 된다.
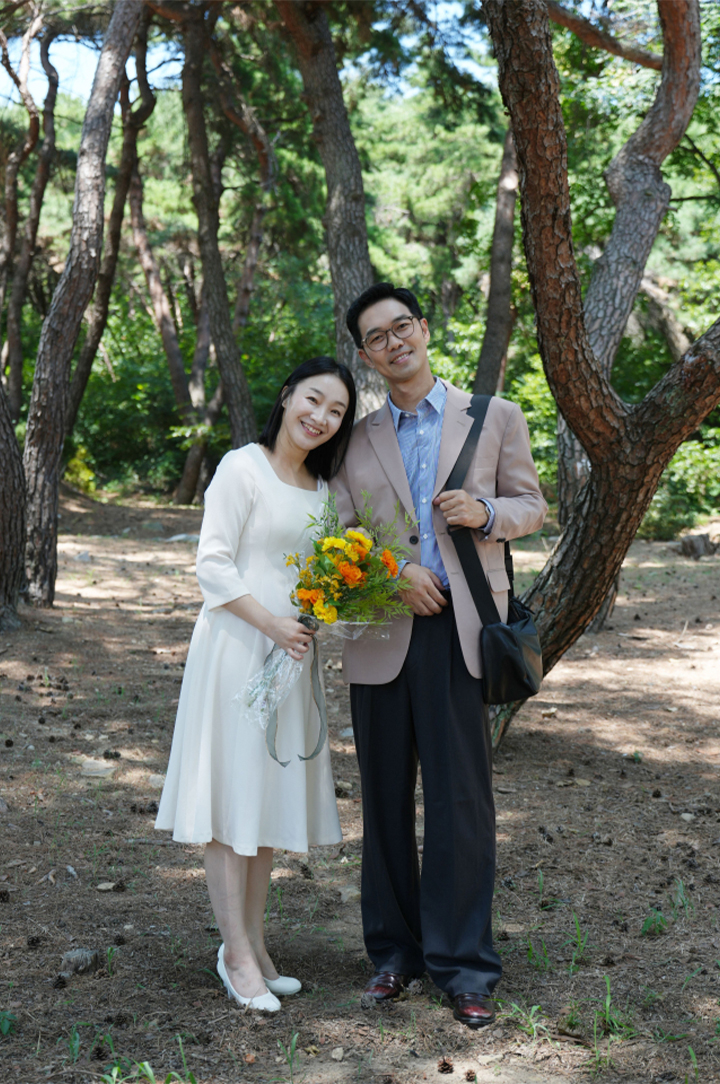
이번 공연의 무대는 현실의 시간과 과거의 기억이 유기적으로 교차하는 공간으로 설계되었다. 계절에 따라 피고 지는 민들레 꽃은 삶의 순환과 멈추지 않는 시간의 흐름을 상징하는 핵심적인 장치다. 화려하고 복잡한 무대 장식 대신 최소한의 미장센과 여백의 미를 강조하여, 배우들의 숨소리와 대사가 지닌 힘이 오롯이 관객에게 전달되도록 구성했다. 이는 소극장 연극만이 가질 수 있는 친밀함과 몰입감을 극대화하려는 연출적 의도가 돋보이는 대목이다.
제목에 등장하는 '민들레'는 작품 전체를 관통하는 가장 중요한 상징적 매개체다. 바람을 타고 흩날리는 민들레 홀씨는 누군가를 향해 끝없이 뻗어 나가는 그리움이자, 세월이 흘러도 가슴 한구석에 뿌리 내린 기억의 조각들을 의미한다. 작은 꽃 한 송이가 지닌 끈질긴 생명력은 삶과 죽음, 만남과 헤어짐이라는 거대한 주제를 따뜻하게 감싸 안으며, 관객들에게 슬픔을 넘어선 치유와 희망의 메시지를 건넨다.
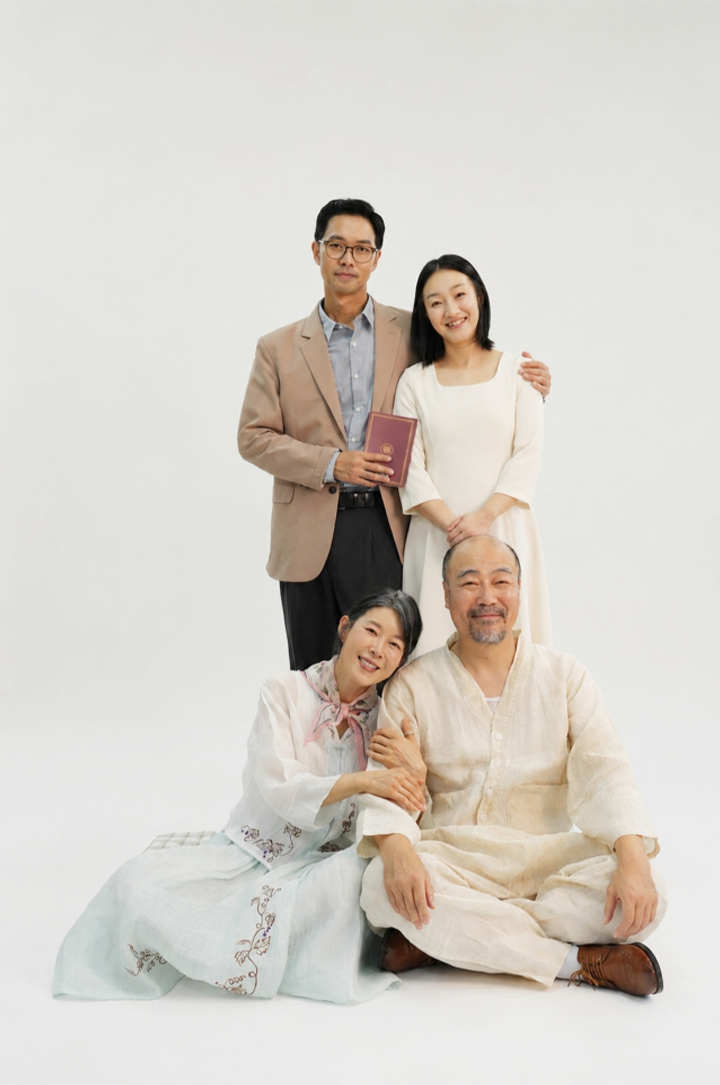
성석배 예술감독은 이번 공연이 특별한 영웅의 이야기가 아닌, 오늘을 살아가는 우리 모두의 보편적인 삶을 대변한다고 설명했다. 그는 관객들이 극장을 나설 때 지금 곁을 지켜주는 가족이나 연인의 손을 한 번 더 꼭 잡을 수 있는 따뜻한 여운을 느끼길 바란다고 전했다. 대구시립극단의 베테랑 단원들인 황승일, 김정연, 강석호, 김경선이 출연하여 인물들의 내면을 섬세하게 빚어내며 극의 완성도를 뒷받침한다.
공연은 14일 오후 7시 30분, 15일 오후 2시와 6시 등 총 세 차례에 걸쳐 진행된다. 전석 1만 원이라는 합리적인 가격으로 책정되어 지역민들이 부담 없이 수준 높은 정통 연극을 즐길 수 있도록 문턱을 낮췄다. 중학생 이상이면 누구나 관람할 수 있는 이번 무대는 무더운 여름날, 메마른 감성을 적시는 단비 같은 공연이 될 것으로 기대를 모으며 대구의 여름밤을 민들레 홀씨 같은 그리움으로 물들일 준비를 마쳤다.