건강모아
내 몸 망치는 만성염증, 항염 식품 5가지로 해결
 우리 몸을 지키는 방어 기제인 염증 반응이 해소되지 않고 장기간 머물 경우, 혈관과 뇌를 공격하는 독소로 변해 치명적인 질환을 유발할 수 있다는 경고가 나왔다. 최근 건강 전문 채널을 통해 공개된 영상에서 응급의학과 전문의 최석재 교수는 급성 염증과 달리 서서히 쌓이는 만성염증의 위험성을 강조하며, 이를 방치할 경우 혈관 벽이 딱딱해지고 혈류가 막히는 동맥경화의 주범이 된다고 지적했다. 만성염증은 뚜렷한 통증 없이 몸속을 망가뜨리기 때문에 평소 생활 습관을 통한 체계적인 관리가 필수적이다.
만성염증을 효과적으로 억제하는 대표적인 방법으로는 '간헐적 단식'이 제안되었다. 일정 시간 동안 음식 섭취를 중단하고 공복 상태를 유지하면 우리 몸은 스스로 불필요한 세포 찌꺼기를 파괴하고 재생하는 '자가포식(Autophagy)' 단계에 진입한다. 하루 12시간에서 16시간 정도 공복을 유지하거나 일주일에 하루를 온전히 비우는 방식은 노화된 세포를 정리하고 염증 수치를 낮추는 데 탁월한 효과가 있다. 아침 식사에서 정제된 당분을 배제하거나 저녁 식사 시간을 앞당기는 것만으로도 자연스러운 세포 정화 효과를 기대할 수 있다.
다만 간헐적 단식을 실천할 때 주의해야 할 사항도 있다. 당뇨병 환자나 인슐린 치료를 받는 이들의 경우 갑작스러운 단식이 반응성 저혈당을 유발해 의식을 잃는 등 위험한 상황에 처할 수 있기 때문이다. 최 교수는 기저 질환이 있는 경우 반드시 주치의와 상담을 거쳐야 하며, 만일의 사태에 대비해 사탕이나 포도당 캔디를 상비할 것을 권고했다. 건강을 위한 노력이 오히려 독이 되지 않도록 개인의 신체 상태에 맞춘 유연한 적용이 필요하다는 설명이다.
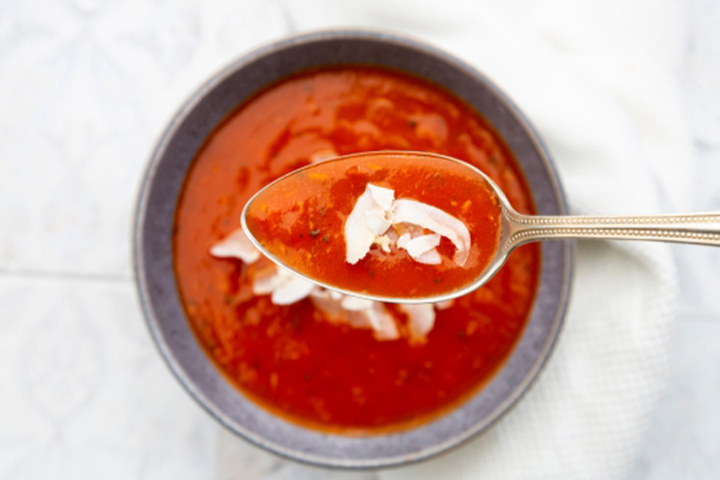
식단 구성 역시 체내 염증 수치를 결정짓는 핵심적인 요소다. 특히 다양한 채소를 토마토 베이스로 끓여 만든 '마녀 수프'는 항염 성분을 가장 효율적으로 섭취할 수 있는 메뉴로 꼽힌다. 당근, 브로콜리, 양파 등 항산화 물질이 풍부한 식재료를 한데 모아 섭취함으로써 혈관 건강 증진은 물론 체중 감량 효과까지 동시에 거둘 수 있다. 당류 함량이 적고 식이섬유가 풍부해 현대인의 고질적인 문제인 혈당 스파이크를 방지하는 데도 이롭다.
이 외에도 일상에서 쉽게 접할 수 있는 항염 식품들의 섭취 비중을 높여야 한다. 케일이나 시금치 같은 짙은 잎채소에 함유된 카로티노이드 성분과 블루베리 등 베리류에 풍부한 안토시아닌은 강력한 항산화 작용을 통해 세포 손상을 막아준다. 또한 육류 대신 이소플라본이 풍부한 콩류를 선택하고, 정제된 흰 쌀밥 대신 섬유질이 살아있는 현미나 귀리 등 통곡물을 주식으로 삼는 습관은 내독소를 배출하고 혈관 노폐물을 씻어내는 데 결정적인 역할을 한다.
결국 만성염증과의 싸움은 무엇을 먹느냐만큼이나 언제 먹지 않느냐의 균형에 달려 있다. 세포가 스스로를 청소할 시간을 충분히 부여하고, 깨끗한 에너지를 공급하는 식단을 유지하는 것이 만병의 근원을 차단하는 지름길이다. 특별한 약물이나 고가의 치료법에 의존하기보다 매일 반복되는 식사 시간과 메뉴를 점검하는 작은 변화가 혈관 노화와 뇌 건강을 지키는 가장 강력한 방어책이 될 것이다.