경제
루프탑 풀서 즐기는 라면, L7 홍대 이색 협업
 도심 속 휴양지를 표방하는 L7 홍대 바이 롯데호텔이 식품 기업 농심의 장수 브랜드 '너구리'와 이색적인 만남을 시도하며 여름 호캉스족의 눈길을 사로잡고 있다. 양사는 호텔 22층에 위치한 야외 수영장을 중심으로 농심의 캐릭터와 제품을 결합한 체험형 공간인 '너구리의 라면가게'를 전격 오픈했다. 세련된 호텔 루프탑 공간에 친숙한 라면 브랜드를 입힌 이번 프로젝트는 내년 7월까지 장기적으로 운영되며 방문객들에게 색다른 즐거움을 선사할 예정이다.
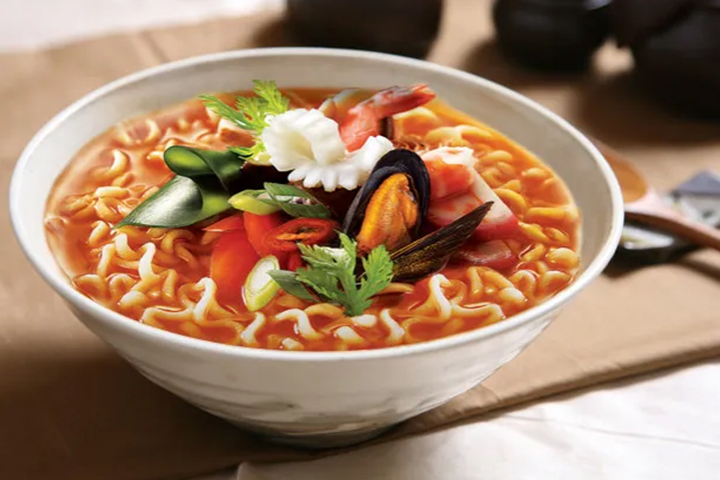
가장 화제를 모으는 장소는 홍대 도심이 한눈에 내려다보이는 22층 루프탑 풀이다. 이곳에서는 물놀이를 즐긴 방문객들이 허기를 달랠 수 있도록 농심 라면을 현장에서 직접 조리해 먹을 수 있는 서비스를 제공한다. 탁 트인 전망을 배경으로 따끈한 라면을 맛보는 경험은 기존 호텔 서비스에서는 찾아보기 힘든 이색적인 풍경을 연출한다. 라면 주문 시에는 롯데호텔 특제 김치와 생수가 포함된 세트 메뉴를 1만 원에 이용할 수 있어 가성비까지 챙겼다는 평가다.
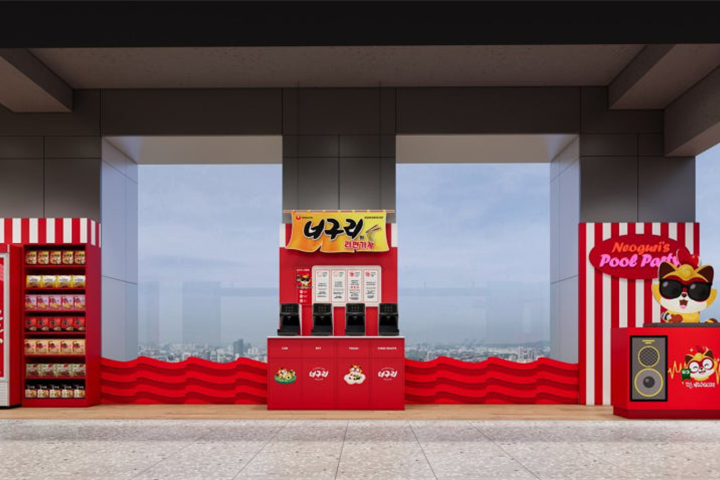
수영장 곳곳은 'DJ 너구리와 함께하는 풀 파티'라는 테마에 맞춰 감각적인 포토존으로 꾸며졌다. 방문객들은 현장에 비치된 헤드폰이나 선글라스 같은 소품을 활용해 개성 넘치는 사진을 촬영하며 즐거운 추억을 남길 수 있다. 단순한 식사 공간을 넘어 시각적인 즐거움과 놀이 요소를 결합한 덕분에 젊은 층 사이에서는 이미 필수 방문 코스로 입소문이 났다. 호텔 측은 트렌드에 민감한 고객들의 요구를 반영해 공간 브랜딩에 세심한 주의를 기울였다.
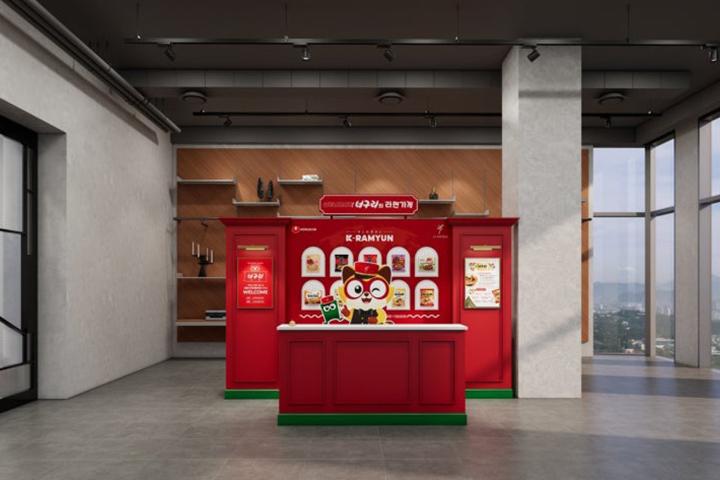
호텔 21층에 마련된 블루루프라운지 역시 너구리 캐릭터를 활용한 브랜드 체험 존으로 탈바꿈했다. 호텔 리셉션 데스크의 형상을 빌려 꾸민 이곳에서는 농심의 대표 제품들을 한눈에 살펴볼 수 있으며, 방문객이 직접 메시지를 남길 수 있는 참여형 공간인 '메모리 월'도 운영 중이다. 투숙객뿐만 아니라 일반 방문객들도 자연스럽게 브랜드의 가치를 경험할 수 있도록 동선을 설계한 점이 돋보인다.
여름 성수기를 겨냥한 풍성한 이벤트도 마련되어 고객 참여를 유도하고 있다. 8월 한 달간 호텔 내 포토존에서 찍은 사진을 지정된 해시태그와 함께 개인 SNS에 공유하면 추첨을 통해 라면가게 이용권을 증정하는 행사를 진행한다. 온라인상에서의 자발적인 확산을 유도해 브랜드 인지도를 높이겠다는 전략이다. 호텔 관계자는 감각적인 공간과 친숙한 브랜드의 결합이 고객들에게 기대 이상의 만족감을 주고 있다고 전했다.
L7 홍대 바이 롯데호텔은 이번 협업을 시작으로 다양한 산업군과의 파트너십을 강화해 나갈 방침이다. 단순히 잠만 자는 숙박 시설을 넘어 먹거리와 놀거리, 볼거리가 어우러진 복합 문화 공간으로서의 정체성을 확고히 하겠다는 의지다. 대중적인 먹거리인 라면을 호텔 루프탑이라는 고급스러운 환경에 녹여낸 이번 시도는 차별화된 경험을 중시하는 현대 여행객들에게 새로운 호캉스의 기준을 제시하고 있다.