
트래블
낮엔 예술, 밤엔 야경… 통영이 제안하는 24시간 여행
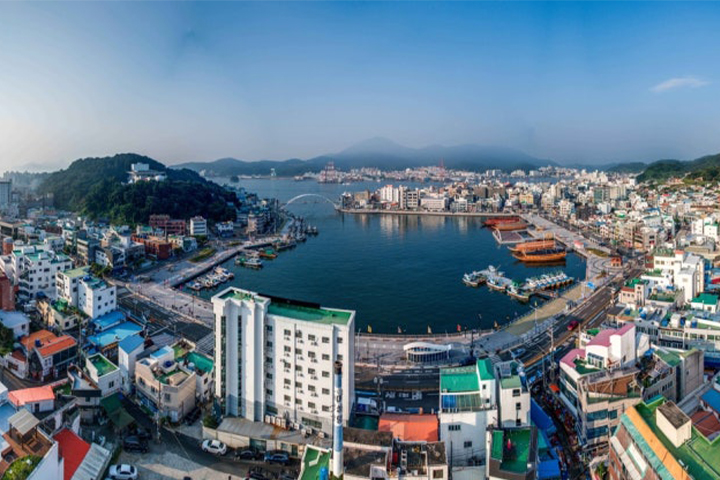 한려수도의 맑은 물결이 흐르는 경남 통영은 역사와 예술이 겹겹이 쌓인 독보적인 도시다. 조선시대 삼도수군통제영이 위치했던 호국의 성지이자, 수많은 거장들이 현대 예술의 꽃을 피워낸 예향으로서 통영은 여행자들에게 거부할 수 없는 매력을 선사한다. 최근 이 도시는 과거의 명성에 안주하지 않고, 낮의 풍요로운 자연에 밤의 화려한 미학을 더해 낮과 밤이 모두 즐거운 입체적인 체류형 관광지로 새로운 도약을 시작했다.
세속의 소란함에서 벗어나 진정한 휴식을 원하는 이들에게 미륵산 남쪽 자락의 미래사는 최적의 안식처가 된다. 미륵산 정상에서 차로 15분 정도 달리면 닿는 이곳은 티베트에서 건너온 부처님 진신사리 3과를 모신 3층 석탑으로도 유명하지만, 무엇보다 사찰을 감싸 안은 웅장한 편백 숲이 압권이다. 일제강점기의 아픈 역사를 딛고 미래사가 정성껏 가꿔온 이 숲은 이제 현대인들의 지친 몸과 마음을 달래주는 힐링의 성지로 자리매김했다.
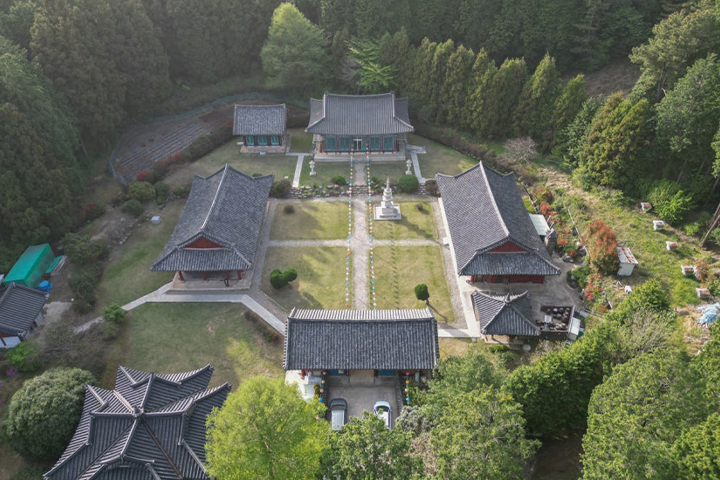
편백 숲으로 들어서는 순간, 하늘을 찌를 듯 솟아오른 나무 기둥들이 거대한 초록색 지붕을 만들어낸다. 울창한 숲길을 따라 천천히 발을 내딛으면 나무들이 뿜어내는 진한 피톤치드 향이 허파 깊숙이 스며들어 몸속의 독소를 씻어내는 듯한 기분을 느끼게 한다. 바람에 흔들리는 나뭇잎 소리와 고요한 산사의 분위기는 일상의 스트레스를 잊게 하며, 여행자에게 자연이 주는 가장 순수한 형태의 치유를 경험하게 한다.
태양이 저물고 어둠이 깔리면 통영은 또 다른 얼굴을 드러낸다. 낮 동안 관광객들로 북적이던 동피랑 벽화마을은 밤이 되면 고요하고 서정적인 공간으로 변모한다. 주민들의 손길이 닿은 구불구불한 골목길은 은은한 달빛 아래 저마다의 이야기를 품은 채 방문객을 맞이한다. 벽면을 장식한 그림들은 밤의 정취와 어우러져 낮과는 전혀 다른 몽환적인 분위기를 자아내며 마을 전체를 하나의 거대한 야외 갤러리로 만든다.
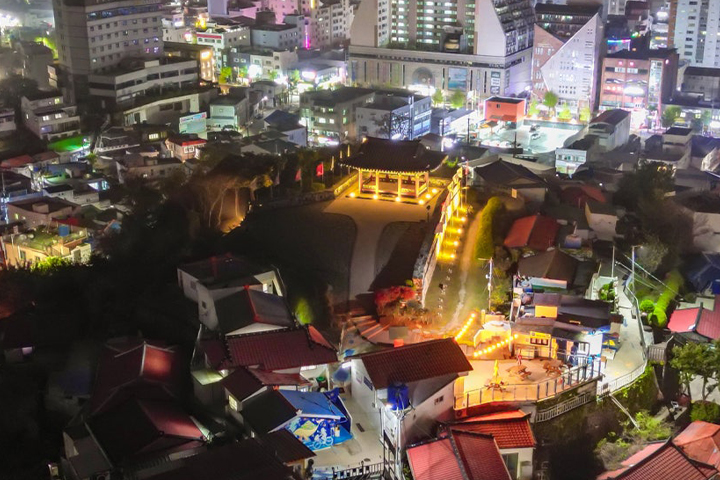
마을의 가장 높은 곳인 동포루에 올라서면 통영 야간 관광의 절정을 마주하게 된다. 발아래로 펼쳐진 강구안 항구의 불빛들이 잔잔한 밤바다 위로 번져나가며 보석처럼 빛나는 광경은 보는 이의 탄성을 자아낸다. 화려하면서도 결코 가볍지 않은 통영의 야경은 항구 도시 특유의 활력과 예향의 기품을 동시에 담아내며, 체류형 관광지로서 통영이 가진 독보적인 경쟁력을 유감없이 보여준다.
통영에서의 여정은 푸른 바다의 색채로 시작해 예술의 궤적을 따라가다 고요한 자연과 화려한 야경 속에서 완성된다. 발길 닿는 곳마다 역사와 문화, 자연이 빚어낸 이야기가 흐르는 이 도시는 여행자의 기억 속에 오래도록 지워지지 않을 짙푸른 화폭을 남긴다. 낮의 치유와 밤의 낭만이 공존하는 통영은 단순한 방문지를 넘어, 다시 찾고 싶은 중독성 있는 여행지로서 그 명성을 더욱 공고히 하고 있다.










