스포츠모아
홍명보 빈자리 공모, 혼다 지원설에 쏠린 눈
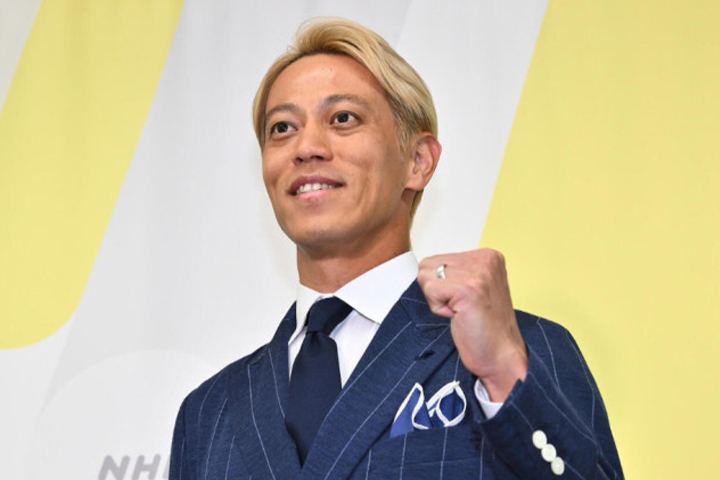 한국 축구 역사상 유례없는 국가대표팀 감독 공개 모집 절차가 시작되면서 이웃 나라 일본에서도 이례적인 관심이 쏟아지고 있다. 대한축구협회가 홍명보 전 감독의 빈자리를 채우기 위해 사상 처음으로 공모 방식을 택하자, 일본 축구의 전설 혼다 게이스케가 이를 흥미로운 시선으로 바라보며 짧은 소회를 남겼기 때문이다. 이러한 행보는 폐쇄적이었던 기존의 선임 방식에서 벗어난 파격적인 시도로 평가받으며 해외에서도 하나의 대형 이벤트처럼 소비되는 양상이다.
일본의 주요 스포츠 매체들은 혼다가 한국의 감독 공개 채용 소식에 대해 "재미있는 시도"라는 반응을 보였다고 일제히 보도했다. 혼다의 이 짧은 한마디는 일본 현지 팬들 사이에서 즉각적인 폭발력을 발휘했다. 일본 팬들은 혼다에게 한국 대표팀 감독직에 직접 도전해보라는 농담 섞인 추천을 쏟아내며, 라이벌 국가의 사령탑 공모 상황을 흥미진진하게 관전하고 있다. 이는 한일 양국의 축구 팬들이 온라인을 통해 실시간으로 반응을 주고받으며 형성된 독특한 문화적 현상이다.
혼다는 평소에도 지도자로서의 야망을 숨기지 않았던 인물이다. 그는 차기 일본 대표팀 감독직에 대해 자신을 1년간 시험해 보라며 강한 자신감을 드러낸 바 있다. 하지만 현실적인 장벽은 존재한다. 혼다는 현재 프로 팀을 지휘할 수 있는 최고 등급의 지도자 라이선스를 보유하지 않은 상태다. 그는 기존의 라이선스 제도가 지닌 경직성에 의문을 제기하며 시스템의 변화를 주장해왔으나, 규정이 엄격한 국가대표팀 감독직 수행에는 치명적인 약점으로 작용한다.
한국 대표팀의 이번 공개채용 공고 역시 명확한 자격 요건을 명시하고 있다. 외국인 지원자의 경우 국제축구연맹 산하 대륙연맹이 발급한 최고 등급의 지도자 자격증을 반드시 지참해야 한다. 따라서 혼다가 실제로 한국 대표팀에 지원서를 제출하더라도 서류 심사 단계에서 탈락할 가능성이 매우 높다. 결국 혼다의 한국행은 현실적인 부임 가능성보다는, 양국 축구 팬들이 즐기는 하나의 상징적인 해프닝에 가까운 셈이다.
이번에 선임될 감독은 오는 9월부터 11월까지 예정된 A매치 6경기를 책임지는 임시 사령탑 성격이 강하다. 대한축구협회는 대한체육회의 규정에 따라 공정성을 확보하기 위해 공개채용이라는 승부수를 던졌다. 협회는 오는 9일까지 지원서를 접수한 뒤 서류와 면접을 거쳐 최종 적임자를 낙점할 계획이다. 9월에는 남미 강호들과의 평가전이 거론되고 있으며, 10월에는 베네수엘라와 우즈베키스탄 등과의 친선전이 예정되어 있어 선임 작업에 속도를 내야 하는 상황이다.
한국 축구의 새로운 실험이 일본 레전드의 한마디와 맞물려 예상치 못한 홍보 효과를 거두고 있다. 비록 혼다의 부임이 실현될 확률은 희박하지만, 이번 공개채용은 한국 축구 행정의 투명성을 제고하려는 노력으로 비치며 아시아 축구계 전반에 신선한 자극을 주고 있다. 8월 말까지 마무리될 이번 선임 절차를 통해 과연 어떤 인물이 한국 축구의 임시 지휘봉을 잡게 될지, 한일 양국 팬들의 시선은 이제 최종 후보자 명단으로 향하고 있다.