
국제
"T1 고!" 카자흐스탄 달군 한국 게임의 힘
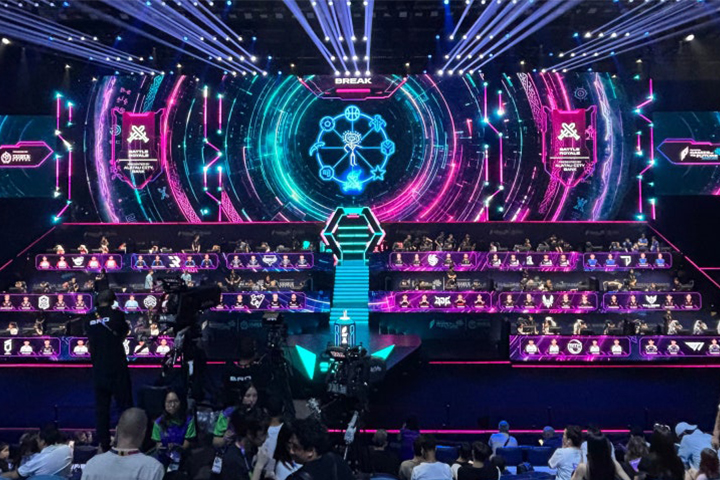 중앙아시아의 광활한 초원 위에 세워진 카자흐스탄 아스타나 비라인 아레나가 한국 게임의 열기로 뜨겁게 달아올랐다. 세계 최대 규모의 피지털 스포츠 축제인 '게임스 오브 더 퓨처(GOTF)'에서 크래프톤의 배틀그라운드가 배틀로얄 부문 정식 종목으로 첫선을 보이며 현지 팬들의 마음을 사로잡은 것이다. 경기장을 가득 메운 관중들은 한국에서 온 지케이 이스포츠와 T1 등 주요 팀들의 이름을 연호하며 e스포츠가 국경을 넘은 문화 언어임을 증명했다.
이번 대회는 사흘간 총 15차례의 치열한 매치를 통해 최종 승자를 가리는 방식으로 진행되었다. 한국 대표로 출전한 지케이 이스포츠는 최종 5위를 기록하며 선전했고, DN수퍼스와 T1 역시 각각 9위와 10위에 이름을 올리며 한국 e스포츠의 저력을 보여주었다. 비록 우승컵을 들어 올리지는 못했지만, 세계적인 강팀들과 어깨를 나란히 하며 현지 팬들에게 강렬한 인상을 남겼다는 평가가 지배적이다.
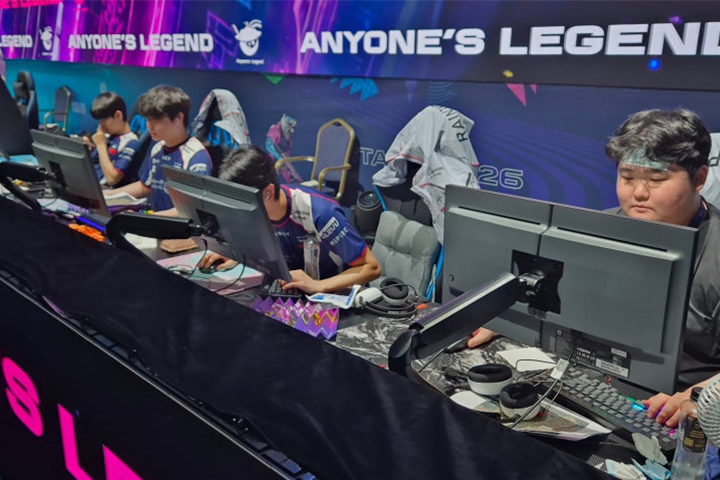
카자흐스탄 현지의 반응은 기대 이상이었다. 온라인 생중계에만 8만 명 이상의 시청자가 몰렸으며, 경기장에는 어린 자녀와 함께 온 가족 단위 관람객부터 페이스페인팅을 한 청소년들까지 인산인해를 이뤘다. 이러한 열풍의 배경에는 e스포츠를 차세대 국가 성장 동력으로 낙점한 카자흐스탄 정부의 파격적인 지원 정책이 자리 잡고 있다. 정부는 'e스포츠 발전 구상'을 통해 전문 선수 육성과 인프라 확충에 박차를 가하고 있다.
현지의 독특한 IT 문화인 '컴퓨터 클럽' 또한 e스포츠 대중화의 견인차 역할을 하고 있다. 한국의 PC방과 유사한 이 공간은 이제 단순한 오락 장소를 넘어 프로게이머를 꿈꾸는 청소년들의 체계적인 훈련장으로 탈바꿈했다. 아스타나 시내의 클럽 운영자들은 최근 들어 취미로 게임을 즐기는 이들보다 실제 대회 출전을 목표로 전략을 연구하는 학생들이 눈에 띄게 늘었다고 입을 모은다.
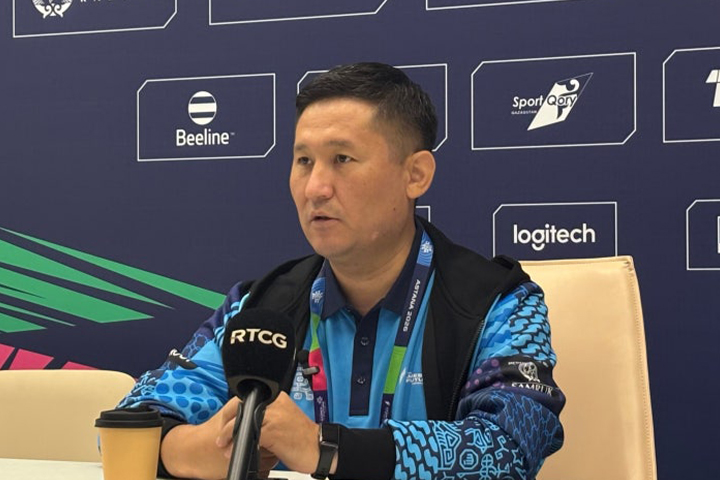
특히 배틀그라운드는 카자흐스탄 젊은 층 사이에서 독보적인 인기를 구가하는 종목이다. 현지 연고 팀인 디가 이스포츠가 국제 무대에서 꾸준한 성과를 내며 인지도를 쌓아온 덕분에, 배틀그라운드는 중앙아시아 e스포츠 시장의 주류로 확실히 자리매김했다. 경기장을 찾은 현지 청소년들은 친구들과 가장 즐겨 하는 게임을 직접 눈앞에서 관람할 수 있다는 사실에 열광하며 한국 게임에 대한 깊은 친밀감을 드러냈다.
카자흐스탄 문화체육관광부는 이번 대회를 계기로 e스포츠 종주국인 한국과의 협력을 더욱 강화하겠다는 의지를 밝혔다. 단순한 대회 유치를 넘어 인적 교류와 기술 협력 등 다각적인 분야에서 한국의 노하우를 배우고 싶다는 기대다. 중앙아시아의 e스포츠 열기가 한국 게임 산업의 새로운 수출 활로가 될 수 있다는 분석이 나오는 가운데, 아스타나에서 울려 퍼진 함성은 양국 문화 교류의 새로운 장을 여는 신호탄이 되었다.










