사회모아
보완수사권 폐지 후폭풍…돌려차기 피해자 “거부해야”
 검사의 보완수사권 폐지를 핵심으로 하는 형사소송법 개정안이 국회를 통과하면서, 이른바 ‘부산 돌려차기 사건’ 피해자가 개정안을 주도한 김용민 더불어민주당 의원을 공개 비판했다. 피해자는 해당 사건이 검찰 보완수사를 통해 혐의가 변경된 대표 사례라며, 법 개정이 피해자 보호를 약화시킬 수 있다고 우려했다.
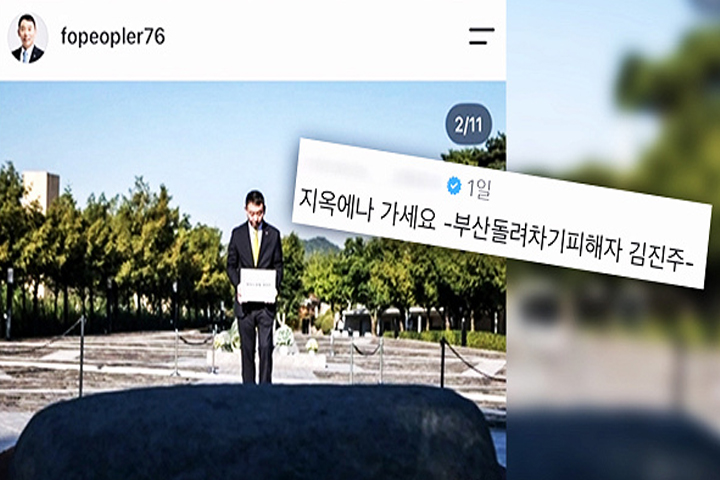
김 의원은 지난 1일 경남 김해 봉하마을을 방문해 노무현 전 대통령 묘역을 참배한 뒤 자신의 SNS에 형사소송법 개정안 통과 사실을 언급했다. 그는 “내주신 숙제 다 끝냈습니다”라며 통과된 개정안을 노 전 대통령 영전에 올렸다고 밝혔다. 이어 “노무현 대통령님 ‘야, 기분 좋다’라고 하고 계시지요”라는 글과 함께 노 전 대통령 동상 옆에서 찍은 사진도 게시했다.
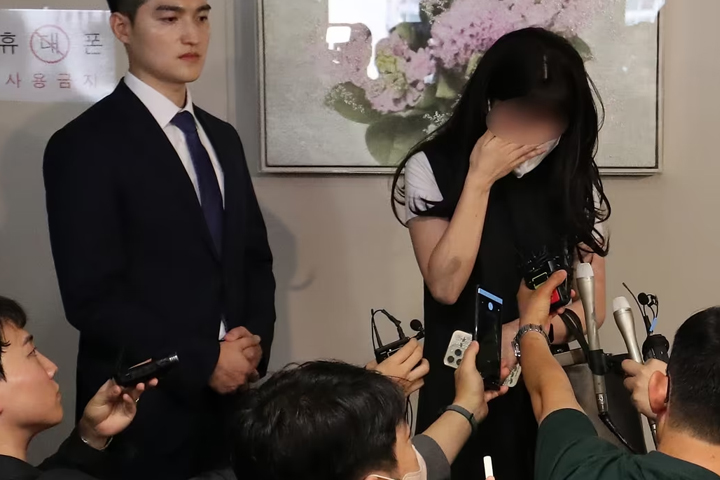
해당 게시물에는 형사소송법 개정안에 반대하는 댓글이 잇따랐다. ‘부산 돌려차기 사건’ 피해자인 김진주 씨도 "지옥에나 가세요"라는 댓글을 통해 김 의원을 강하게 비판한 것으로 전해졌다. 김씨는 그동안 검찰 수사권 축소와 보완수사권 폐지에 대해 공개적으로 반대 입장을 밝혀왔다. 현재 김씨가 남긴 댓글은 삭제된 상태다.
김씨는 이재명 대통령을 향해서도 재의요구권, 이른바 거부권 행사를 촉구했다. 그는 자신의 SNS에 “국민을 대표하는 대통령이라면 반드시 거부해야 한다”며 “가해자의 편이 아니라 피해자의 편이자 국민의 편이라고 말하며 거부해주길 바란다”는 취지의 글을 올렸다. 이어 “국가가 보호해주지 않는다”며 강한 불안감을 드러냈다.
부산 돌려차기 사건은 검찰 보완수사의 필요성을 보여주는 사례로 자주 언급된다. 사건은 2022년 5월 부산 부산진구의 한 오피스텔에서 발생했다. 귀가 중이던 피해자는 30대 남성 이모 씨에게 뒤에서 공격을 당했고, 이후 CCTV 사각지대로 끌려갔다. 발견 당시 피해자의 옷 상태 등으로 성범죄 정황이 의심됐지만, 경찰은 처음에 이씨에게 살인미수 등 혐의를 적용했다.
이후 검찰 보완수사 과정에서 피해자의 청바지 안쪽에서 가해자의 DNA가 추가로 확인됐다. 이를 바탕으로 혐의는 강간살인미수로 변경됐고, 이씨는 재판에서 징역 20년을 선고받았다. 피해자 측은 이 과정이 없었다면 성범죄 혐의가 제대로 다뤄지지 못했을 수 있다고 주장해왔다.
김씨는 앞서 외신 인터뷰에서도 “CCTV를 보면 누구나 성범죄 가능성을 의심할 수 있는 상황이었지만 처음에는 제대로 봐주지 않았다”고 호소했다. 그는 검찰의 보완수사가 피해자에게 마지막 안전망이 될 수 있다며, 이번 법 개정이 현장에서 어떤 영향을 미칠지 면밀히 따져봐야 한다고 강조했다.
형사소송법 개정안 통과 이후 정치권과 법조계에서는 수사권 조정의 방향을 두고 논쟁이 이어지고 있다. 수사기관 간 권한 배분을 바로잡아야 한다는 주장과 함께, 피해자 보호와 실체적 진실 발견이 약화될 수 있다는 우려도 맞서고 있다. 이번 논란은 제도 개편 과정에서 범죄 피해자의 목소리를 어떻게 반영할 것인지에 대한 숙제를 남기고 있다.