트래블
한무컨벤션 호텔 다이닝, 뷔페 최저가 도전
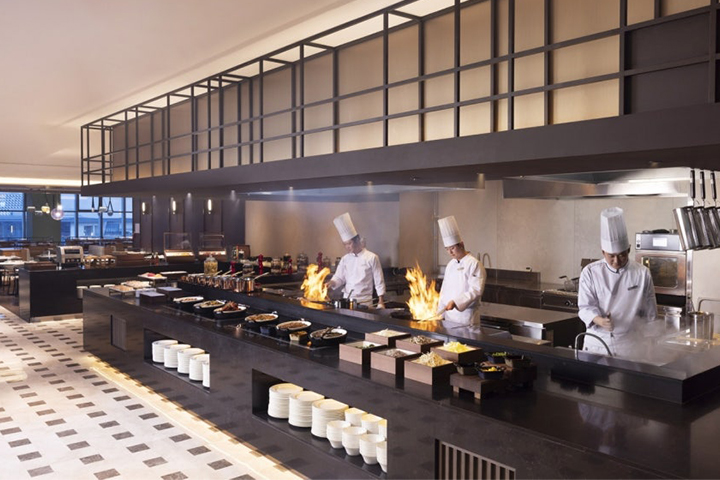
 호텔 전문 운영사 한무컨벤션이 자사가 운영하는 주요 호텔 다이닝 매장을 식당 예약 플랫폼 캐치테이블에 정식 입점시키고 이를 기념한 대대적인 할인 행사에 돌입했다. 이번 결정은 디지털 플랫폼을 통한 고객 접근성을 강화하고 여름 휴가철을 맞은 소비자들에게 실질적인 혜택을 제공하기 위한 전략의 일환이다. 한무컨벤션은 31일 발표를 통해 오는 8월 9일까지 캐치테이블의 ‘뷔페 최저가 보장’ 카테고리를 활용해 매장별로 최대 25%까지 할인된 가격을 선보인다고 공식화했다.
예약 서비스가 도입된 업장은 서울과 인천의 핵심 입지에 위치한 오크우드 프리미어 코엑스 센터의 ‘오크 레스토랑 앤 바’를 비롯해 오크우드 프리미어 인천의 ‘파노라믹 65 그릴 앤 바’와 ‘오크 레스토랑’, 그리고 머큐어 서울 마곡의 ‘모아시스’ 등 총 네 곳이다. 이용객들은 각 호텔의 공식 홈페이지뿐만 아니라 캐치테이블 애플리케이션과 웹사이트를 통해 실시간으로 다이닝 정보와 예약 가능 일정을 확인할 수 있다. 이번 플랫폼 협업은 복잡한 예약 과정을 간소화하고 투명한 가격 비교를 가능하게 했다는 점에서 긍정적인 평가를 받고 있다.
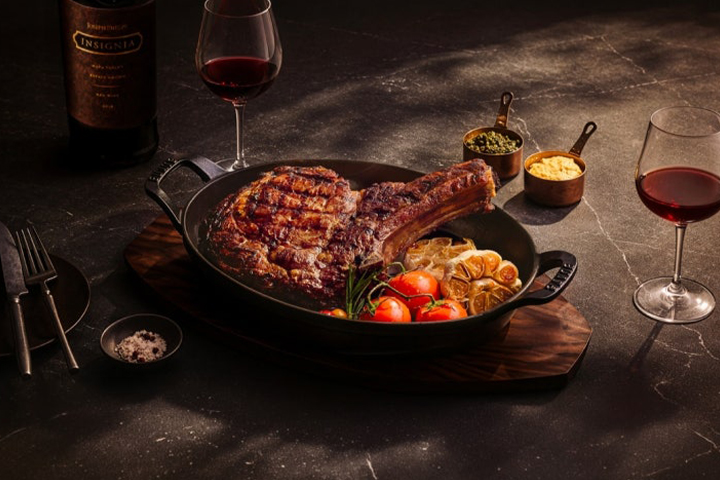
서울 삼성동에 위치한 오크우드 프리미어 코엑스 센터의 오크 레스토랑 앤 바에서는 이탈리아와 아르헨티나의 프리미엄 와인 9종을 무제한으로 즐길 수 있는 ‘치르콜로 디 오크바인’ 프로모션을 전면에 내세웠다. 60여 가지의 다채로운 메뉴가 곁들여지는 이 와인 뷔페는 월요일부터 토요일까지 디너 타임에 운영되며, 캐치테이블을 통해 예약할 경우 시그니처 스테이크 코스와 와인 뷔페를 평소보다 15% 저렴한 가격에 이용할 수 있다. 도심 속에서 고급스러운 저녁 식사를 원하는 직장인과 연인들에게 매력적인 선택지가 될 전망이다.
송도 국제도시의 랜드마크인 오크우드 프리미어 인천은 65층 높이의 탁 트인 전망을 자랑하는 파노라믹 65 그릴 앤 바에서 차별화된 스테이크 다이닝을 선보인다. 참나무 훈연과 에이징 기법을 적용한 프리미엄 스테이크를 주문하는 캐치테이블 예약 고객에게는 웰컴 드링크와 함께 15% 할인 혜택이 주어진다. 또한 여름 한정으로 기획된 ‘썸머 가든 피크닉 파노바인’은 요일에 따라 최대 20%까지 가격을 낮췄으며, 같은 호텔 내 오크 레스토랑의 해산물 및 스테이크 뷔페 역시 주중 20%의 높은 할인율을 적용해 송도 지역 미식가들을 공략한다.
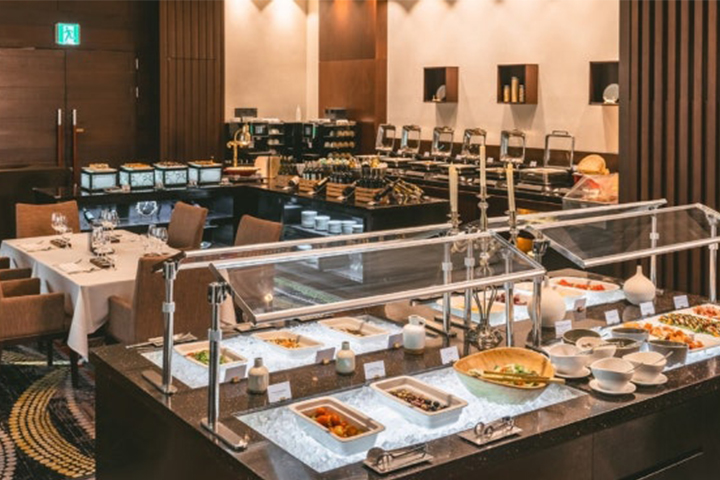
머큐어 서울 마곡의 올데이 다이닝 레스토랑 모아시스는 지역 특색을 살린 ‘팔도 미식여행’ 시리즈로 차별화를 꾀했다. 현재 진행 중인 제주 지역 메뉴 뷔페는 주중 런치 예약 시 20% 할인을 받을 수 있으며, 와인 뷔페와 스테이크 다이닝이 포함된 디너 타임은 15% 할인된 가격에 제공된다. 마곡 지구의 비즈니스 수요와 인근 거주민들의 외식 수요를 동시에 잡겠다는 계산이다. 특히 스테이크 하우스의 경우 주중 얼리버드 예약을 이용하면 이번 프로모션 중 가장 높은 수치인 25% 할인 혜택을 누릴 수 있다.
한무컨벤션 측은 본격적인 여름 휴가 시즌을 맞아 고객들이 각 호텔의 특색 있는 다이닝 서비스를 보다 편리하고 합리적으로 이용할 수 있도록 이번 플랫폼 입점을 추진했다고 배경을 설명했다. 단순히 예약 시스템을 도입하는 것에 그치지 않고 고객의 이용 목적과 취향에 맞춘 다채로운 미식 경험을 지속적으로 발굴해 나갈 계획이다. 이번 최저가 보장 프로모션은 한정된 기간 동안 운영되는 만큼 예약 플랫폼 내에서의 순위 경쟁과 방문객 유치 싸움은 8월 초순까지 더욱 치열하게 전개될 것으로 예상된다.